



Einführung
Maple Hall nutzt gemeinsame Kabel für Besuchergeräte und Mitarbeiterausrüstung. Besucher lesen das Programm, Mitarbeiter ihre Arbeitsanweisungen. Du ordnest zwei neue Geräte ihren vorgesehenen kabelgebundenen lokalen Netzwerkgruppen (LAN) zu und erhältst die funktionierenden Referenzgeräte.
Vorausgesetzt werden einfache Terminaleingaben, Pfade, Tab-Wechsel sowie Kenntnisse über Schnittstellen, MAC-Adressen, IPv4-Adressen und Kommunikation im selben Subnetz. Befehle für virtuelle LANs (VLANs) werden hier eingeführt. Eine Linux-Instanz enthält isolierte Netzwerk-Namespaces als Software-Switches und Endgeräte; sie teilen einen Kernel und sind keine unabhängigen VMs. Es handelt sich um temporäre kabelgebundene Segmentierung ohne WLAN, Inter-VLAN-Routing oder umfassende Sicherheitsgarantie.
Die Konsole Switch A ändert nur ihre vorbereiteten Ports. Client Checks sendet echte Anfragen und begrenzte ARP-Broadcasts. LAN Groups zeigt Geräteplan und aktuelle Mitgliedschaften und ermöglicht echte Client-Anfragen. Ändere keine Endgeräte-IP-Adressen, Dienste, Firewalls, Bridges oder Plattformnetzwerke. Die 40 Minuten sind eine Schätzung des Autors einschließlich Lesen und gewöhnlicher Fehler.
Ordne die neuen Geräte ihren LAN-Gruppen zu
In diesem Schritt nutzt du das funktionierende Beispiel und ordnest anschließend die neuen Zugangsports ihren Zielgruppen zu. Öffne LAN Groups, dann Open device plan. Besucher verwenden VLAN 10, Mitarbeiter VLAN 20. LAN bedeutet Local Area Network, lokales Netzwerk. Ein VLAN (Virtual LAN) ist ein logisches LAN innerhalb gemeinsam genutzter Switch-Ausrüstung. Seine Broadcast-Frames bleiben in dieser Gruppe.
Wähle Request service bei visitor-reference. Lies das vollständige Programm einschließlich Community talk. Das geschützte staff-reference sollte die Mitarbeiteranweisungen mit Radio channel: 4 liefern. Dies sind echte HTTP-Anfragen von den genannten Clients. Die neuen Geräte visitor und staff sind noch nicht bereit; Zeitüberschreitungen sind dort zu erwarten.
Wechsle zu Switch A. Die Konsole beginnt in /home/labex/project/lan-groups; Befehle in diesem Tab wirken auf den Kurs-Switch, nicht auf das Plattformnetz. cat liest die bereitgestellte Tabelle. bridge vlan show liest VLAN-Mitgliedschaften, ohne sie zu ändern:
cat ports.tsv
bridge vlan show
Ordne jedes Gerät seinem Switch-Port zu. v-local und s-local führen zu den Dienstservern; v-ref und s-ref zu funktionierenden Referenzclients. Erhalte diese vier Ports. Die neuen Ports visitor und staff gehören anfangs zu VLAN 1, einer absichtlich unvollständigen Standardgruppe.
Wechsle zu Client Checks. Diese Konsole beobachtet benannte Endgeräte und ändert ihre Konfiguration nicht. Die Aktion request des vorbereiteten Python-Helfers sendet eine echte Anfrage aus dem benannten Namespace. local wählt den Gruppenserver am selben Switch:
python3 /opt/labex/lan-groups/checks.py request visitor-reference local
Beobachte nun einen echten Broadcast. ARP (Address Resolution Protocol, Adressauflösungsprotokoll) fragt, welche MAC-Adresse eine IPv4-Adresse besitzt. Die Anfrage nutzt das Ethernet-Ziel ff:ff:ff:ff:ff:ff, also Broadcast. Der Helfer broadcast startet begrenzte Mitschnitte und sendet dann zwei echte ARP-Anfragen an eine ungenutzte Kursadresse. Er ändert keine Adressen und benötigt keinen bestehenden Nachbar-Cache:
python3 /opt/labex/lan-groups/checks.py broadcast visitor-reference
Lies die echten tcpdump-Zeilen. visitor-local empfängt passende Anfragen; staff-local und staff-reference zeigen null. Auch der unkonfigurierte Besucherport verpasst diesen Referenz-Broadcast. MAC-Adressen identifizieren Frame-Endpunkte; IP-Adressen identifizieren Ziele der Netzwerkschicht. Unterschiedliche IP-Subnetze allein beweisen keine VLAN-Broadcast-Grenze.
Null allein ist kein Beweis: Ein positiver Mitschnitt derselben Gruppe zeigt, dass der Frame gesendet und erfasst wurde. Sind alle Zähler null, wiederhole einmal und prüfe die Referenzanfrage, bevor du etwas änderst. Schalte keinen Dienst aus, um einen negativen Test erfolgreich erscheinen zu lassen.
Weise die Zugangsports zu
Nun passt du die zwei neuen Zugangsports ihren Zielgruppen an. Beginne in Switch A. Ein Zugangsport verbindet ein gewöhnliches Endgerät, das Frames ohne VLAN-Tags sendet. Die PVID (Port VLAN ID) klassifiziert diese eingehenden Frames in ein VLAN. untagged entfernt den VLAN-Tag beim Senden zum Endgerät. Das sind zwei Richtungen derselben Portbeziehung.
bridge vlan del entfernt die benannte Mitgliedschaft; add fügt eine hinzu. dev bezeichnet den Port, vid die VLAN-ID. Entferne nur das alte VLAN 1 von visitor und ergänze dessen vorgesehene Besuchermitgliedschaft:
bridge vlan del dev visitor vid 1
bridge vlan add dev visitor vid 10 pvid untagged
Wende den Mitarbeiterplan auf den anderen neuen Port an:
bridge vlan del dev staff vid 1
bridge vlan add dev staff vid 20 pvid untagged
Erfolgreiche Änderungen geben normalerweise nichts aus. Lies die wirksame Tabelle:
bridge vlan show
Die Zeile visitor muss 10 PVID Egress Untagged zeigen; staff muss 20 PVID Egress Untagged zeigen. Die vier geschützten Ports behalten ihre ursprünglichen Zeilen. Keine Endgeräteadresse muss geändert werden: Besucher hat bereits 10.60.10.21/24, Mitarbeiter 10.60.20.21/24.
Bei einem falsch geschriebenen Port nennt der Fehler ein fehlendes Gerät. Lies ports.tsv erneut und versuche es am vorgesehenen Port. Hast du ein falsches VLAN ergänzt, entferne genau diese Zeile mit der bekannten Form del dev ... vid ... und füge dann die richtige Zeile von oben hinzu. Eine wiederholte, bereits erledigte Löschung kann einen fehlenden Eintrag melden; lies vor dem Wiederholen die Tabelle. Leere niemals alle Mitgliedschaften und lösche die Bridge nicht.
Prüfe beide Gruppen und die Broadcast-Grenze
In diesem Schritt weist du gleichzeitig nutzbare Dienste und getrennte Broadcast-Domänen nach. Wechsle zu Client Checks und sende beide echten lokalen Anfragen:
python3 /opt/labex/lan-groups/checks.py request visitor local
python3 /opt/labex/lan-groups/checks.py request staff local
Lies alle vier Programmzeilen und alle vier Mitarbeiterzeilen. Ein Verbindungsfehler bedeutet, dass kein nutzbarer Weg oder kein lauschender Dienst vorhanden ist; er beweist keine Isolation. Die erfolgreichen positiven Wege zeigen, dass beide Gruppen weiterhin funktionieren.
Erfasse Besucher- und Mitarbeiter-Broadcasts getrennt:
python3 /opt/labex/lan-groups/checks.py broadcast visitor
python3 /opt/labex/lan-groups/checks.py broadcast staff
Für jeden Sender empfangen Gruppenserver und Referenzclient echte Broadcast-Anfragen; alle Endgeräte der anderen Gruppe empfangen null passende Frames. Die Endgerätemitschnitte enthalten ARP ohne 802.1Q; der Zugangsport liefert ungetaggtes Ethernet. Von der absichtlich ungenutzten Zieladresse wird keine Antwort erwartet.
Kehre zu LAN Groups zurück, lade neu und wähle Request service bei beiden neuen Clients und beiden Referenzen. Jeder muss seine vollständige Zielressource liefern. Öffne die aktuelle Mitgliedschaft und vergleiche sie mit dem Plan. Bei falscher Gruppenzuordnung kehre zu Switch A zurück und korrigiere nur diesen Port mit dem vorherigen Lösch-/Hinzufügemuster. Wiederhole danach beide Anfragen und Mitschnitte.
Die abschließende Prüfung liest native Mitgliedschaften und führt begrenzte Proben aus. Sie ändert keine VLANs und repariert keinen Weg. Der Verkehr kann Nachbarn und die FDB (Forwarding Database), die gelernte MAC-Port-Tabelle des Switches, aktualisieren und gewöhnliche HTTP-Zugriffslogs ergänzen; deine Portkonfiguration bleibt unverändert.
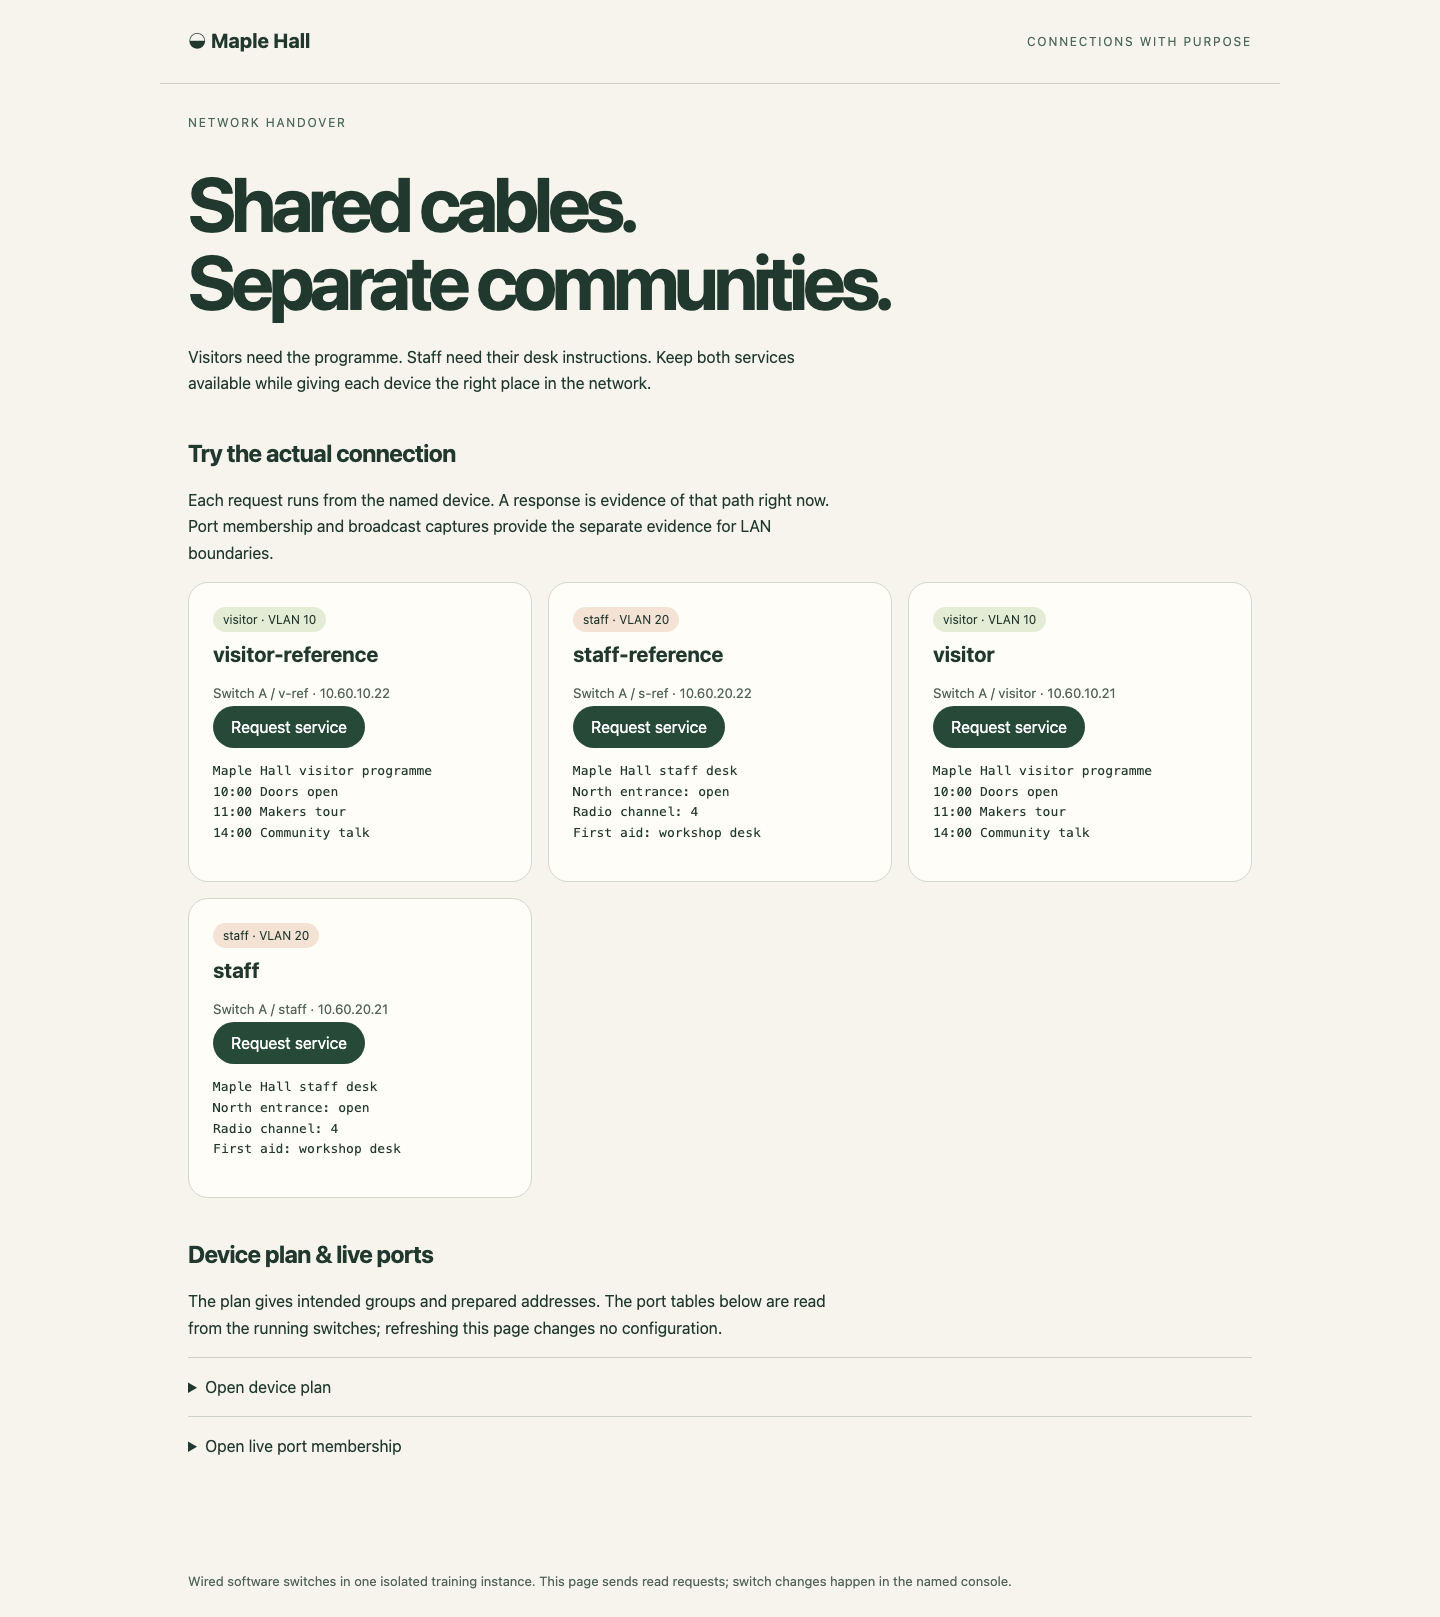
Lies die vollständige Antwort unter jedem Geräteknopf. Gruppenbeschriftungen beschreiben den Plan; erfolgreiche Anfragen und aktuelle Porttabellen zeigen das wirkliche Ergebnis.
Zusammenfassung
Du hast eine funktionierende Referenz genutzt, Zugangs-PVID und ungetaggte Ausgabe zugewiesen und beide Dienstgruppen erhalten. Echte ARP-Zustellung innerhalb der Gruppe und fehlende Kopien in der anderen belegen die Broadcast-Grenze. Das temporäre Ergebnis an einem Switch weist noch keinen getaggten Uplink nach; das nächste Lab bereitet eine unabhängige Szene mit zwei Switches vor.


