Einführung
Ihr Team möchte einen Berichtsspeicher ändern, doch die prüfende Person muss genau wissen, welche Konfiguration und Umgebung ein Plan darstellt. Ein Dateiname wie latest.tfplan stellt diese Beziehung nicht her.
Sie erstellen einen Commit für eine kleine Berichtsänderung, erzeugen einen konkreten gespeicherten Plan und untersuchen dessen lesbare Änderungen, JSON-Änderungen und Kontextprüfsummen. Das bereitgestellte Ausführungsprogramm führt die bereits geübten Qualitätsprüfungen aus und exportiert die ausgewählte Git-Revision in ein separates Artefaktverzeichnis. Dieses Lab endet vor der Genehmigung oder Ausführung des Plans.
Sie sollten Terraform-State und Umgebungsisolierung, Modulverträge, grundlegende Git-Commits und -Diffs sowie die vorherigen Qualitätsprüfungen für die Auslieferung verstehen. Jedes Lab beginnt unabhängig; die beiden hier vorhandenen Berichtsspeicher stammen nicht aus einem vorherigen Lab.
Bezug zu Zertifizierungen
| Zertifizierung | Prüfungsaufgabe | Übung |
|---|---|---|
| DevOps Engineer – Professional (DOP-C02) | Task 1.3 | Grundlagenwissen zur Artefakterzeugung und Nachverfolgbarkeit anhand eines konkreten lokalen Plans. Eine Integration mit einem AWS-Artefaktrepository oder Build-Dienst wird nicht beansprucht. |
Den Release-Vorschlag als Commit festhalten
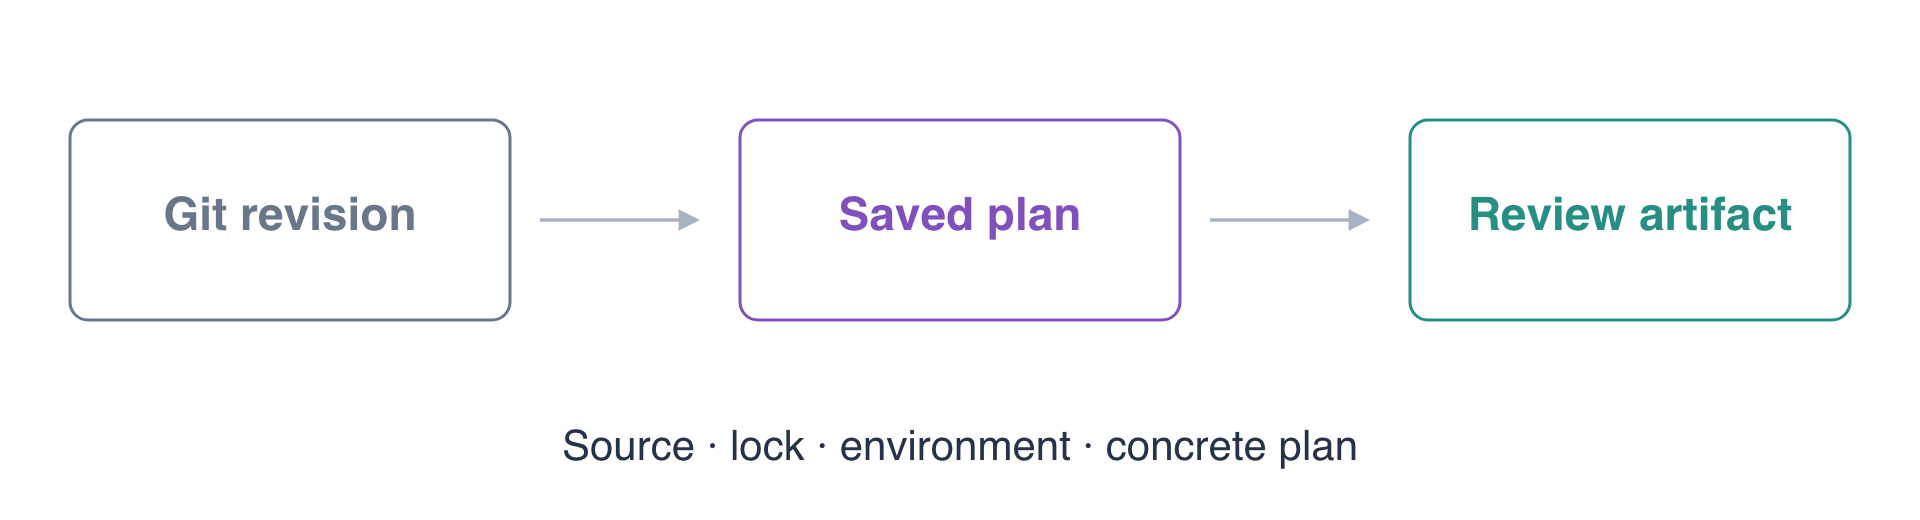
In diesem Schritt nehmen Sie eine kleine Konfigurationsänderung vor und wählen ihre exakte Git-Revision aus. Ein gespeicherter Plan muss einen als Commit festgehaltenen Quellstand beschreiben und nicht beliebige Änderungen, die sich später im Arbeitsverzeichnis befinden.
Wechseln Sie in das vorbereitete Repository und laden Sie dessen Werkzeuge.
cd /home/labex/project/report-release
source environment.sh
Lesen Sie die bereitgestellte Schnittstelle, die Release-Eingaben und die Qualitätsphasen.
cat variables.tf main.tf outputs.tf release.auto.tfvars.json pipeline.json
Dieses Modul verwaltet in jeder Umgebung einen Bucket und report.txt. preview und review verwenden separate State-Dateien und unterschiedliche vorhandene Buckets, delivery-release-preview und delivery-release-review. Beide enthalten derzeit release one report. Das separate Objekt delivery-release-neighbor/keep.txt enthält unabhängige Daten, die erhalten bleiben müssen.
release.auto.tfvars.json liefert die Release-Bezeichnung und den Berichtstext. Terraform lädt diese Variablendatei in die ausgewählte Konfiguration. pipeline.json behält Formatierungsprüfung, strukturelle Validierung und Modultests im Plan-Modus bei; anschließend erzeugt das bereitgestellte Ausführungsprogramm den gespeicherten Plan. Erhalten Sie das bereitgestellte Modul, den Provider, die Abhängigkeitssperrdatei, Tests, Umgebungsskript und Ausführungsprogramm. Die Release-Eingabedatei ist Ihre Konfigurationsänderung in diesem Lab.
Schreiben Sie das vorgeschlagene Release. Die JSON-Escape-Sequenz \n steht für einen Zeilenumbruch im Bericht; das Here-Dokument mit Anführungszeichen erhält diese Sequenz beim Schreiben der Datei.
cat > release.auto.tfvars.json <<'EOF'
{
  "release": "release-two",
  "report": "release two report\n"
}
EOF
Untersuchen Sie die Änderung, bevor Sie sie festhalten. git diff -- vergleicht diese Datei mit der aktuell als Commit vorliegenden Version.
git diff -- release.auto.tfvars.json
Der Diff sollte nur die Release-Bezeichnung und den Berichtsinhalt ersetzen. Nehmen Sie gezielt diese Datei in den Staging-Bereich auf.
git add release.auto.tfvars.json
Erstellen Sie den Quellcode-Snapshot für diesen Vorschlag.
git commit -m 'Propose release-two report'
Halten Sie seine vollständige Commit-Kennung separat fest. git rev-parse HEAD ermittelt den aktuellen Commit, und > schreibt das Ergebnis in eine Datei. Diese Auswahldatei ist nicht Teil der Terraform-Konfiguration und sollte unversioniert bleiben.
git rev-parse HEAD > selected-revision.txt
Lesen Sie die ausgewählte Revision und den Status des Arbeitsverzeichnisses.
cat selected-revision.txt
git status --short
Erwarten Sie eine vollständige Commit-Kennung und die unversionierte Auswahldatei. Das Festhalten der Auswahl ermöglicht späteren Befehlen, dieselbe Revision zu verwenden, auch wenn das Repository weiterentwickelt wird. Ein gültiger, ausdrücklich ausgewählter älterer Commit ist zulässig; das Ausführungsprogramm verlangt nicht, dass jedes Artefakt den neuesten HEAD verwendet.
Den konkreten Plan erzeugen und untersuchen
In diesem Schritt wandeln Sie den ausgewählten Quellstand in ein prüfbares Artefakt um, ohne den Plan anzuwenden. Ein gespeicherter Binärplan enthält die von Terraform vorgeschlagenen Aktionen; lesbare und JSON-Ansichten erleichtern deren Untersuchung.
Erzeugen Sie ein benanntes Artefakt für preview. $(cat selected-revision.txt) setzt die festgehaltene Commit-Kennung in das Argument ein. --environment wählt den Ziel-State und den Bucket aus; die Umgebung wird nicht aus dem Artefaktnamen abgeleitet.
python3 delivery.py plan report-two --revision "$(cat selected-revision.txt)" --environment preview
Der bereitgestellte Workflow exportiert diesen Git-Snapshot, initialisiert den auf eine feste Version festgelegten Provider mit einer schreibgeschützten Abhängigkeitssperrdatei, führt fmt/validate/test aus und ruft dann die native Terraform-Planung mit -out und -detailed-exitcode auf. Erwarten Sie erfolgreiche Qualitätsprüfungen und einen Plan mit zwei Aktualisierungen: dem Release-Tag und dem Berichtsinhalt. Es sollte keine Erstellungen oder Löschungen geben.
Der native Plan gibt 2 zurück, weil Änderungen vorhanden sind. Der umgebende Auslieferungsbefehl gibt 0 zurück, weil er das Artefakt erfolgreich erzeugt hat. Ein Terraform-Fehler lässt den Job dagegen fehlschlagen. Artefaktnamen sind eindeutig: Verwenden Sie für eine neue Erzeugung einen neuen Namen, statt einen unklar benannten neuesten Plan zu überschreiben.
Untersuchen Sie das Artefakt über den bereitgestellten Einstiegspunkt.
python3 delivery.py inspect report-two
Die Ausgabe enthält den lesbaren Terraform-Plan und den festgehaltenen Kontext. Bestätigen Sie, dass der Ziel-Bucket delivery-release-preview ist, das neue Release release-two heißt und der Bericht zu release two report wird. Die native Planzusammenfassung sollte 0 to add, 2 to change, 0 to destroy anzeigen. ~ kennzeichnet eine Aktualisierung ohne Neuerstellung.
Lesen Sie das Manifest direkt.
cat /home/labex/project/.delivery-release/artifacts/report-two/manifest.json
Vergleichen Sie revision mit selected-revision.txt und environment mit preview. source_sha256 erfasst den exportierten versionierten Quellcode als Prüfsumme, lock_sha256 kennzeichnet dessen exakte Abhängigkeitssperrdatei und plan_sha256 den konkreten Binärplan. Die lesbare und die JSON-Ansicht haben eigene Prüfsummen. Diese Felder beschreiben unterschiedliche Teile des Artefakts; ein übereinstimmender Dateiname allein kann sie nicht ersetzen.
Vergleichen Sie die Prüfsummen von Sperrdatei und Plan mit sha256sum, das SHA-256 aus den tatsächlichen Dateibytes berechnet.
sha256sum .terraform.lock.hcl /home/labex/project/.delivery-release/artifacts/report-two/release.tfplan
Die beiden Hashwerte sollten den entsprechenden Manifestfeldern entsprechen. Das Ausführungsprogramm führt außerdem eine über Prozessgrenzen hinweg beständige Erzeugungsaufzeichnung und prüft den tatsächlichen Binärplan gegen den unabhängig ausgewählten Quellstand und die Umgebung. Das Bearbeiten eines Manifests, um andere Bytes zu beschreiben, macht diese Bytes nicht zu einem gültigen Artefakt.
Lesen Sie die maschinenlesbaren Aktionen. Das vorbereitete Werkzeug jq wählt jede Ressourcenänderung aus und gibt ihre Adresse und Aktionsliste aus der nativen Terraform-JSON-Ansicht aus.
jq '.resource_changes[] | {address, actions: .change.actions}' /home/labex/project/.delivery-release/artifacts/report-two/plan.json
Erwarten Sie aws_s3_bucket.reports und aws_s3_object.report, beide mit update-Aktionen. Dieses JSON ist eine maschinenlesbare Ansicht des gespeicherten Plans; es führt selbst keine Änderungen aus. Ein tatsächlicher Plan kann Berichtstext und Konfigurationseingabewerte enthalten. Behandeln Sie ihn beim Teilen zur Prüfung daher als datenhaltiges Artefakt.
Bestätigen Sie, dass sich der vorhandene Vorschau-Bericht nicht geändert hat.
aws s3 cp s3://delivery-release-preview/report.txt -
Er muss weiterhin release one report enthalten, weil das Erzeugen eines Plans den vorgeschlagenen Inhalt nicht angewendet hat. Prüfen Sie auch die andere Umgebung.
aws s3 cp s3://delivery-release-review/report.txt -
Erwarten Sie denselben ursprünglichen Bericht. Lesen Sie abschließend die unabhängige benachbarte Referenz.
aws s3 cp s3://delivery-release-neighbor/keep.txt -
Erwarten Sie preserve release neighbor. Sie haben ein lokales Artefakt und keinen bereitgestellten Stack erstellt; es gibt daher keine neue Infrastruktur zu löschen. Erhalten Sie diese vorhandenen Speicher, ihren State und das Artefakt für die Bewertung. Ein späteres Lab führt die getrennten Schritte der Prüfung und kontrollierten Planausführung ein.
Zusammenfassung
Sie haben einen Release-Vorschlag als Commit festgehalten, seine exakte Git-Revision ausgewählt und nach erfolgreichen Qualitätsprüfungen einen konkreten gespeicherten Plan erzeugt. Sie haben lesbare und maschinenlesbare Aktionen untersucht und Prüfsummen für Quellcode, Abhängigkeitssperrdatei, Umgebung und Plan verglichen, während tatsächliche Berichtsdaten und Geschäfts-State unverändert blieben.
Ein Artefakt ist ein bestimmter Vorschlag, keine Genehmigung und keine Planausführung. Sein Quellkontext und seine tatsächlichen Bytes müssen konsistent bleiben, wenn ein späterer Workflow es prüft und verwendet. Informationen zu den hier genutzten nativen Formaten finden Sie in der offiziellen Dokumentation zu gespeicherten Plänen und der Referenz zur JSON-Ausgabe.