Einführung
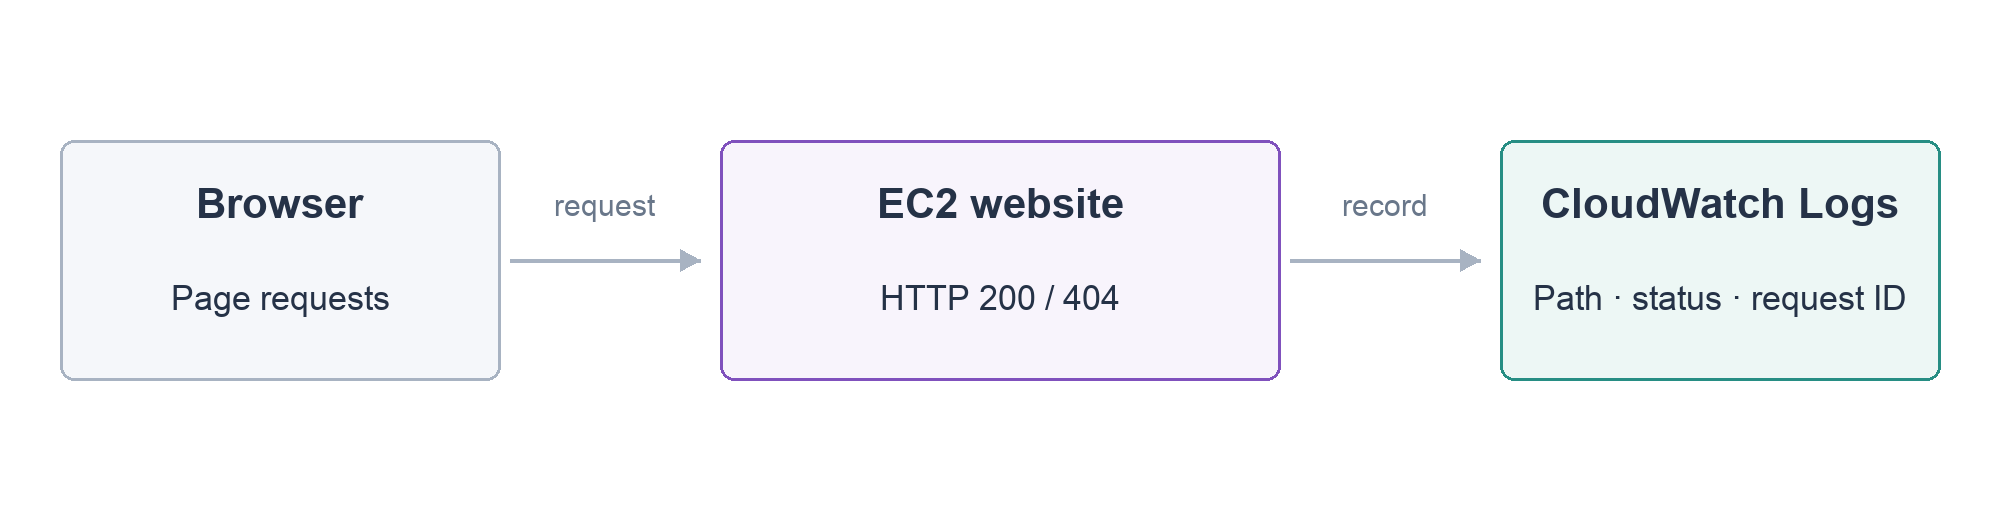
Erzeuge reale Anfragen und verbinde CloudWatch-Logs mit den HTTP-Antworten 200 und 404.
Schließe die vorherigen Portfolio-Labs ab. Dieses Lab liefert eigene Ressourcen und benötigte frühere Fähigkeiten. Übernimm Wissen, keine alten Instanzen, Dateien oder Zugangsdaten.
Zertifizierungsbezug
| Zertifizierung | Aufgaben | Übung |
|---|---|---|
| AWS Certified Cloud Practitioner (CLF-C02) | Task 3.8 | Anwendungsantworten mit CloudWatch Logs verstehen. |
Überblick
Eine erfolgreiche Anfrage finden
In diesem Schritt öffnest du das Portfolio und bestätigst Alex Morgan. Ein Log-Ereignis beschreibt ein Geschehen mit Zeit, Log Groups gruppieren und Log Streams können einzelne Instanzen darstellen. Die Integration erfasst Pfad, Status und ID, keine Credentials oder Header.
Wechsle zum Projekt.
cd /home/labex/project
Lade und zeige LOG_GROUP.
source website.env
echo "$LOG_GROUP"
filter-log-events ohne Muster liest die aufgezeichneten Ereignisse.
aws logs filter-log-events --log-group-name "$LOG_GROUP"
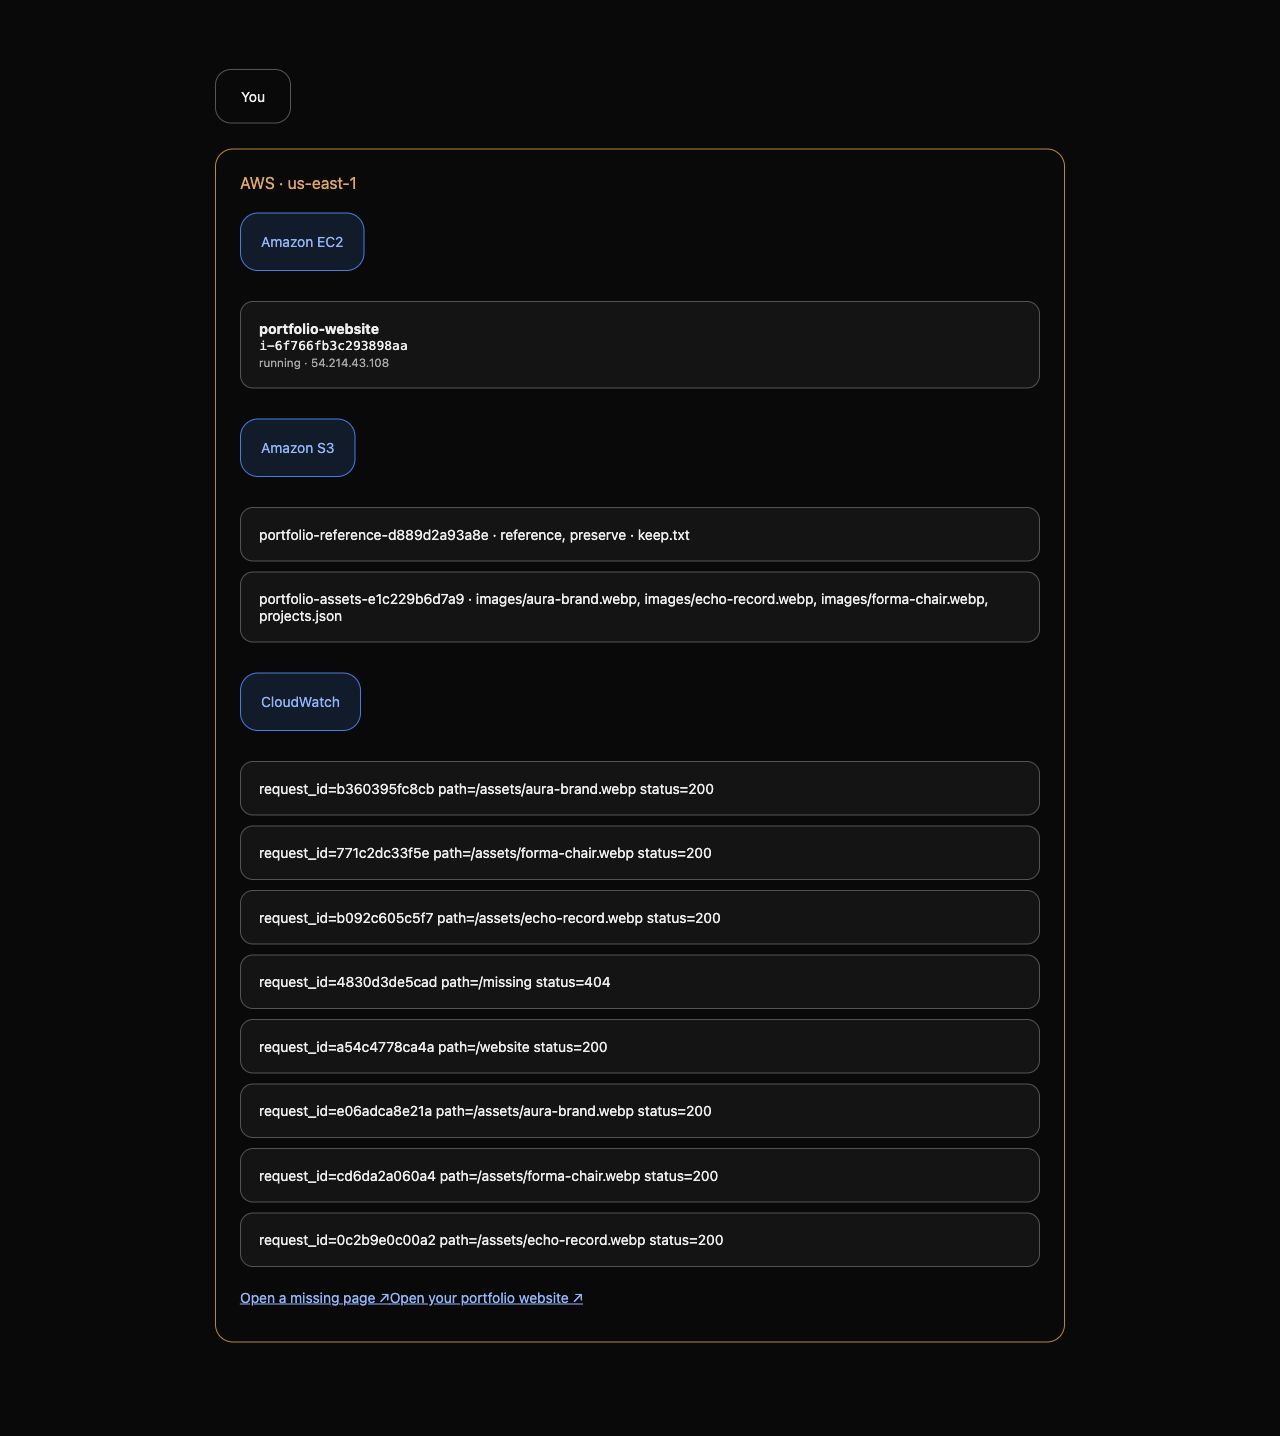
Finde path=/website status=200. HTTP 200 bedeutet Erfolg, timestamp Millisekunden seit Unix Epoch und request_id diese Anfrage. Der Browser ruft auch /assets/aura-brand.webp ab. AWS View zeigt dieselben Ereignisse; der Check beweist ihre Erfassung, nicht deine Interpretation.
Eine fehlende Seite diagnostizieren
In diesem Schritt öffnest du Open a missing page. /missing zeigt Page not found; HTTP 404 bedeutet fehlende Route, nicht ausgeschalteter Server.
Filtere 404 und bestätige path=/missing status=404. Das Muster ist eine genaue Phrase: äußere einfache Anführungszeichen erhalten die inneren doppelten Anführungszeichen.
aws logs filter-log-events --log-group-name "$LOG_GROUP" --filter-pattern '"status=404"'
Gehe zurück zum Portfolio, lade für Alex Morgan neu und lies alle Logs.
aws logs filter-log-events --log-group-name "$LOG_GROUP"
Fehlende Route und erfolgreiche Hauptseite sind beide sichtbar. Ein Neustart erstellt keine Route. Leere Filter beweisen keinen Erfolg; prüfe richtigen Link, Gruppe und abgeschlossene Anfrage.
Website und Logs bereinigen
In diesem Schritt entfernst du Server und eigene Log Group nach Prüfung.
Zeige die Instanz-ID.
echo "$INSTANCE_ID"
Beende diese Instanz.
aws ec2 terminate-instances --instance-ids "$INSTANCE_ID"
Warte auf terminated.
aws ec2 wait instance-terminated --instance-ids "$INSTANCE_ID"
Lösche LOG_GROUP mitsamt Streams und Ereignissen.
aws logs delete-log-group --log-group-name "$LOG_GROUP"
Bewahre Referenzgruppe und Netzwerk. AWS View zeigt keine Übungsereignisse mehr.
Zusammenfassung
Du hast echte Anfragen und Logs verbunden, eine fehlende Route erkannt und gezielt Server und Logs entfernt.
Offizielle Quellen: CloudWatch Logs concepts, filter pattern syntax.