はじめに
レポートが Terraform の外で編集されました。チームには、差を識別し、実行失敗と区別して、修復の判断をレビュー付きのデリバリーワークフローに委ねる観測ジョブが必要です。
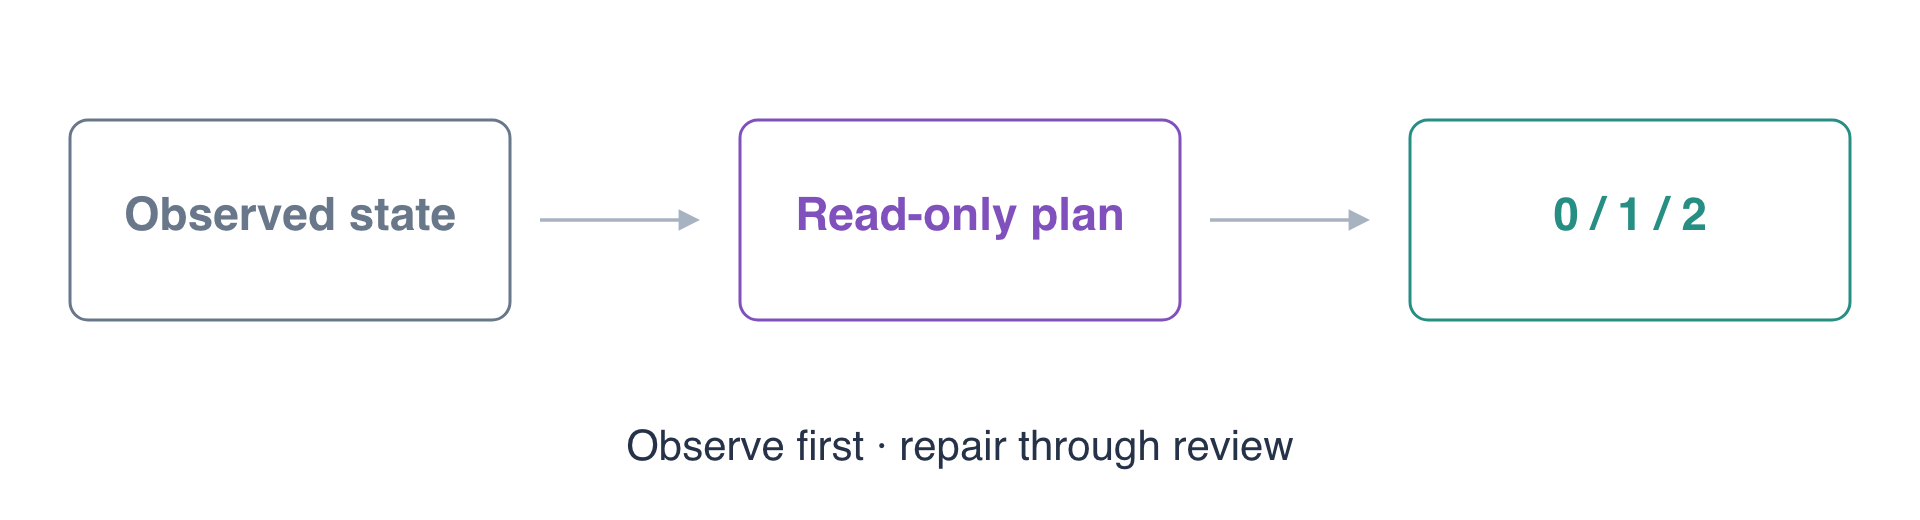
設定と一致する環境を観測し、制御された外部編集を行って、修復せずに観測を繰り返し、無効なジョブ入力も試します。その後、独立した具体的なプラン、レビュー、適用を通じてストアを修復します。用意された観測操作は、詳細な終了コードを使う Terraform 標準のプラン作成を実行し、結果を記録します。自動の apply ステップはありません。
保存済みプラン、レビュー済みの適用、状態と環境分離、シェルの終了ステータスを理解していることを前提とします。この実験は、2 つの既存レポートストアと別の隣接オブジェクトを含む独立した環境で開始します。望ましいリリースの入力と品質ゲートは準備済みで、変更せずに保持する必要があります。
認定試験との関連
| 認定資格 | 試験のタスク | 演習内容 |
|---|---|---|
| DevOps Engineer – Professional (DOP-C02) | Task 2.1 | 個別にレビューする修復の前に、実際の差とエラーを観測する、IaC 変更管理の基礎演習です。 |
設定と一致する環境を観測する
このステップでは、明示的なソースリビジョンと環境に対する観測リクエストを作成し、実際の変更なしの結果を解釈します。
準備済みのリポジトリに移動し、ツールを読み込みます。
cd /home/labex/project/report-release
source environment.sh
望ましいリリースと品質チェックのステージを読みます。
cat release.auto.tfvars.json pipeline.json
現在、delivery-release-preview と delivery-release-review の両方に release one report が入っています。Terraform は、別々の環境の状態を通じて、各バケットとそのレポートを管理します。delivery-release-neighbor/keep.txt は無関係のデータです。用意された Terraform ファイル、リリース入力、ロック、テスト、品質チェックのステージを保持してください。編集できる JSON ジョブリクエストは、望ましい Terraform 設定とは別のものです。
このジョブと、後で行うレビュー付き修復のために、現在の基準コミットを記録します。
git rev-parse HEAD > selected-revision.txt
jq で観測リクエストを作成します。-n は入力ドキュメントなしで開始し、--arg revision は JSON 式に文字列を安全に渡します。生成するリクエストは、preview と記録したソースリビジョンを明示的に選択します。
jq -n --arg revision "$(cat selected-revision.txt)" '{revision: $revision, environment: "preview"}' > observation.json
リクエストを読みます。
cat observation.json
完全なコミット ID と environment: preview が含まれるはずです。用意された観測操作を実行します。
python3 delivery.py observe observation.json
Terraform 自体の終了コード 0 と classification: no_changes が表示されるはずです。現在、望ましい設定は観測した対象と一致しています。この結果が対象とするのは、選択したモジュールと環境であり、すべてのシステムの健全性ではありません。
この操作は選択したソースを書き出し、出力プランの保存や apply を行わずに、Terraform 自体の terraform plan -detailed-exitcode を実行します。実際のステータスと業務状態のフィンガープリントを記録します。変更なしは有用な証拠ですが、後の変更を許可するものではありません。
現在のレポートをストレージから直接読みます。
aws s3 cp s3://delivery-release-preview/report.txt -
release one report と表示されるはずです。
ドリフトと実行エラーを区別する
このステップでは、既知の外部編集を行い、観測を繰り返しても修復されないことを示します。また、Terraform 自体の実際の入力検証エラーを発生させます。この結果を、正常な環境や検出されたドリフトとして分類してはいけません。
小さな置き換え用レポートをローカルに用意します。printf は、文面と末尾の改行を書き込みます。
printf 'outside edit\n' > outside-report.txt
AWS CLI を通じて、既存の preview オブジェクトのキーにアップロードします。これは意図的に、Terraform 外でレポートのバイト列だけを変更するもので、望ましいソースや Terraform の業務状態は更新しません。
aws s3 cp outside-report.txt s3://delivery-release-preview/report.txt --content-type text/plain
変更していないソースを再び観測します。このコマンドは意図的に終了コード 2 を返します。
python3 delivery.py observe observation.json
classification: changes_detected と、レポートを戻す更新の提案が表示されるはずです。Terraform 自体の終了コード 2 は、正常なプランが差を検出したことを意味し、プロバイダーや実行の失敗ではありません。前の実験の保存済みプラン生成コマンドとは異なり、この観測コマンドは、呼び出し側が分類できるように、意図的に Terraform 自体のステータスをそのまま返します。
同じジョブをそのまま繰り返します。このコマンドは再び、意図的に終了コード 2 を返します。
python3 delivery.py observe observation.json
どちらの観測も提案を適用しないため、差は残るはずです。両方の実行後、実際のオブジェクトを読みます。
aws s3 cp s3://delivery-release-preview/report.txt -
引き続き outside edit と表示されなければなりません。ジョブは、望ましいデータを暗黙に書き戻したり、業務状態を上書きしたりせずに、ドリフトを報告します。一時的な標準ロックや通常のアクセスログは、調整に伴う影響であり、修復ではありません。
別の無効なリクエストを作成します。report_override は、コミット済みソースを変えずに無効な実行を試すために用意された、観測専用の入力です。空のレポートは、モジュールの既存の検証ルールに違反します。元の有効なリクエストは変更しません。
jq '. + {report_override: ""}' observation.json > invalid-observation.json
そのリクエストを実行します。このコマンドは意図的に Terraform 自体の終了コード 1 を返します。
python3 delivery.py observe invalid-observation.json
classification: execution_error と The report input must not be empty. が表示されるはずです。これは意図した Terraform の検証失敗です。ネットワークやプロバイダーの失敗も調査が必要であり、変更なしと報告したり、ドリフト検出の成功として扱ったりしてはいけません。
元の有効なリクエストに戻ります。外部編集は修復されていないため、このコマンドは意図的に終了コード 2 を返します。
python3 delivery.py observe observation.json
実際のレポートをもう一度読みます。
aws s3 cp s3://delivery-release-preview/report.txt -
outside edit と表示されるはずです。有効なリクエストの繰り返しと無効な実行は、オブジェクトを修復せず、基準の設定を変更せず、業務状態も上書きしていません。Terraform 自体の 3 つの結果は異なります。0 は変更なし、2 は変更の検出、1 は実行エラーです。
レビューを通じて修復し、再び観測する
このステップでは、既知の差を通常のデリバリーワークフローに渡します。観測は情報を提供しました。別の plan/review/apply の順序によって、修復を明示的に行います。
選択した同じ基準と preview 環境について、具体的な修復成果物を生成します。
python3 delivery.py plan repair-baseline --revision "$(cat selected-revision.txt)" --environment preview
品質ゲートが通過し、Terraform 自体の plan が終了コード 2 でレポート更新を示すはずです。delivery コマンドは、成果物を正常に生成したため 0 を返します。ソースの入力は引き続き元のレポートを要求します。外部変更を隠すために編集してはいけません。
実際の提案とコンテキストを確認します。
python3 delivery.py inspect repair-baseline
delivery-release-preview/report.txt を対象とし、基準のレポートに戻すことを確認してください。選択したリビジョン、ロック、環境は、許可しようとしている修復と一致する必要があります。
レビューを記録します。
python3 delivery.py review repair-baseline --revision "$(cat selected-revision.txt)" --environment preview
用意されたエントリーポイントを通じて、レビュー済みのバイナリプランを適用します。
python3 delivery.py apply repair-baseline --revision "$(cat selected-revision.txt)" --environment preview
Terraform 自体の apply の終了コードは 0 のはずです。これが意図した修復です。観測操作自体は何も適用していません。
元の観測をもう一度実行します。
python3 delivery.py observe observation.json
Terraform 自体の終了コード 0 と classification: no_changes が表示されるはずです。望ましいソースと実際の対象が一致しました。この最後の観測でも、修復後の業務状態のバイト列を変更してはいけません。
復元されたレポートを読みます。
aws s3 cp s3://delivery-release-preview/report.txt -
release one report と表示されるはずです。隣接する環境と無関係のデータも確認します。
aws s3 cp s3://delivery-release-review/report.txt -
こちらも release one report と表示されるはずです。
aws s3 cp s3://delivery-release-neighbor/keep.txt -
preserve release neighbor と表示されるはずです。評価のために、復元した既存ストア、状態、ジョブの証拠を保持してください。別のインフラストラクチャスタックは作成していません。繰り返し可能で読み取り専用の観測を維持しながら、実際の修復は明示的なレビュー済み成果物を通じて行いました。
まとめ
特定のソースを対象とする観測ジョブを設定し、Terraform 自体の変更なし 0、変更検出 2、実行エラー 1 の結果を区別しました。繰り返した観測では、実際の外部編集と業務状態が保持されました。別途レビューした保存済みプランが修復を行い、その後の観測は変更なしに戻り、もう一方の環境と隣接データも保持されました。
観測と修復の責務は異なります。何を変更するか判断する前に、診断を読み、エラーを分類してください。ここで使った Terraform 自体のステータスについては、公式の詳細な終了コードのリファレンスを参照してください。