



はじめに
Maple Hall では訪問者の端末とスタッフの機器がケーブルを共有しています。訪問者はプログラムを、スタッフは業務案内を読みます。正常な参照端末を維持しながら、2 台の新端末を目的の有線ローカルエリアネットワーク(LAN)グループに配置します。
基本的なコマンド入力、パス、タブ切り替え、インターフェース、MAC アドレス、IPv4 アドレス、同一サブネット通信の理解が必要です。仮想 LAN(VLAN)のコマンドはここで紹介します。1 つの Linux インスタンス内の分離されたネットワーク名前空間がソフトウェアスイッチと端末として動作します。カーネルを共有し、別々の VM ではありません。一時的な有線分割であり、Wi-Fi、VLAN 間ルーティング、完全な安全性の保証は対象外です。
Switch A 端末では準備済みポートだけを変更します。Client Checks は実際の要求と範囲を限定した ARP ブロードキャストを送信します。LAN Groups は端末計画と実際の所属を表示し、実際のクライアント要求を実行します。端末 IP、サービス、ファイアウォール、ブリッジ、プラットフォームのネットワークは変更しないでください。40 分は読解と通常の間違いを含む作者の見積もりです。
新端末をそれぞれの LAN グループに配置する
このステップでは正常な例を使い、その後で新しいアクセスポートを目的のグループに割り当てます。LAN Groups、続いて Open device plan を開いてください。訪問者は VLAN 10、スタッフは VLAN 20 を使います。LAN は Local Area Network、ローカルエリアネットワークを意味します。VLAN(Virtual LAN)は共有スイッチ機器内の論理 LAN です。ブロードキャストフレームはそのグループ内にとどまります。
visitor-reference で Request service を選びます。Community talk を含むプログラム全体を読んでください。保護対象の staff-reference は Radio channel: 4 を含む業務案内を返すはずです。これは指定クライアントからの実際の HTTP 要求です。新しい visitor と staff はまだ準備できておらず、要求のタイムアウトは想定内です。
Switch A に切り替えます。開始ディレクトリは /home/labex/project/lan-groups です。このタブのコマンドはプラットフォームではなく、コースのスイッチに作用します。cat は用意された表を読み、bridge vlan show は VLAN 所属を変更せずに表示します。
cat ports.tsv
bridge vlan show
各端末とスイッチポートを対応付けます。v-local と s-local は業務サーバー、v-ref と s-ref は正常な参照クライアントにつながります。この 4 ポートは維持してください。新ポート visitor と staff は初期状態で VLAN 1 に所属しています。これは意図的に未完成のままにしたデフォルトグループです。
Client Checks に切り替えます。この端末は指定端末を観測し、設定を変更しません。準備済み Python ツールの request は指定名前空間から実際の要求を送信します。local は同じスイッチ上の同グループサーバーを選択します。
python3 /opt/labex/lan-groups/checks.py request visitor-reference local
次に実際のブロードキャストを観測します。ARP(Address Resolution Protocol、アドレス解決プロトコル)は IPv4 アドレスを所有する MAC アドレスを問い合わせます。要求の Ethernet 宛先 ff:ff:ff:ff:ff:ff はブロードキャストです。broadcast ツールは限定的なキャプチャを開始してから、未使用のコース用アドレスへ 2 つの実際の ARP 要求を送信します。アドレスを変えず、既存の近隣キャッシュにも依存しません。
python3 /opt/labex/lan-groups/checks.py broadcast visitor-reference
実際の tcpdump 行を読みます。visitor-local は一致する要求を受信し、staff-local と staff-reference はゼロを示します。未設定の訪問者ポートもこの参照ブロードキャストを受信しません。MAC はフレームの端点を、IP はネットワーク層の宛先を識別します。異なる IP サブネットだけでは、ブロードキャストが VLAN 内にとどまった証明にはなりません。
ゼロだけでは結論を出せません。同グループの正のキャプチャが、送信と観測の実施を証明します。すべてゼロなら一度再実行し、変更前に参照要求を確認してください。負のテストを成功に見せるためにサービスを停止しないでください。
アクセスポートを割り当てる
2 つの新ポートを目的のグループに合わせます。Switch A から始めてください。アクセスポートは VLAN タグなしで送信する通常の端末を接続します。ポートの PVID(Port VLAN ID)はその受信フレームを VLAN に分類します。untagged は端末へ送信するとき VLAN タグを取り除きます。同じポート関係の異なる方向です。
bridge vlan del は指定所属を削除し、add は所属を追加します。dev はポート、vid は VLAN ID です。古い VLAN 1 だけを visitor から削除し、目的の訪問者所属を追加します。
bridge vlan del dev visitor vid 1
bridge vlan add dev visitor vid 10 pvid untagged
もう一つの新ポートにスタッフ計画を適用します。
bridge vlan del dev staff vid 1
bridge vlan add dev staff vid 20 pvid untagged
成功時は通常何も表示されません。実効テーブルを読みます。
bridge vlan show
visitor 行は 10 PVID Egress Untagged、staff 行は 20 PVID Egress Untagged になる必要があります。保護された 4 ポートは元の行を維持します。端末アドレスを変える必要はなく、訪問者はすでに 10.60.10.21/24、スタッフは 10.60.20.21/24 です。
ポート名を間違えると、存在しない機器を示すエラーになります。ports.tsv を読み直し、正しいポートで再試行してください。誤った VLAN を追加した場合は既習の del dev ... vid ... 形式でその行だけを削除し、上記の正しい行を追加します。削除済みの操作を繰り返すと項目がないと表示される場合があります。再実行前に表を読み、所属全体の消去やブリッジの削除はしないでください。
両グループとブロードキャスト境界を確認する
このステップでは利用可能なサービスと別々のブロードキャストドメインを同時に証明します。Client Checks に切り替え、2 つの実際のローカル要求を送信します。
python3 /opt/labex/lan-groups/checks.py request visitor local
python3 /opt/labex/lan-groups/checks.py request staff local
プログラム 4 行とスタッフ案内 4 行をすべて読みます。接続エラーは利用できる経路または待受サービスがないことを意味し、隔離の証明ではありません。成功する正の経路が両グループの動作を示します。
訪問者とスタッフのブロードキャストを別々に取得します。
python3 /opt/labex/lan-groups/checks.py broadcast visitor
python3 /opt/labex/lan-groups/checks.py broadcast staff
各送信者について、同グループのサーバーと参照クライアントは実際の要求を受信し、他グループの全端末は一致フレームゼロになります。端末の行には ARP があり、802.1Q はありません。アクセスポートはタグなし Ethernet を届けます。宛先は意図的に未使用なので、応答は想定されません。
LAN Groups に戻って再読み込みし、2 台の新クライアントと 2 台の参照クライアントで Request service を選択します。それぞれが目的の完全なリソースを返す必要があります。現在の所属を開き、計画と比較します。グループが違う場合は Switch A に戻り、前の削除・追加パターンでそのポートだけを直し、両要求と両キャプチャを繰り返します。
最終チェックはネイティブ所属を読み、限定したプローブを実行します。VLAN を変更せず経路も修復しません。観測トラフィックは近隣情報、FDB(Forwarding Database、スイッチが学習した MAC とポートの対応表)を更新したり、通常の HTTP アクセスログを追加したりしますが、ポート設定は変更しません。
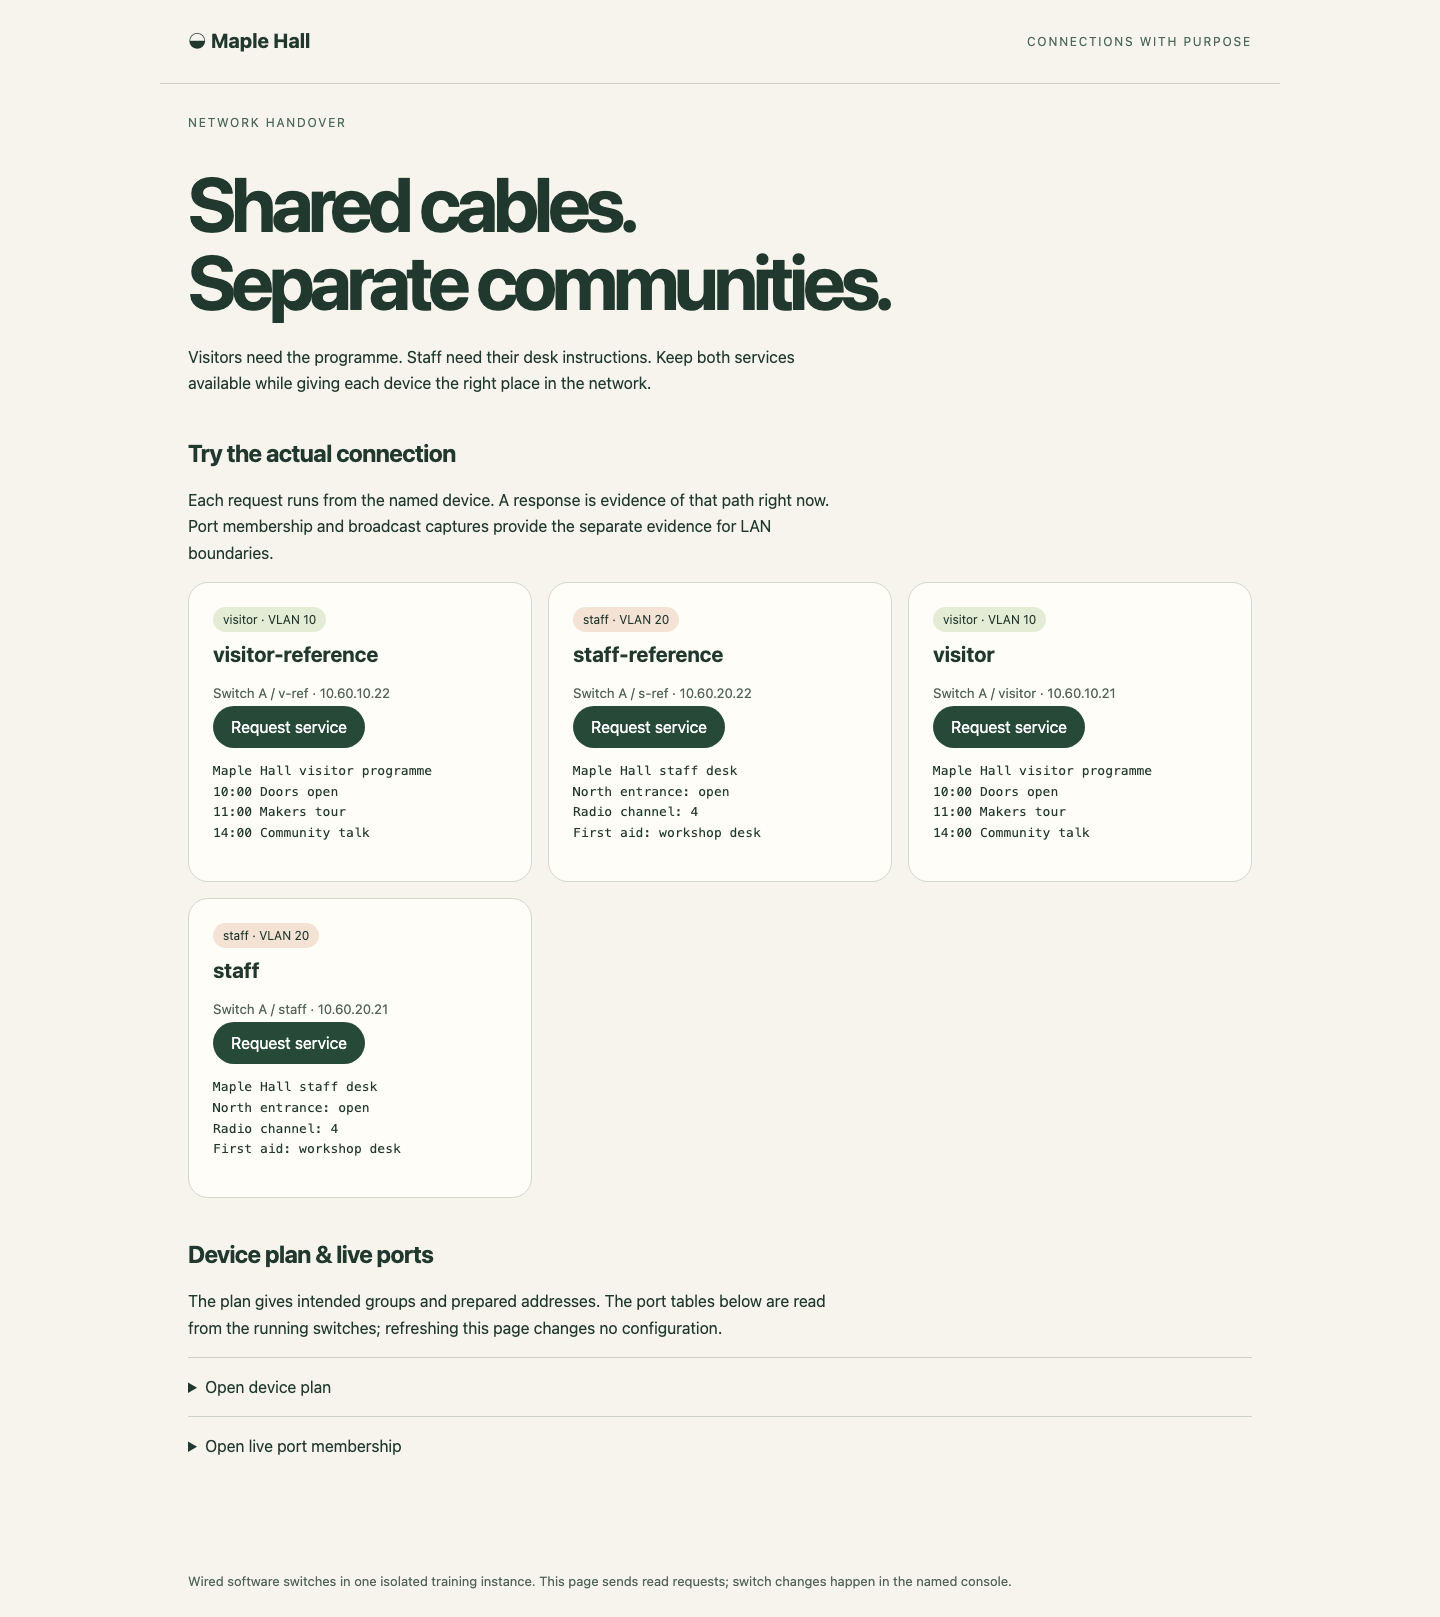
各ボタン下の完全な応答を読んでください。グループラベルは計画を示し、成功した要求と実際のポート表が結果を示します。
まとめ
正常な参照例を使い、アクセス PVID とタグなし送信を設定し、両業務グループを利用可能に保ちました。実際の同グループ ARP 配信と他グループにコピーがないことが境界を証明します。この一時的な単一スイッチの結果はタグ付き上りリンクの証明ではありません。次のラボでは独立した 2 スイッチ環境を準備します。


