Introduction
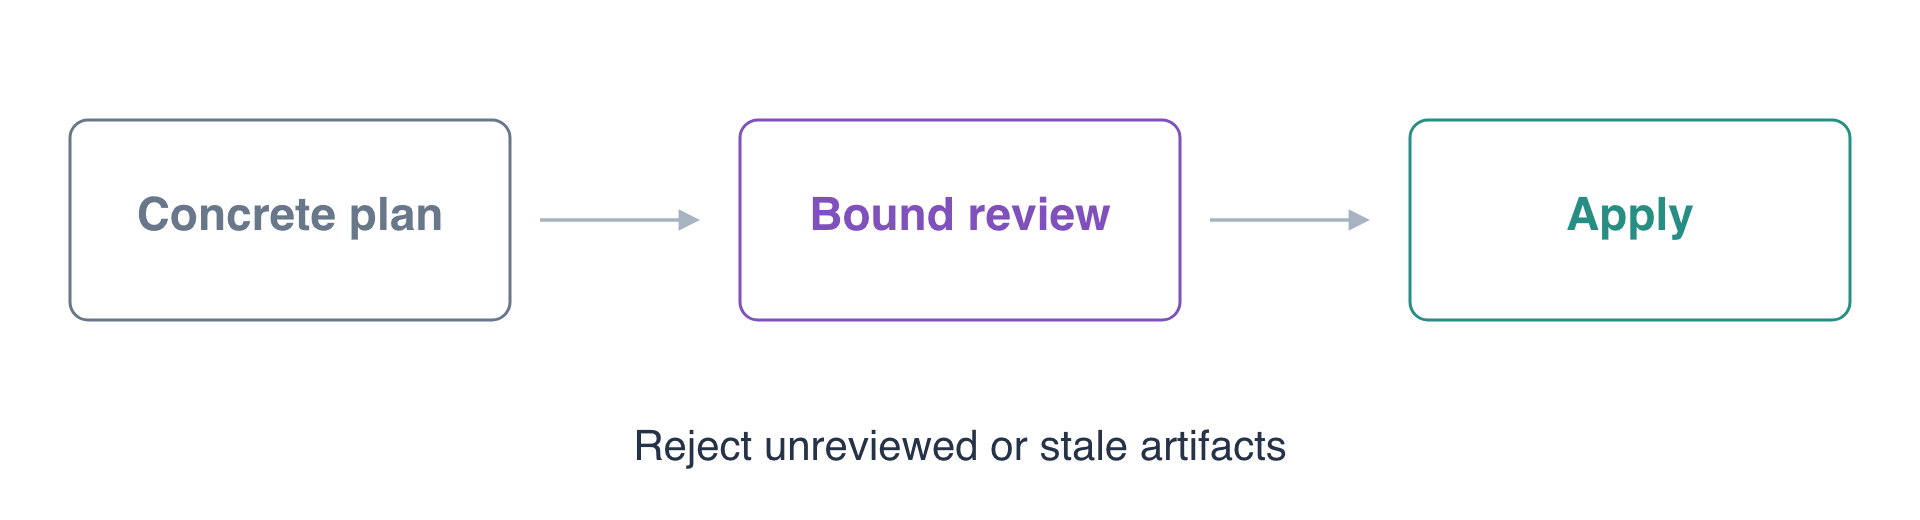
Votre équipe a enregistré dans un commit une proposition de stockage de rapports. Un plan réussi est prêt à être inspecté, mais il n'a pas encore été examiné ni appliqué. Le processus de livraison doit utiliser l'artefact précis qui a été examiné et respecter encore l'état actuel de Terraform.
Vous allez essayer un artefact non examiné, lier une revue à son contexte exact, appliquer le plan approuvé et observer un second plan enregistré devenir obsolète. Vous générerez, examinerez et appliquerez ensuite un nouveau plan. Il s'agit d'un processus local avec des enregistrements persistants et un point d'entrée d'exécution fourni ; il démontre le contrôle d'admission par revue et la cohérence de l'état, sans prétendre résister à la falsification par un administrateur.
Vous devez comprendre les artefacts de plans enregistrés, les tests de modules, la sélection de révision Git, le verrouillage de l'état Terraform et les environnements séparés. Ce lab démarre indépendamment avec des stockages de rapports existants et une proposition source préparée ; il ne réutilise aucune VM précédente.
Liens avec les certifications
| Certification | Tâche de l'examen | Mise en pratique |
|---|---|---|
| DevOps Engineer – Professional (DOP-C02) | Tâche 1.3 | Pratique des bases du cycle de vie des artefacts : examiner un plan enregistré particulier, utiliser cet artefact et gérer son invalidation après une modification de l'état. |
Préparer des artefacts précis avant la revue
Dans cette étape, vous allez créer deux plans enregistrés à partir de la même proposition enregistrée dans un commit et prouver qu'un plan non examiné ne peut pas franchir le point d'entrée d'application fourni.
Entrez dans le dépôt préparé et chargez ses outils.
cd /home/labex/project/report-release
source environment.sh
Lisez la proposition, les étapes de qualité et l'historique récent.
cat release.auto.tfvars.json pipeline.json
git log --oneline -2
La proposition préparée demande release-two et release two report. Les stockages actuels preview et review contiennent toujours release one report. Leurs fichiers d'état sont séparés. Le voisin delivery-release-neighbor/keep.txt constitue une donnée indépendante à préserver. Gardez intacts le module fourni, le fournisseur, le verrouillage, les tests, les exécuteurs et les étapes de qualité.
Enregistrez l'identifiant complet du commit que vous souhaitez livrer. Le fichier de sélection contient des informations de requête non suivies ; les commandes ultérieures utilisent son contenu au lieu de suivre un HEAD changeant.
git rev-parse HEAD > selected-revision.txt
Générez le premier artefact preview. La substitution de commande lit le commit sélectionné dans --revision ; --environment preview sélectionne explicitement la cible.
python3 delivery.py plan release-two --revision "$(cat selected-revision.txt)" --environment preview
Les contrôles fmt, validate et les tests en mode plan doivent réussir, suivis d'un plan natif avec deux mises à jour et aucun ajout ni aucune suppression. Le code de sortie natif 2 du plan signifie que des modifications existent ; la commande de livraison renvoie 0, car elle a produit l'artefact avec succès.
Générez un second artefact pour la même source et l'état actuel. Son nom distinct représente un plan qui sera différé pendant qu'une autre exécution approuvée se déroule.
python3 delivery.py plan delayed-two --revision "$(cat selected-revision.txt)" --environment preview
Les deux plans proposent actuellement la même release. Chacun possède son propre plan binaire, ses vues lisible/JSON et son contexte enregistré. Aucun n'a été appliqué.
Essayez le premier plan via le point d'entrée d'application avant de l'examiner. Cette commande renvoie intentionnellement le code de sortie 1.
python3 delivery.py apply release-two --revision "$(cat selected-revision.txt)" --environment preview
Le résultat attendu est No matching review of this concrete artifact. Le résultat enregistre native_exit: null : l'admission a été arrêtée avant l'exécution d'une commande Terraform apply. Cela diffère d'un échec natif de Terraform. L'existence d'un plan n'accorde pas d'approbation.
Lisez le rapport preview actuel.
aws s3 cp s3://delivery-release-preview/report.txt -
Il doit toujours contenir release one report. Les deux plans et la requête refusée ont laissé l'environnement métier inchangé.
Examiner et appliquer le plan concret
Dans cette étape, vous allez examiner les actions réellement proposées et enregistrer une approbation pour les artefacts exacts. La revue persiste entre les commandes de livraison distinctes.
Inspectez le premier plan.
python3 delivery.py inspect release-two
Confirmez que le plan enregistré cible delivery-release-preview, met à jour le tag de release et le contenu du rapport avec les valeurs demandées et ne comporte aucun ajout ni aucune suppression. Sa révision doit correspondre à selected-revision.txt ; les empreintes de sa source, de son verrouillage et de son plan binaire identifient l'objet concret de la revue.
Enregistrez la revue avec le même artefact, la même révision et le même environnement.
python3 delivery.py review release-two --revision "$(cat selected-revision.txt)" --environment preview
Le résultat attendu est review_recorded: true. Cela enregistre une décision du processus local ; ce n'est pas une opération sur une ressource Terraform. Une autre révision source, un autre environnement ou un artefact modifié ne correspondrait pas à cette revue.
Inspectez l'artefact différé comme un objet de revue distinct. Confirmez la même révision demandée, l'environnement preview et les deux mises à jour prévues.
python3 delivery.py inspect delayed-two
Enregistrez sa propre revue. Une proposition identique ne rend pas les deux enregistrements d'artefacts interchangeables.
python3 delivery.py review delayed-two --revision "$(cat selected-revision.txt)" --environment preview
Appliquez uniquement le premier artefact.
python3 delivery.py apply release-two --revision "$(cat selected-revision.txt)" --environment preview
Le point d'entrée vérifie à nouveau le contexte sélectionné, les octets exacts de l'artefact et la revue persistante correspondante, puis lance Terraform natif sur le plan binaire enregistré. Son verrou d'écriture fourni sérialise les écritures de ce processus, tandis que Terraform gère le verrouillage de l'état du backend. Un code de sortie natif 0 d'application et deux ressources modifiées sont attendus. La commande utilise la proposition enregistrée au lieu de générer silencieusement un autre plan.
Lisez le rapport réellement déployé.
aws s3 cp s3://delivery-release-preview/report.txt -
Il doit maintenant contenir release two report. Inspectez aussi les tags réels du bucket.
aws s3api get-bucket-tagging --bucket delivery-release-preview
Les résultats attendus sont Environment=preview et Release=release-two. Les données du stockage et les tags prouvent que l'environnement prévu a changé ; une commande réussie ne suffirait pas à établir ce résultat.
Refuser le plan obsolète et examiner un nouveau plan
Dans cette étape, vous allez observer pourquoi une approbation ne peut pas, à elle seule, rendre un plan enregistré actuel. La première application a fait avancer l'état de preview après la génération des deux plans. Le plan différé conserve son instantané d'état d'origine même si sa source et sa revue correspondent toujours.
Essayez d'appliquer l'artefact différé déjà examiné. Cette commande renvoie intentionnellement le code de sortie 1.
python3 delivery.py apply delayed-two --revision "$(cat selected-revision.txt)" --environment preview
Le diagnostic réel de Terraform Saved plan is stale et le code de sortie natif 1 sont attendus. Cette fois, le processus a admis l'artefact examiné correspondant, mais Terraform natif a refusé son contexte d'état périmé. La release effectuée doit rester intacte. Ne réécrivez pas l'état et ne supprimez pas son fichier pour contourner ce refus.
Générez un nouvel artefact à partir de l'état actuel, en gardant la même source et le même environnement explicitement sélectionnés.
python3 delivery.py plan release-current --revision "$(cat selected-revision.txt)" --environment preview
Un artefact réussi avec un code de sortie natif 0 du plan est attendu : la release demandée est déjà déployée. L'absence de modification est un résultat valide, distinct d'une erreur d'exécution. Un nouvel artefact exige toujours sa propre revue.
Inspectez la proposition régénérée et son contexte.
python3 delivery.py inspect release-current
Confirmez qu'elle ne décrit aucune modification et identifie toujours la révision choisie et l'environnement preview. Son plan concret et son enregistrement de génération diffèrent de ceux de l'ancien artefact différé.
Examinez ce nouvel artefact et enregistrez sa revue.
python3 delivery.py review release-current --revision "$(cat selected-revision.txt)" --environment preview
Appliquez-le via le même point d'entrée.
python3 delivery.py apply release-current --revision "$(cat selected-revision.txt)" --environment preview
Un code de sortie natif 0 d'application est attendu, sans modification de ressource. La revue est liée à un artefact ; ce n'est pas une autorisation générale d'appliquer n'importe quel plan ultérieur. Le contrôle d'obsolescence des plans de Terraform concerne son état enregistré et n'établit pas que rien n'a changé en dehors de Terraform ; le prochain lab introduit un processus d'observation distinct.
Confirmez que le rapport preview actuel est conservé.
aws s3 cp s3://delivery-release-preview/report.txt -
Le résultat attendu est release two report. Vérifiez l'environnement voisin.
aws s3 cp s3://delivery-release-review/report.txt -
Il doit toujours contenir release one report. Lisez enfin les données indépendantes.
aws s3 cp s3://delivery-release-neighbor/keep.txt -
Le résultat attendu est preserve release neighbor. Vous avez mis à jour un stockage existant et créé des artefacts locaux, sans créer de pile cloud distincte. Préservez la release déployée, les deux fichiers d'état existants et les ressources voisines pour l'évaluation.
Résumé
Vous avez séparé la planification, la revue et l'application, refusé une requête non examinée et vérifié les modifications réelles du rapport et des tags après l'utilisation d'un plan binaire examiné. Un second plan examiné a ensuite échoué au contrôle natif d'obsolescence de Terraform après l'avancée de l'état. Vous avez généré, inspecté et examiné un nouvel artefact sans modification avant de l'appliquer avec succès, en préservant l'autre environnement et les données indépendantes.
Ce processus lie une revue locale au contexte exact de l'artefact et délègue les contrôles d'actualité de l'état à Terraform natif. Il ne transforme pas une approbation en autorisation générale pour de nouveaux artefacts. Consultez la référence officielle d'application des plans enregistrés pour l'opération Terraform utilisée par le point d'entrée fourni.