



Introduction
Maple Hall partage ses câbles entre les appareils des visiteurs et ceux du personnel. Les visiteurs lisent le programme ; le personnel consulte ses consignes. Vous placerez deux nouveaux appareils dans leurs groupes de réseau local (LAN) filaire, en préservant les appareils de référence fonctionnels.
Vous devez connaître la saisie de commandes, les chemins, le changement d’onglet, les interfaces, les adresses MAC et IPv4 et les communications dans un même sous-réseau. Les commandes de LAN virtuel (VLAN) sont présentées ici. Une instance Linux contient des espaces de noms réseau isolés servant de commutateurs logiciels et de terminaux ; ils partagent un noyau et ne sont pas des VM indépendantes. Il s’agit d’une segmentation filaire temporaire, sans Wi-Fi, routage entre VLAN ou garantie de sécurité complète.
La console Switch A modifie uniquement les ports préparés. Client Checks envoie de vraies requêtes et des diffusions ARP bornées. LAN Groups affiche le plan, l’appartenance actuelle et propose de vraies requêtes client. Ne changez ni adresses IP, services, pare-feu, ponts, ni réseau de la plateforme. Les 40 minutes sont une estimation de l’auteur comprenant lecture et erreurs ordinaires.
Placer les nouveaux appareils dans leurs groupes LAN
Dans cette étape, vous utiliserez l’exemple fonctionnel, puis placerez les nouveaux ports d’accès dans leurs groupes prévus. Ouvrez LAN Groups, puis Open device plan. Les visiteurs utilisent le VLAN 10 ; le personnel, le VLAN 20. LAN signifie Local Area Network, réseau local. Un VLAN (Virtual LAN) est un réseau local logique au sein d’équipements de commutation partagés. Ses trames de diffusion restent dans ce groupe.
Sélectionnez Request service sur visitor-reference. Lisez tout le programme, y compris Community talk. L’appareil protégé staff-reference doit renvoyer les consignes avec Radio channel: 4. Ce sont de vraies requêtes HTTP depuis les clients nommés. Les nouveaux appareils visitor et staff ne sont pas encore prêts ; leurs requêtes doivent expirer.
Passez à Switch A. La console démarre dans /home/labex/project/lan-groups ; ses commandes agissent sur le commutateur du cours, pas sur le réseau de la plateforme. cat lit la table fournie. bridge vlan show lit l’appartenance VLAN sans la modifier :
cat ports.tsv
bridge vlan show
Associez chaque appareil à son port. v-local et s-local mènent aux serveurs ; v-ref et s-ref, aux clients de référence fonctionnels. Préservez ces quatre ports. Les nouveaux ports visitor et staff appartiennent initialement au VLAN 1, un groupe par défaut volontairement incomplet.
Passez à Client Checks. Cette console observe les terminaux nommés sans modifier leur configuration. L’action request de l’outil Python préparé envoie une vraie requête depuis l’espace de noms indiqué. local choisit le serveur du groupe sur le même commutateur :
python3 /opt/labex/lan-groups/checks.py request visitor-reference local
Observez maintenant une vraie diffusion. ARP (Address Resolution Protocol, protocole de résolution d’adresses) demande quelle adresse MAC possède une adresse IPv4. Sa requête utilise la destination Ethernet ff:ff:ff:ff:ff:ff, qui désigne la diffusion. L’outil broadcast lance des captures bornées avant d’émettre deux véritables requêtes ARP vers une adresse inutilisée du cours. Il ne change pas les adresses et ne dépend pas du cache des voisins :
python3 /opt/labex/lan-groups/checks.py broadcast visitor-reference
Lisez les lignes réelles de tcpdump. visitor-local reçoit les requêtes correspondantes ; staff-local et staff-reference affichent zéro. Le port visiteur non configuré manque aussi cette diffusion de référence. Les MAC identifient les extrémités des trames ; les IP identifient les destinations de couche réseau. Des sous-réseaux IP différents ne prouvent pas qu’une diffusion reste dans son VLAN.
Un compteur nul seul ne suffit pas : la capture positive du même groupe prouve l’émission et la capture de la trame. Si tous les compteurs sont nuls, répétez une fois et examinez la requête de référence avant toute modification. N’arrêtez pas un service pour simuler la réussite d’un test négatif.
Affecter les ports d’accès
Vous allez maintenant faire correspondre les deux ports aux groupes prévus. Commencez dans Switch A. Un port d’accès relie un terminal ordinaire qui émet sans étiquette VLAN. Son PVID (Port VLAN ID, identifiant VLAN du port) classe ces trames entrantes dans un VLAN. untagged retire cette étiquette lors de l’envoi vers le terminal. Ce sont deux directions d’une même relation de port.
bridge vlan del supprime l’appartenance indiquée ; add en installe une. dev nomme le port et vid donne l’ID VLAN. Supprimez uniquement l’ancien VLAN 1 de visitor, puis ajoutez l’appartenance visiteur prévue :
bridge vlan del dev visitor vid 1
bridge vlan add dev visitor vid 10 pvid untagged
Appliquez le plan du personnel à l’autre nouveau port :
bridge vlan del dev staff vid 1
bridge vlan add dev staff vid 20 pvid untagged
Une modification réussie n’affiche généralement rien. Lisez la table effective :
bridge vlan show
La ligne visitor doit montrer 10 PVID Egress Untagged ; staff doit montrer 20 PVID Egress Untagged. Les quatre ports protégés conservent leurs lignes. Aucune adresse ne doit changer : visiteur possède déjà 10.60.10.21/24 et personnel 10.60.20.21/24.
Si vous avez mal saisi un port, l’erreur indique un appareil absent. Relisez ports.tsv et réessayez sur le bon port. Si vous avez ajouté un VLAN erroné, utilisez la forme del dev ... vid ... déjà enseignée pour supprimer cette ligne précise, puis ajoutez celle prévue ci-dessus. Répéter une suppression terminée peut signaler une entrée absente ; consultez la table avant de recommencer. Ne videz jamais toutes les appartenances et ne supprimez pas le pont.
Vérifier les deux groupes et la limite de diffusion
Dans cette étape, vous démontrerez ensemble des services utilisables et des domaines de diffusion distincts. Passez à Client Checks et envoyez les deux vraies requêtes locales :
python3 /opt/labex/lan-groups/checks.py request visitor local
python3 /opt/labex/lan-groups/checks.py request staff local
Lisez les quatre lignes du programme et les quatre lignes des consignes. Une erreur de connexion indique l’absence de chemin utilisable ou de service à l’écoute ; elle ne prouve pas l’isolation. Ces deux chemins positifs montrent que les groupes fonctionnent toujours.
Capturez séparément les diffusions visiteurs et personnel :
python3 /opt/labex/lan-groups/checks.py broadcast visitor
python3 /opt/labex/lan-groups/checks.py broadcast staff
Pour chaque émetteur, le serveur et le client de référence de son groupe reçoivent les requêtes réelles, tandis que tous les terminaux de l’autre groupe reçoivent zéro trame correspondante. Les captures des terminaux contiennent ARP sans 802.1Q ; le port d’accès remet de l’Ethernet non étiqueté. Aucune réponse n’est attendue de l’adresse cible volontairement inutilisée.
Revenez dans LAN Groups, rechargez et sélectionnez Request service sur les deux nouveaux clients et les deux références. Chacun doit renvoyer sa ressource complète. Ouvrez l’appartenance actuelle et comparez-la au plan. Si un groupe est incorrect, revenez dans Switch A et corrigez uniquement ce port avec le modèle de suppression/ajout précédent. Répétez ensuite les deux requêtes et captures.
La vérification finale lit l’appartenance native et lance des sondes bornées. Elle ne change aucun VLAN et ne répare aucun chemin. Le trafic peut mettre à jour les voisins et la FDB (Forwarding Database), table apprise des correspondances MAC-port, et ajouter des journaux HTTP ordinaires ; il ne modifie pas vos ports.
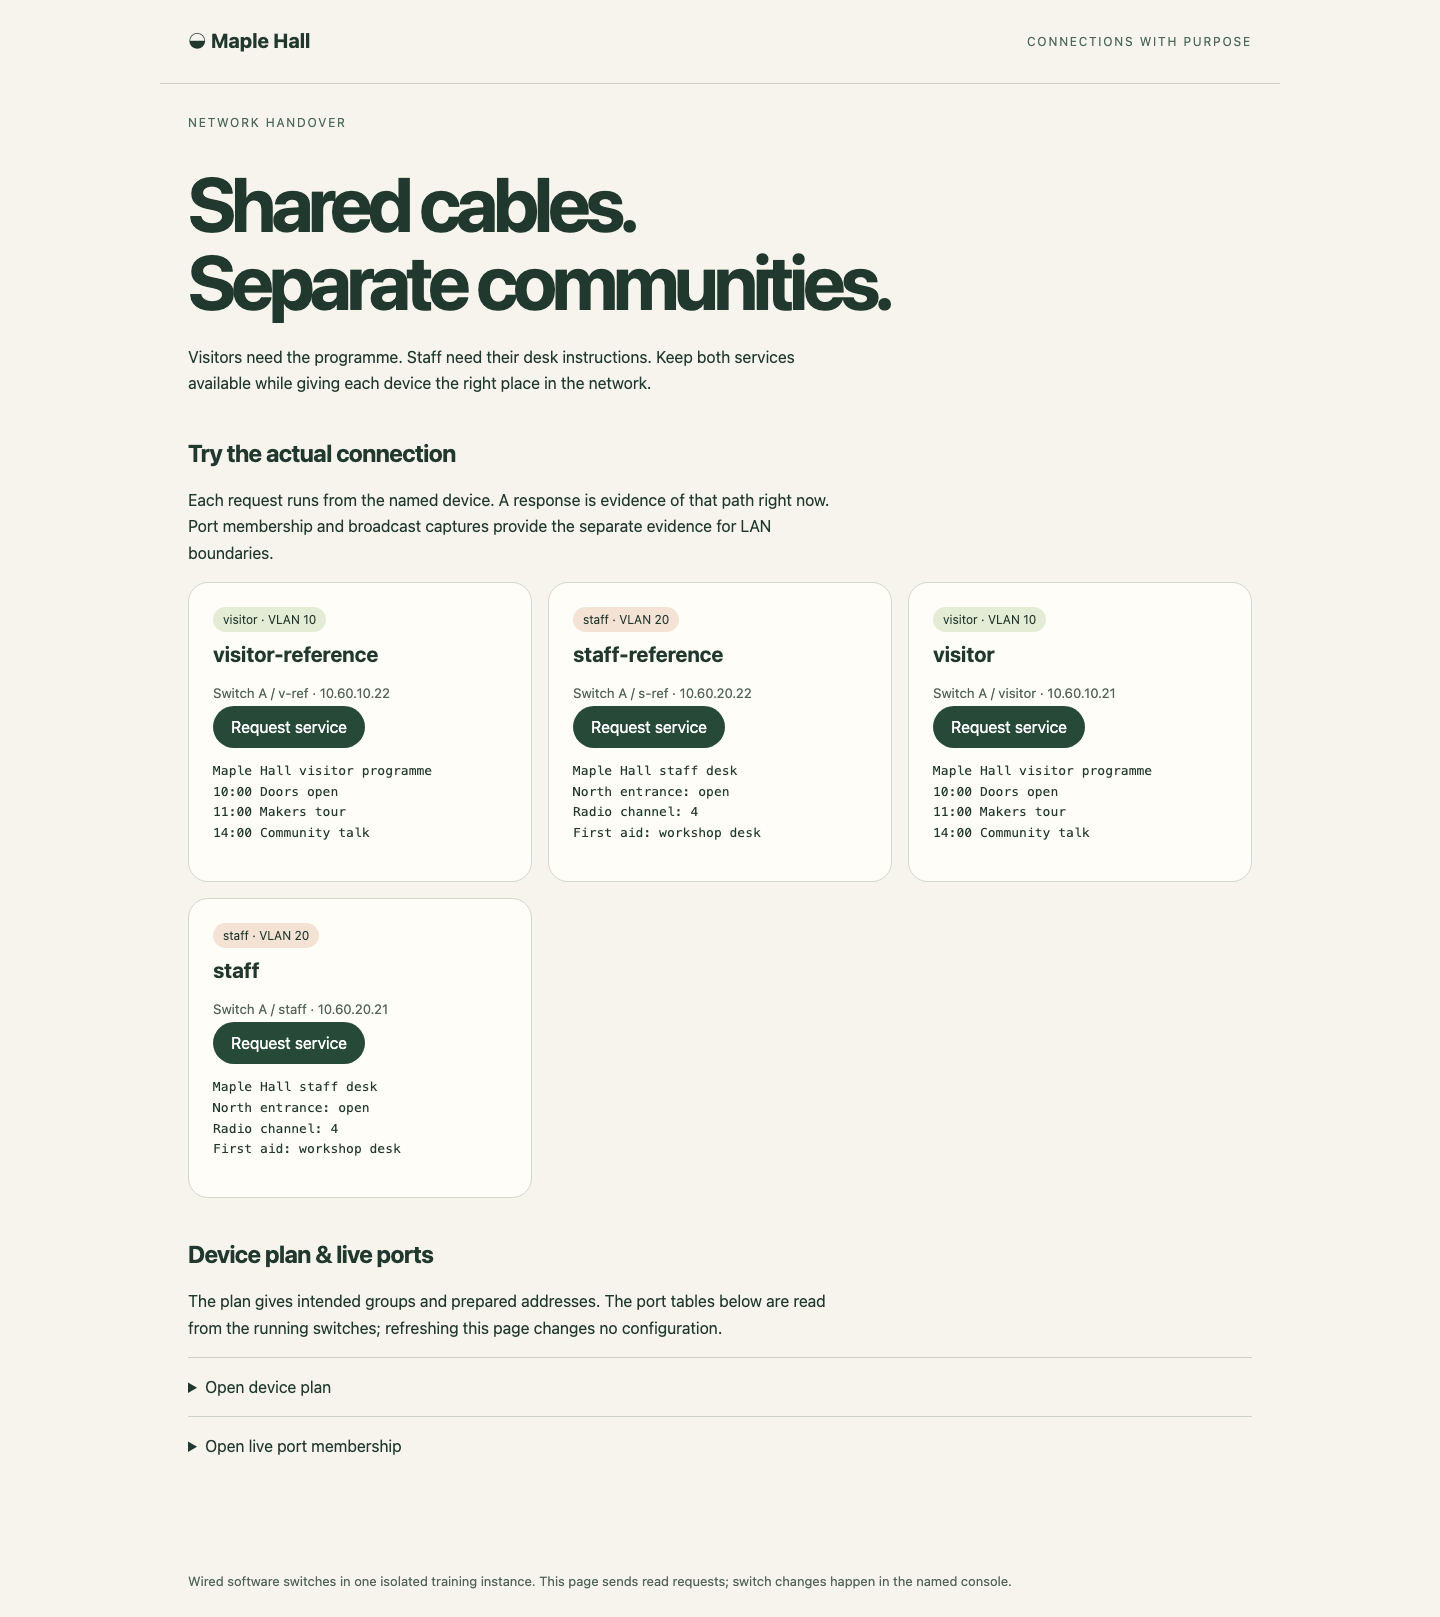
Lisez la réponse complète sous chaque bouton. Les étiquettes décrivent le plan ; les requêtes réussies et les tables actuelles montrent le résultat réel.
Résumé
Vous avez utilisé une référence fonctionnelle, affecté les PVID d’accès et les sorties sans étiquette, et préservé les deux services. La remise ARP réelle au même groupe et l’absence de copies dans l’autre établissent la limite de diffusion. Ce résultat temporaire à un commutateur ne démontre pas encore une liaison étiquetée ; le prochain laboratoire prépare un réseau indépendant à deux commutateurs.


