Introduction
Lumen Hire prépare quatre écrans pour une exposition. Leurs services de maintenance fonctionnent, mais certains acceptent encore des identifiants d’usine. Trouvez tous les appareils concernés sans modifier leur configuration, puis récupérez leurs bons fichiers de remise.
Utilisez Equipment Desk pour l’inventaire et vos fichiers enregistrés, et Workstation pour les commandes. Ce sont des services HTTP locaux indépendants dans un conteneur de formation, pas des appareils physiques. Seules la saisie au terminal, les chemins et la navigation entre onglets sont supposés connus ; Hydra est prêt. Ne testez que les quatre points attribués et les paires complètes fournies. Toutes les identités et tous les mots de passe sont synthétiques.
Relier le point d’accès à l’appareil
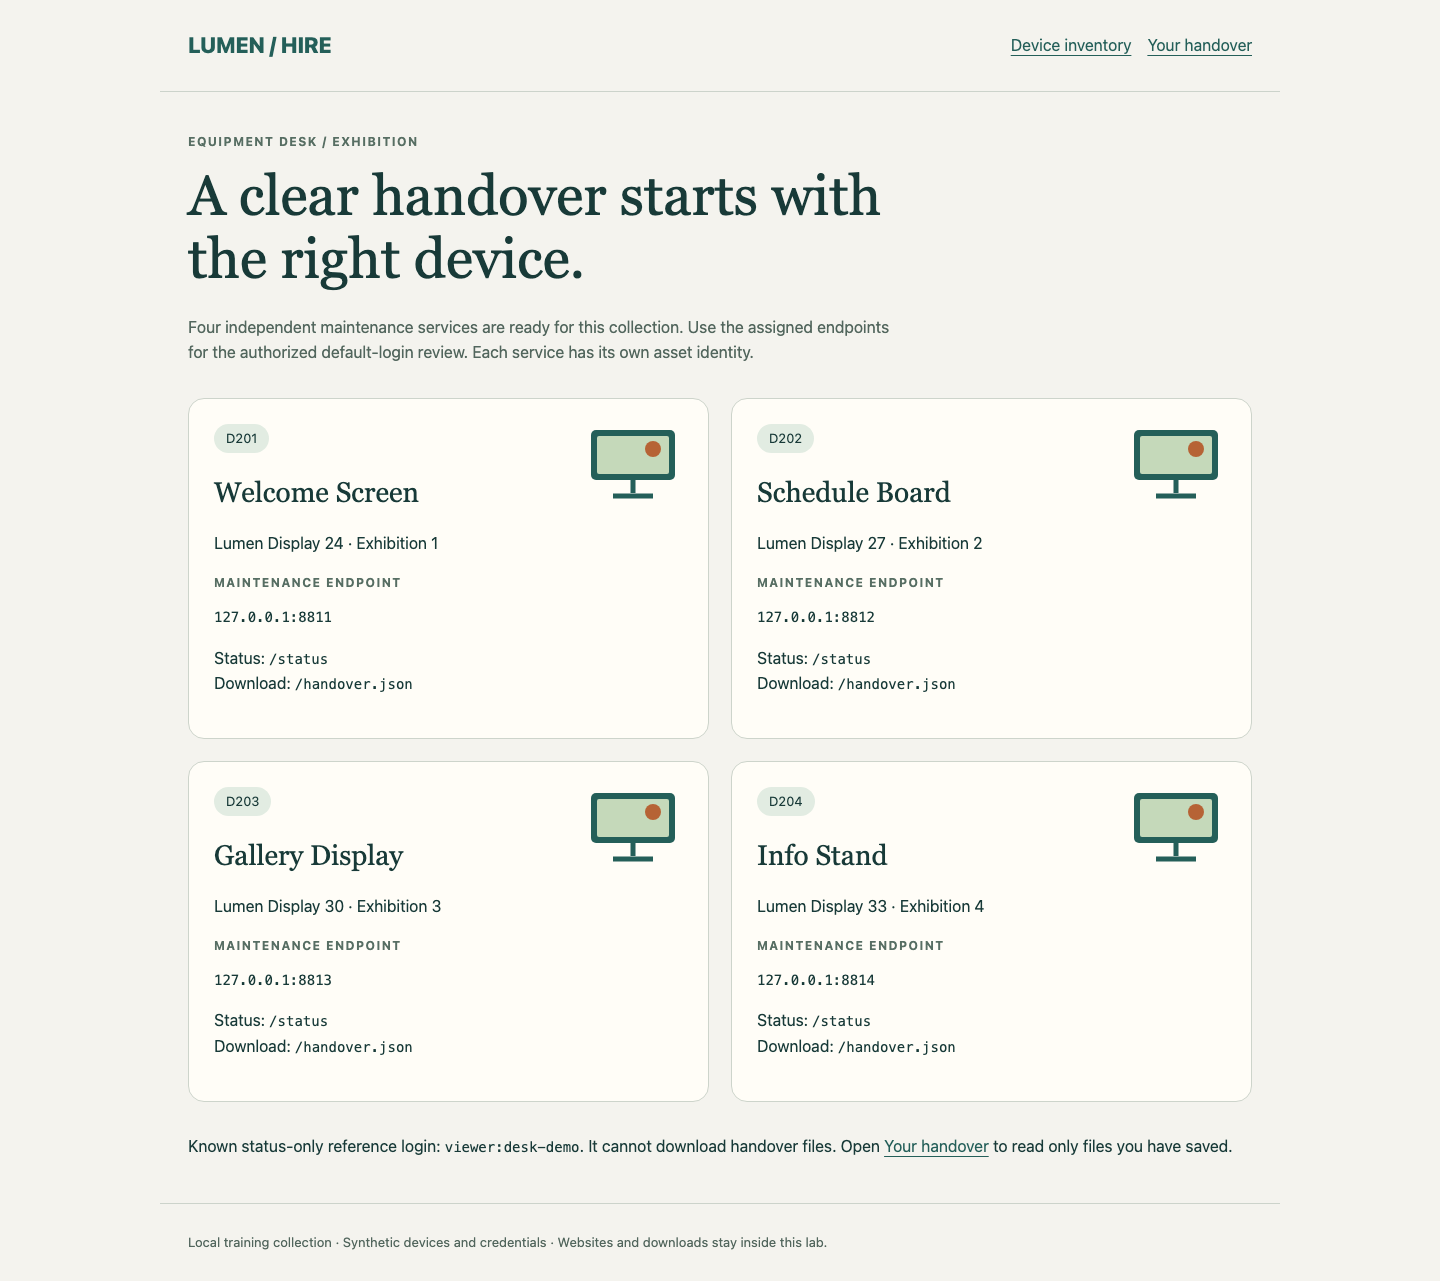
Dans cette étape, vous lirez un appareil fonctionnel avant l’audit. Commencez dans Equipment Desk. Chaque carte identifie un équipement et son point de maintenance. Un point associe adresse et port ; ici, des ports différents mènent à des services différents.
Passez à Workstation, initialement dans /home/labex/project/device-audit. cat affiche un fichier :
cat inventory.tsv
L’inventaire séparé par tabulations donne quatre identifiants et leurs points. Gardez l’original intact. 127.0.0.1 désigne le conteneur du lab, pas votre ordinateur. Les quatre services proposent /status et /handover.json.
curl envoie une requête HTTP. -i inclut les en-têtes de réponse. Interrogez le premier appareil sans identifiants :
curl -i http://127.0.0.1:8811/status
Attendez-vous à 401 Unauthorized et au défi Basic de WWW-Authenticate. C’est un refus d’authentification, pas un échec de connexion. HTTP Basic transmet une paire utilisateur/mot de passe, sans chiffrement sur HTTP simple. Ce lien local de formation ne représente pas un transport Internet sécurisé.
L’accès connu viewer:desk-demo permet seulement de lire l’état. -u fournit cette paire et -o enregistre le corps de réponse :
curl -u viewer:desk-demo -o reference.json http://127.0.0.1:8811/status
cat reference.json
Vous devez lire l’équipement D201, son modèle et sa note d’emballage. Cette référence fonctionnelle n’est pas un accès d’usine découvert. Le lecteur ne peut pas télécharger les fichiers de remise. Une erreur de connexion indique plutôt une adresse ou un port incorrect : comparez avec inventory.tsv, corrigez la faute et réessayez.
Terminer l’audit des accès d’usine
Dans cette étape, vous testerez tout le lot en conservant les identifiants par paires. Restez dans Workstation et lisez la référence synthétique :
cat factory-logins.txt
Chaque ligne username:password forme une paire autorisée. Séparer utilisateurs et mots de passe créerait des combinaisons supplémentaires hors du périmètre. Écrivez les trois paires dans pairs.txt. Le here-document entre guillemets conserve le texte littéral ; > remplace le fichier et le dernier PAIRS doit être seul sur sa ligne :
cat > pairs.txt <<'PAIRS'
admin:factory-one
operator:factory-two
service:factory-three
PAIRS
Inscrivez chaque point attribué une seule fois, un par ligne :
cat > targets.txt <<'TARGETS'
127.0.0.1:8811
127.0.0.1:8812
127.0.0.1:8813
127.0.0.1:8814
TARGETS
Hydra tente des connexions à un service réseau. -C lit les paires complètes et -M les points. http-get choisit HTTP Basic ; -m /status fournit le chemin. -t 1 limite chaque cible à une tâche et -T 1 limite toute l’exécution à une tâche, pour faciliter le suivi. Ce petit test n’utilise pas d’arrêt anticipé. -f, en minuscule, peut arrêter une cible après sa première paire valide, mais les autres restent à tester. -F, en majuscule, arrête tout le lot dès un succès et peut laisser des appareils non testés.
-o sauvegarde les découvertes, et -b json choisit JSON, un format structuré. -I démarre un nouveau test sans restaurer une exécution interrompue. Lancez :
hydra -I -C pairs.txt -M targets.txt -t 1 -T 1 -o findings.json -b json -m /status http-get
cat findings.json
Attendez trois entrées dans results, avec leur port, identifiant et mot de passe, et quantityfound égal à 3. Le champ JSON success: true signifie que l’outil s’est terminé sans erreur d’exécution, pas que tous les appareils acceptent un mot de passe. Le quatrième n’a aucune découverte dans cet ensemble de candidats. Cette conclusion limitée ne prouve pas la robustesse de son mot de passe.
Une erreur de connexion n’est pas un résultat négatif. Comparez targets.txt à l’inventaire original et corrigez-le. Pour relancer, supprimez d’abord l’ancienne sortie avec rm findings.json afin de ne pas mélanger les JSON. rm supprime seulement le résultat nommé ; ne supprimez pas les sources. Gardez les paires complètes et ne modifiez pas mots de passe ou services pour réussir.
Récupérer les fichiers de remise correspondants
Dans cette étape, vous utiliserez chaque paire découverte sur le véritable appareil pour sauvegarder son fichier complet. Restez dans Workstation. mkdir -p crée le dossier si nécessaire sans effacer son contenu :
mkdir -p handover
Utilisez les trois correspondances entre ports et accès de findings.json. curl -f renvoie une erreur en cas de refus HTTP, au lieu d’enregistrer une page d’erreur comme téléchargement réussi :
curl -f -u admin:factory-one -o handover/asset-D201.json http://127.0.0.1:8811/handover.json
curl -f -u operator:factory-two -o handover/asset-D202.json http://127.0.0.1:8812/handover.json
curl -f -u service:factory-three -o handover/asset-D203.json http://127.0.0.1:8813/handover.json
cat handover/asset-D202.json
Contrôlez l’identifiant, l’emplacement, l’orientation et la note d’emballage. Des noms ou nombres de fichiers identiques ne prouvent pas la bonne provenance. Si le téléchargement est refusé, comparez port et paire au résultat natif, corrigez la commande et recommencez.
Dans Equipment Desk, choisissez Your handover et lisez les trois fichiers sauvegardés. Utilisez Download saved file sur D202 et ouvrez le JSON téléchargé. Le lecteur utilise seulement vos fichiers locaux : il ne les récupère ni ne les répare. D204 doit afficher No saved file. L’absence seule n’est pas un verdict : la conclusion négative nécessite un test complet des candidats.
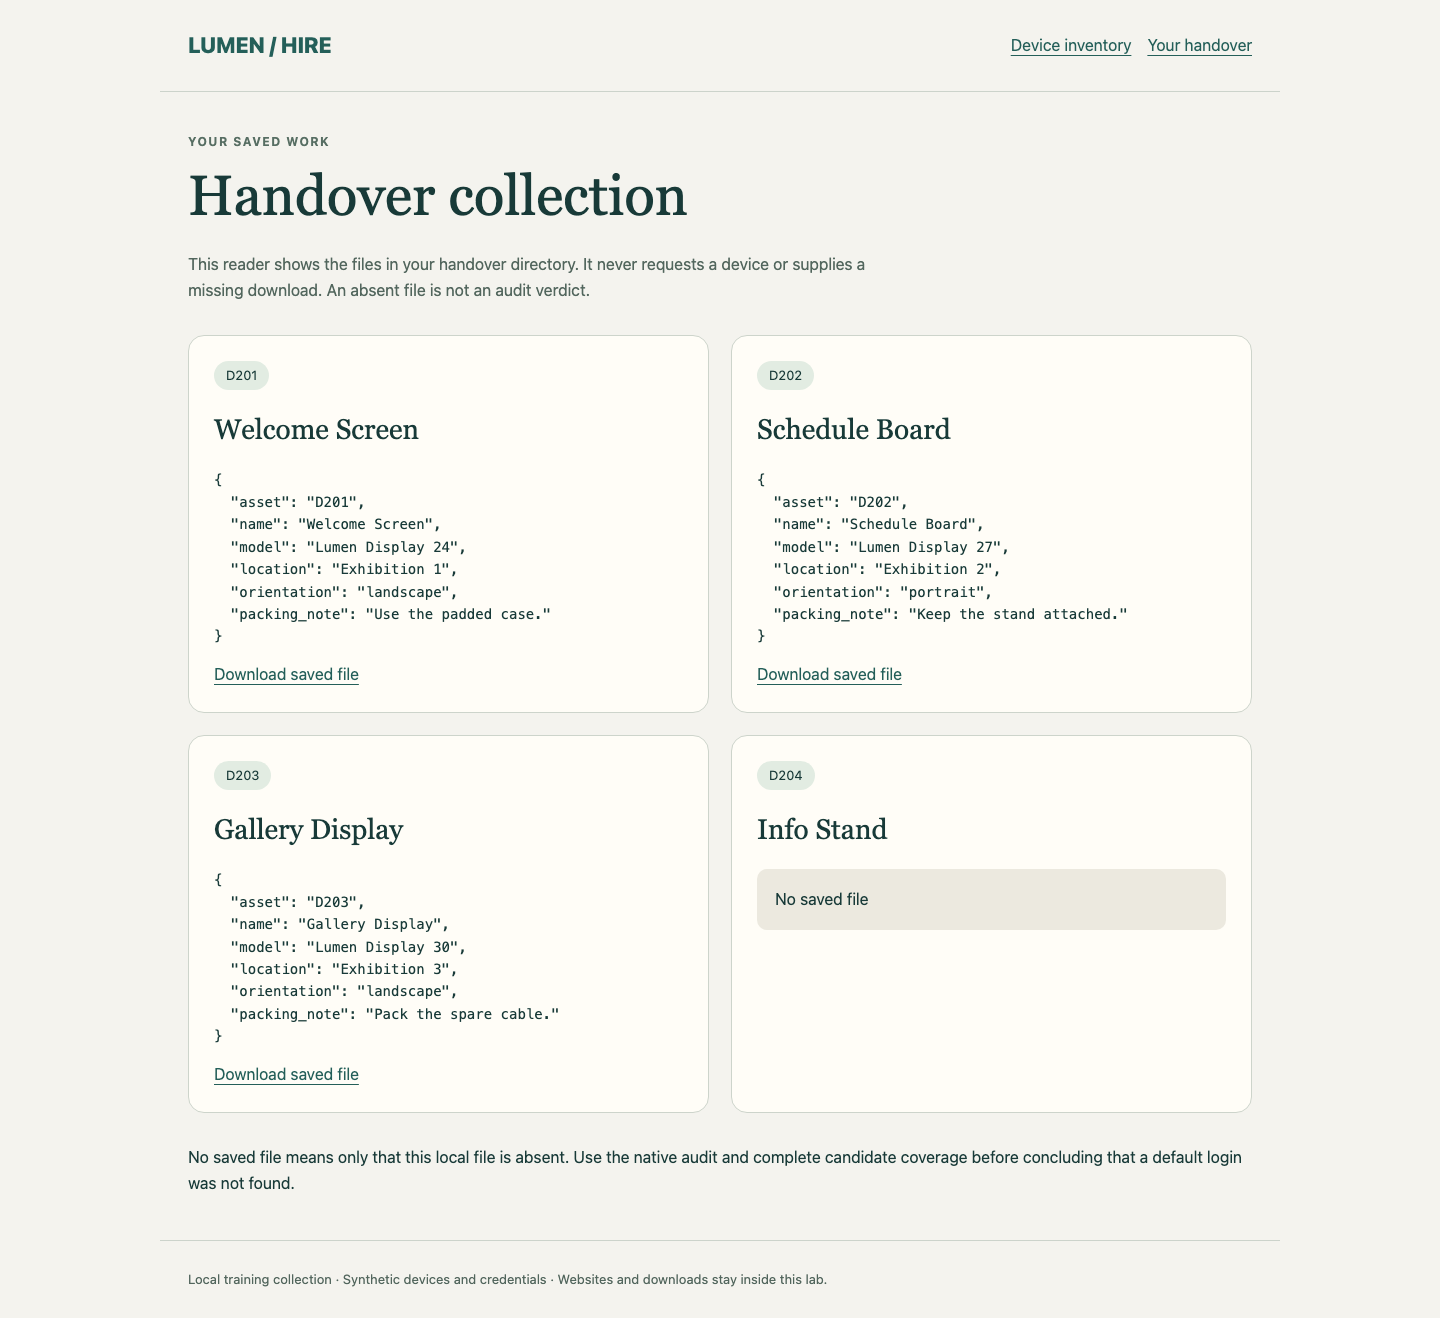
Conservez les trois originaux sous handover, le findings.json natif, les deux listes et la référence. Gardez les quatre services, l’inventaire et les références d’origine intacts. Vous avez terminé un audit ciblé des accès par défaut, pas une évaluation de sécurité complète.
Résumé
Vous avez relié identités et points d’accès, conservé les paires d’usine, terminé un audit Hydra multicible et téléchargé indépendamment les bons fichiers. Vous avez distingué résultat négatif limité, échec de connexion et appareil non testé en préservant le service normal.