Introduction
Votre équipe souhaite modifier un stockage de rapports, mais la personne chargée de la revue doit savoir exactement quelle configuration et quel environnement un plan représente. Un nom de fichier tel que latest.tfplan n'établit pas cette relation.
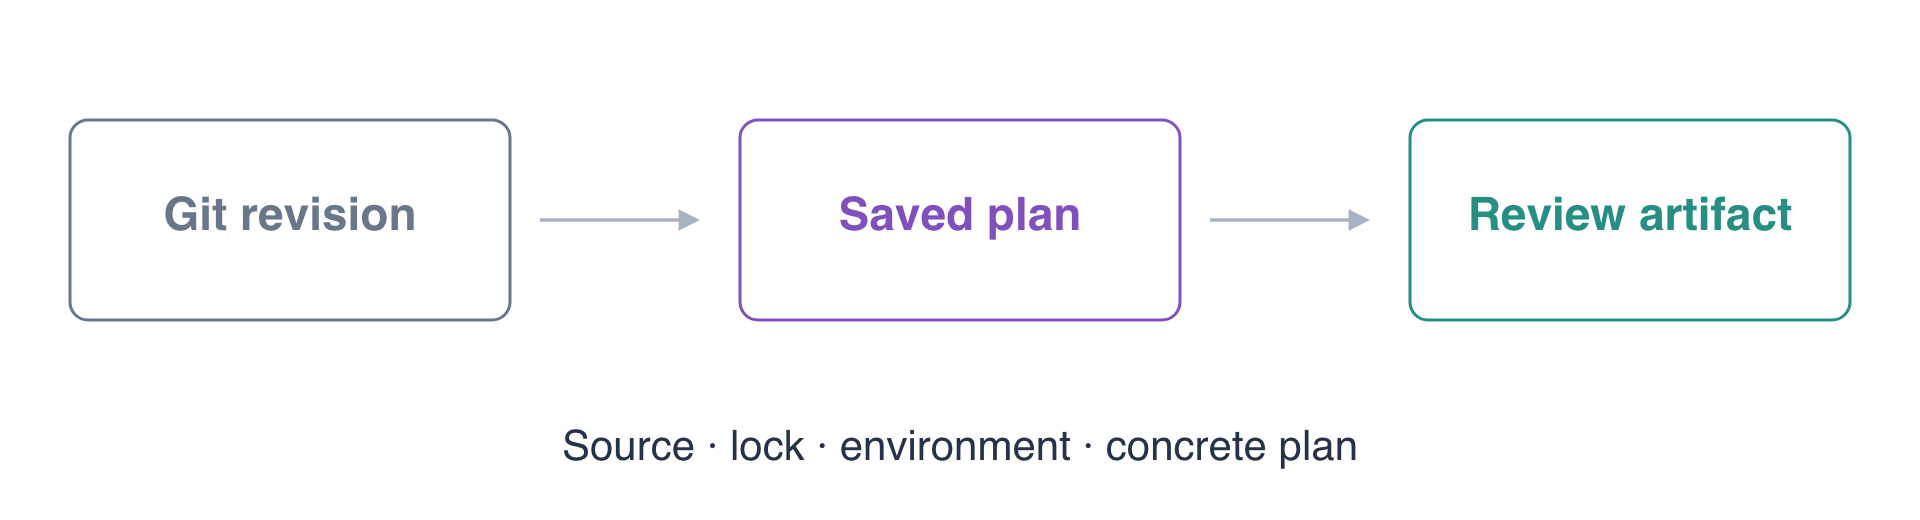
Vous allez créer un commit pour une petite modification de rapport, générer un plan enregistré concret et inspecter ses modifications lisibles, ses modifications JSON et les empreintes de son contexte. L'exécuteur fourni lance les contrôles qualité déjà pratiqués et exporte la révision Git sélectionnée dans un répertoire d'artefact distinct. Ce lab s'arrête avant l'approbation de la revue ou l'application.
Vous devez comprendre l'état Terraform et l'isolation des environnements, les contrats de modules, les bases des commits et diffs Git et les contrôles qualité de livraison précédents. Chaque lab démarre indépendamment ; les deux stockages de rapports existants ici ne proviennent pas d'un lab précédent.
Liens avec les certifications
| Certification | Tâche de l'examen | Mise en pratique |
|---|---|---|
| DevOps Engineer – Professional (DOP-C02) | Tâche 1.3 | Connaissances de base sur la génération et la traçabilité des artefacts à travers un plan local concret. Aucune intégration avec un dépôt d'artefacts AWS ou un service de build n'est revendiquée. |
Enregistrer la proposition de release dans un commit
Dans cette étape, vous allez effectuer une petite modification de configuration et sélectionner sa révision Git exacte. Un plan enregistré doit décrire un instantané source enregistré dans un commit, plutôt que les modifications qui pourraient se trouver plus tard dans le répertoire de travail.
Entrez dans le dépôt préparé et chargez ses outils.
cd /home/labex/project/report-release
source environment.sh
Lisez l'interface fournie, les entrées de release et les étapes de qualité.
cat variables.tf main.tf outputs.tf release.auto.tfvars.json pipeline.json
Ce module gère un bucket et report.txt dans chaque environnement. preview et review utilisent des fichiers d'état séparés et des buckets existants distincts, delivery-release-preview et delivery-release-review. Tous deux contiennent actuellement release one report. L'objet distinct delivery-release-neighbor/keep.txt constitue une donnée indépendante à préserver.
release.auto.tfvars.json fournit le libellé de release et le texte du rapport. Terraform charge ce fichier de variables dans la configuration sélectionnée. pipeline.json conserve les contrôles de formatage, de validation structurelle et les tests de modules en mode plan ; l'exécuteur fourni génère ensuite le plan enregistré. Préservez le module fourni, le fournisseur, le verrouillage des dépendances, les tests, le script d'environnement et l'exécuteur. Le fichier d'entrée de release est votre modification de configuration dans ce lab.
Écrivez la release proposée. La séquence d'échappement JSON \n représente un saut de ligne dans le rapport ; le document intégré avec délimiteur entre guillemets préserve cette séquence lors de l'écriture du fichier.
cat > release.auto.tfvars.json <<'EOF'
{
  "release": "release-two",
  "report": "release two report\n"
}
EOF
Inspectez la modification avant de l'enregistrer. git diff -- compare ce fichier avec la version actuellement enregistrée dans un commit.
git diff -- release.auto.tfvars.json
Le diff doit remplacer uniquement le libellé de release et le contenu du rapport. Ajoutez ce fichier précis à l'index.
git add release.auto.tfvars.json
Créez l'instantané source de cette proposition.
git commit -m 'Propose release-two report'
Enregistrez séparément son identifiant de commit complet. git rev-parse HEAD résout le commit actuel et > écrit le résultat dans un fichier. Ce fichier de sélection ne fait pas partie de la configuration Terraform et doit rester non suivi.
git rev-parse HEAD > selected-revision.txt
Lisez la révision sélectionnée et l'état de l'arbre de travail.
cat selected-revision.txt
git status --short
Un identifiant de commit complet et le fichier de sélection non suivi sont attendus. Enregistrer le choix permet aux commandes ultérieures d'utiliser la même révision même si le dépôt avance. Un ancien commit valide explicitement sélectionné est autorisé ; l'exécuteur n'exige pas que chaque artefact utilise le dernier HEAD.
Générer et inspecter le plan concret
Dans cette étape, vous allez transformer la source sélectionnée en un artefact examinable sans l'appliquer. Un plan binaire enregistré contient les actions proposées par Terraform ; les vues lisible et JSON facilitent leur inspection.
Générez un artefact nommé pour preview. $(cat selected-revision.txt) substitue l'identifiant de commit enregistré dans l'argument. --environment sélectionne l'état et le bucket cibles ; ils ne sont pas déduits du nom de fichier de l'artefact.
python3 delivery.py plan report-two --revision "$(cat selected-revision.txt)" --environment preview
Le processus fourni exporte cet instantané Git, initialise son fournisseur à version fixée avec un verrouillage des dépendances en lecture seule, exécute fmt/validate/test, puis lance la planification Terraform native avec -out et -detailed-exitcode. Tous les contrôles qualité doivent réussir et le plan doit comporter deux mises à jour : le tag de release et le contenu du rapport. Aucun ajout ni aucune suppression ne sont attendus.
Le plan natif renvoie 2, car des modifications existent. La commande de livraison qui l'encapsule renvoie 0, car elle a produit l'artefact avec succès. Une erreur Terraform fait au contraire échouer la tâche. Les noms d'artefacts sont uniques : utilisez un nouveau nom pour chaque nouvelle génération au lieu d'écraser un vague plan « latest ».
Inspectez l'artefact au moyen du point d'entrée fourni.
python3 delivery.py inspect report-two
La sortie comprend le plan lisible de Terraform et le contexte enregistré. Confirmez que le bucket cible est delivery-release-preview, que la nouvelle release est release-two et que le rapport devient release two report. Le récapitulatif du plan natif doit afficher 0 to add, 2 to change, 0 to destroy. ~ identifie une mise à jour sur place.
Lisez directement le manifeste.
cat /home/labex/project/.delivery-release/artifacts/report-two/manifest.json
Comparez revision avec selected-revision.txt et environment avec preview. source_sha256 est l'empreinte de la source suivie exportée, lock_sha256 identifie son verrouillage exact des dépendances et plan_sha256 identifie le plan binaire concret. Les vues lisible et JSON possèdent leurs propres empreintes. Ces champs décrivent des parties différentes de l'artefact ; un nom de fichier correspondant ne peut pas les remplacer à lui seul.
Comparez les empreintes du verrouillage et du plan avec sha256sum, qui calcule SHA-256 à partir des octets réels des fichiers.
sha256sum .terraform.lock.hcl /home/labex/project/.delivery-release/artifacts/report-two/release.tfplan
Les deux empreintes doivent correspondre aux champs respectifs du manifeste. L'exécuteur conserve aussi un enregistrement de génération qui persiste entre les processus et vérifie le plan binaire réel par rapport à la source et à l'environnement sélectionnés indépendamment. Modifier un manifeste pour décrire d'autres octets ne rend pas ces octets valides en tant qu'artefact.
Lisez les actions exploitables par machine. L'outil jq préparé sélectionne chaque modification de ressource et affiche son adresse et sa liste d'actions à partir de la vue JSON native de Terraform.
jq '.resource_changes[] | {address, actions: .change.actions}' /home/labex/project/.delivery-release/artifacts/report-two/plan.json
Les ressources attendues sont aws_s3_bucket.reports et aws_s3_object.report, toutes deux avec des actions update. Ce JSON est une vue du plan enregistré exploitable par machine ; il n'applique rien par lui-même. Un véritable plan peut contenir le texte du rapport et les valeurs d'entrée de configuration ; traitez-le donc comme un artefact contenant des données lorsque vous le partagez pour revue.
Confirmez que le rapport preview existant n'a pas changé.
aws s3 cp s3://delivery-release-preview/report.txt -
Il doit toujours contenir release one report, car générer un plan n'a pas appliqué le contenu proposé. Vérifiez aussi l'autre environnement.
aws s3 cp s3://delivery-release-review/report.txt -
Le même rapport d'origine est attendu. Lisez enfin le voisin indépendant.
aws s3 cp s3://delivery-release-neighbor/keep.txt -
Le résultat attendu est preserve release neighbor. Vous avez créé un artefact local, pas une pile déployée ; il n'y a donc aucune nouvelle infrastructure à détruire. Préservez ces stockages existants, leur état et l'artefact pour l'évaluation. Un lab ultérieur introduit les étapes distinctes de revue et d'application contrôlée.
Résumé
Vous avez enregistré une proposition de release dans un commit, sélectionné sa révision Git exacte et généré un plan enregistré concret après la réussite des contrôles qualité. Vous avez inspecté les actions lisibles et exploitables par machine et comparé les empreintes de source, de verrouillage des dépendances, d'environnement et de plan tandis que les données réelles des rapports et l'état métier restaient inchangés.
Un artefact est une proposition précise, pas une approbation ni une application. Son contexte source et ses octets réels doivent rester cohérents lorsqu'un processus ultérieur l'examine et l'utilise. Consultez la documentation officielle des plans enregistrés et la référence de sortie JSON pour les formats natifs utilisés ici.