



介绍
Maple Hall 的访客设备与工作人员设备共用线缆。访客读取活动安排,工作人员读取值班说明。你将把两台新设备放入目标有线局域网(LAN)组,同时保留正常工作的参考设备。
你需要掌握基本终端输入、路径和标签页切换,并理解接口、MAC 地址、IPv4 地址及同子网通信。本实验会介绍虚拟局域网(VLAN)命令。一个 Linux 实例中的隔离网络命名空间充当软件交换机与端点;它们共享内核,并不是独立虚拟机。这是临时有线分组,不涉及 Wi-Fi、VLAN 间路由,也不保证完整安全性。
Switch A 终端只修改准备好的端口。Client Checks 发送真实请求和有界 ARP 广播。LAN Groups 显示设备规划及实时成员,并提供真实客户端请求。不要修改端点 IP 地址、服务、防火墙、网桥或平台网络。40 分钟是作者估计,包含阅读和普通错误。
将新设备放入各自的局域网组
本步骤先使用正常示例,再把新接入端口放入目标组。打开 LAN Groups,再打开 Open device plan。访客组使用 VLAN 10,工作人员组使用 VLAN 20。LAN 表示局域网(Local Area Network);VLAN(Virtual LAN)是在共享交换设备中划分的逻辑局域网。其广播帧保留在对应组内。
在 visitor-reference 上选择 Request service。阅读完整访客安排,包括 Community talk。受保护的 staff-reference 应返回包含 Radio channel: 4 的工作人员说明。这些请求确实从相应客户端发出。新的 visitor 与 staff 尚未就绪,请求预计超时。
切换到 Switch A。终端起始目录为 /home/labex/project/lan-groups;此标签页的命令作用于课程交换机,而非平台网络。cat 读取准备好的表格;bridge vlan show 只读取 VLAN 成员,不进行修改:
cat ports.tsv
bridge vlan show
将每台设备与交换端口对应。v-local 和 s-local 连接业务服务器,v-ref 和 s-ref 连接正常参考客户端。保留这四个端口。新端口 visitor 与 staff 初始属于 VLAN 1,这是故意保留的未完成默认组。
切换到 Client Checks。该终端观察指定端点,不修改其配置。准备好的 Python 辅助工具使用 request 从指定命名空间发送真实请求;local 选择同一交换机上的同组服务器:
python3 /opt/labex/lan-groups/checks.py request visitor-reference local
现在观察真实广播。ARP(Address Resolution Protocol,地址解析协议)询问某个 IPv4 地址属于哪个 MAC 地址。请求使用以太网目标地址 ff:ff:ff:ff:ff:ff,表示广播。broadcast 工具先启动有界抓包,再向未使用的课程地址发送两个真实 ARP 请求;它不修改地址,也不依赖现有邻居缓存:
python3 /opt/labex/lan-groups/checks.py broadcast visitor-reference
阅读真实 tcpdump 输出。visitor-local 收到匹配请求;staff-local 与 staff-reference 为零。尚未配置的访客端口也收不到这次参考广播。MAC 地址标识帧端点,IP 地址标识网络层目的地。仅有不同 IP 子网不能证明广播留在自己的 VLAN 内。
单独的零计数无法得出结论:同组正向抓包证明帧确实已发送并被捕获。如果全部为零,先重试一次并检查参考请求,再决定是否修改。不要关闭服务来制造负向测试成功的假象。
分配接入端口
现在让两个新接入端口匹配目标组。从 Switch A 开始。接入端口连接发送无 VLAN 标签帧的普通端点。端口的 PVID(Port VLAN ID,端口 VLAN 标识符)将此类入站帧归入相应 VLAN;untagged 则在向端点发送帧时去除该 VLAN 标签。这分别对应同一端口关系的两个方向。
bridge vlan del 删除指定成员,add 添加成员。dev 指定端口,vid 指定 VLAN ID。只删除旧 VLAN 1,作用端口为 visitor,然后添加目标访客成员:
bridge vlan del dev visitor vid 1
bridge vlan add dev visitor vid 10 pvid untagged
对另一个新端口应用工作人员规划:
bridge vlan del dev staff vid 1
bridge vlan add dev staff vid 20 pvid untagged
成功修改通常没有输出。读取实际生效的表格:
bridge vlan show
visitor 行必须显示 10 PVID Egress Untagged;staff 必须显示 20 PVID Egress Untagged。四个受保护端口保留原来的行。不需要改变端点地址:访客已经是 10.60.10.21/24,工作人员已经是 10.60.20.21/24。
端口名拼错时,错误会指出设备不存在。重新读取 ports.tsv,在目标端口重试。如果误加 VLAN,用同样的 del dev ... vid ... 形式只删除那一行,再添加上面的目标行。重复删除已成功删除的成员可能提示条目不存在;重试前先读取表格。不要清空全部成员或删除网桥。
检查两个组与广播边界
本步骤同时证明业务可用与广播域分离。切换到 Client Checks,发送两个真实本地请求:
python3 /opt/labex/lan-groups/checks.py request visitor local
python3 /opt/labex/lan-groups/checks.py request staff local
阅读全部四行活动安排及四行工作人员说明。连接错误意味着没有可用路径或监听服务,并不能证明隔离。这两个成功的正向路径说明两个组仍然可用。
分别捕获访客与工作人员广播:
python3 /opt/labex/lan-groups/checks.py broadcast visitor
python3 /opt/labex/lan-groups/checks.py broadcast staff
对于每个发送方,同组服务器和参考客户端会收到真实广播请求,其他组的所有端点都收到零个匹配帧。端点抓包包含 ARP,但没有 802.1Q;接入端口交付无标签以太网帧。目标地址故意未被使用,因此不应有回复。
返回 LAN Groups,重新加载,在两台新客户端和两台参考客户端上选择 Request service。每台都必须返回目标组的完整资源。打开实时成员表,与规划比较。如果归组错误,返回 Switch A,按上一步的精确删除/添加方法只修正该端口,再重复两个请求和两次抓包。
最终检查读取原生成员并执行有界探测,不修改 VLAN,也不修复路径。探测流量可能自然更新邻居表、FDB(Forwarding Database,交换机学习到的 MAC 与端口对应表)并追加普通 HTTP 访问日志,但不会改变你的端口配置。
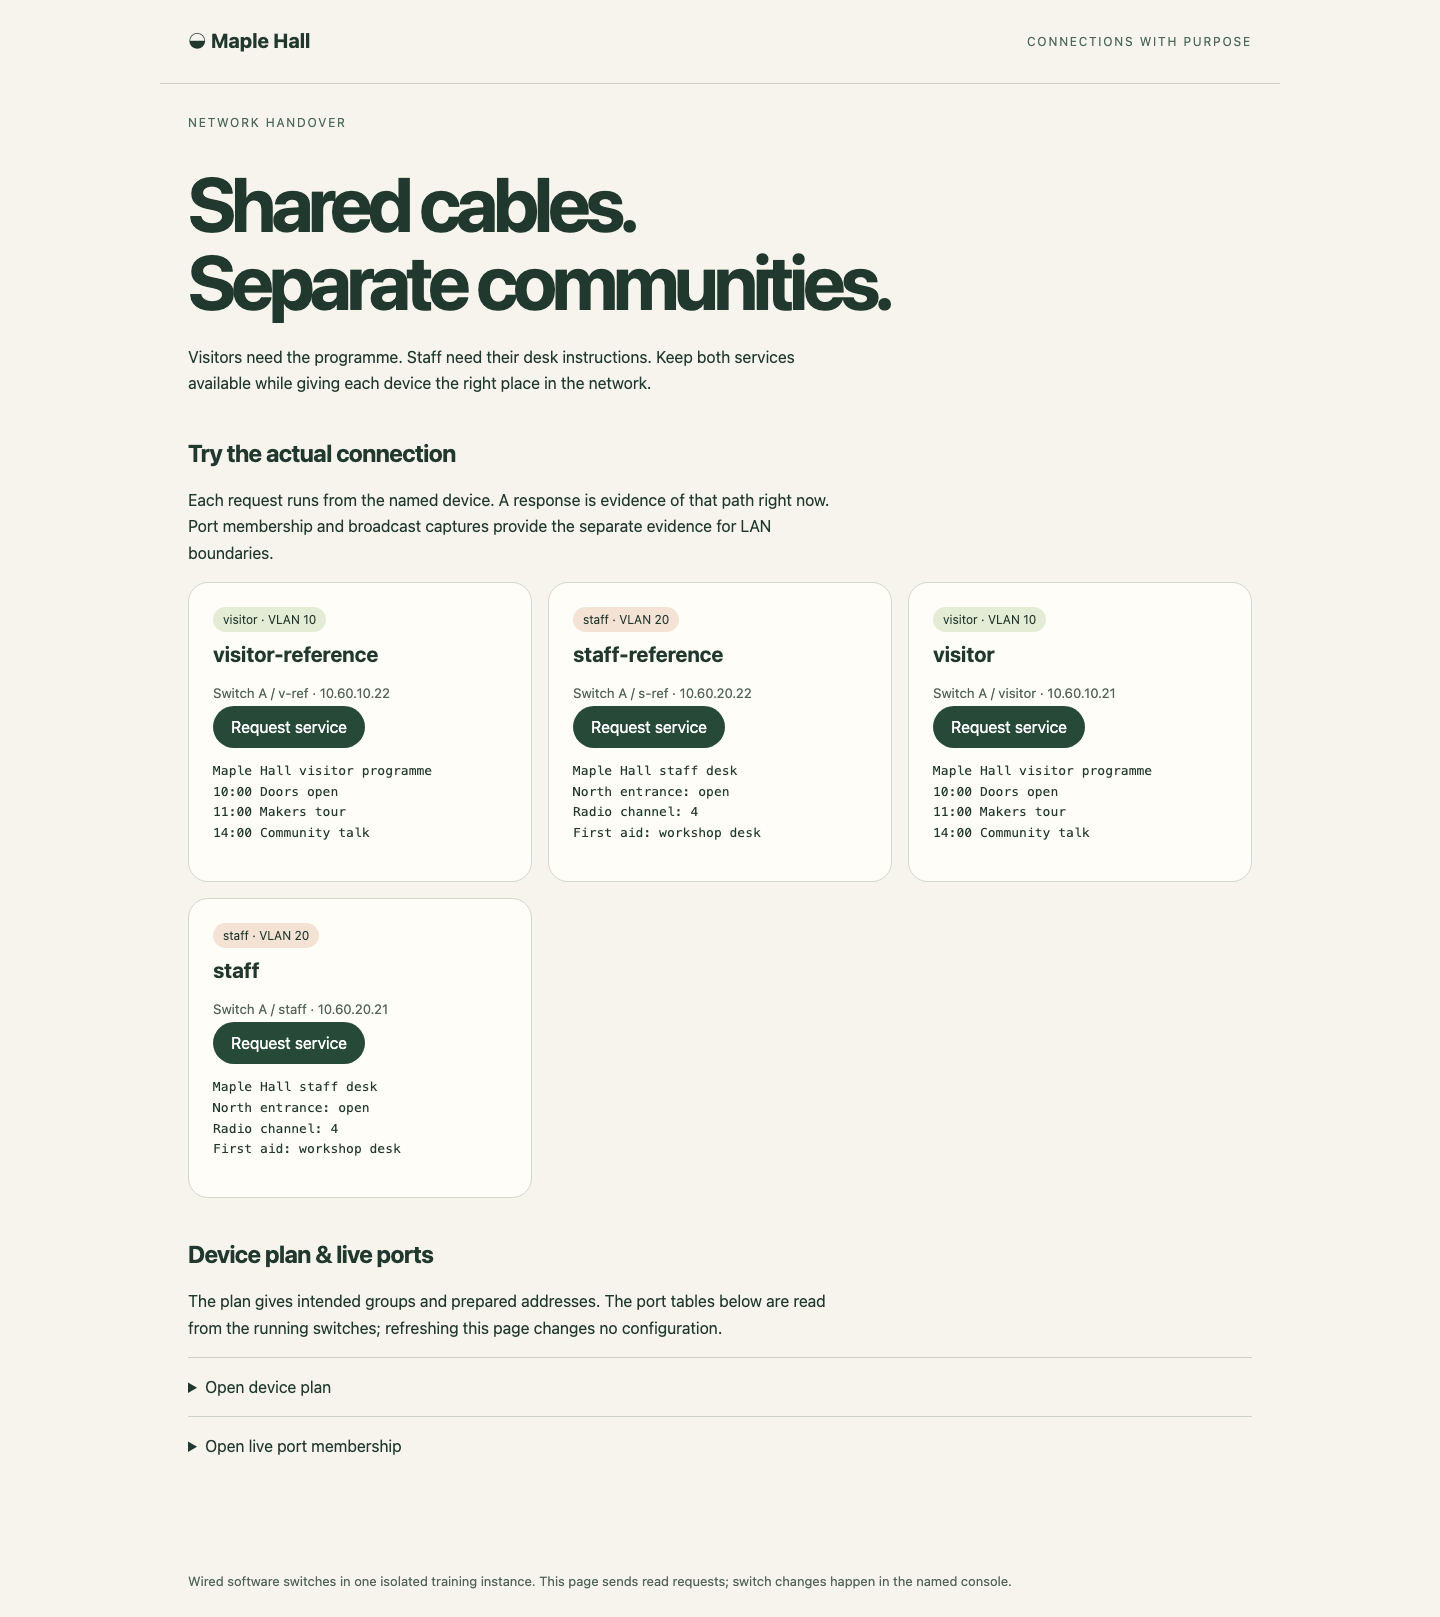
阅读各设备按钮下的完整响应。组标签描述规划;成功请求和实时端口表才显示实际结果。
总结
你使用正常参考示例,配置接入 PVID 和无标签出站,并保持两个业务组可用。真实同组 ARP 交付及其他组没有副本,共同建立了广播边界。这个临时单交换机结果尚未证明带标签上联;下一实验会独立准备双交换机场景。


