介绍
团队希望更改报告存储,但审阅者需要准确知道计划代表哪份配置和哪个环境。像 latest.tfplan 这样的文件名无法证明这种对应关系。
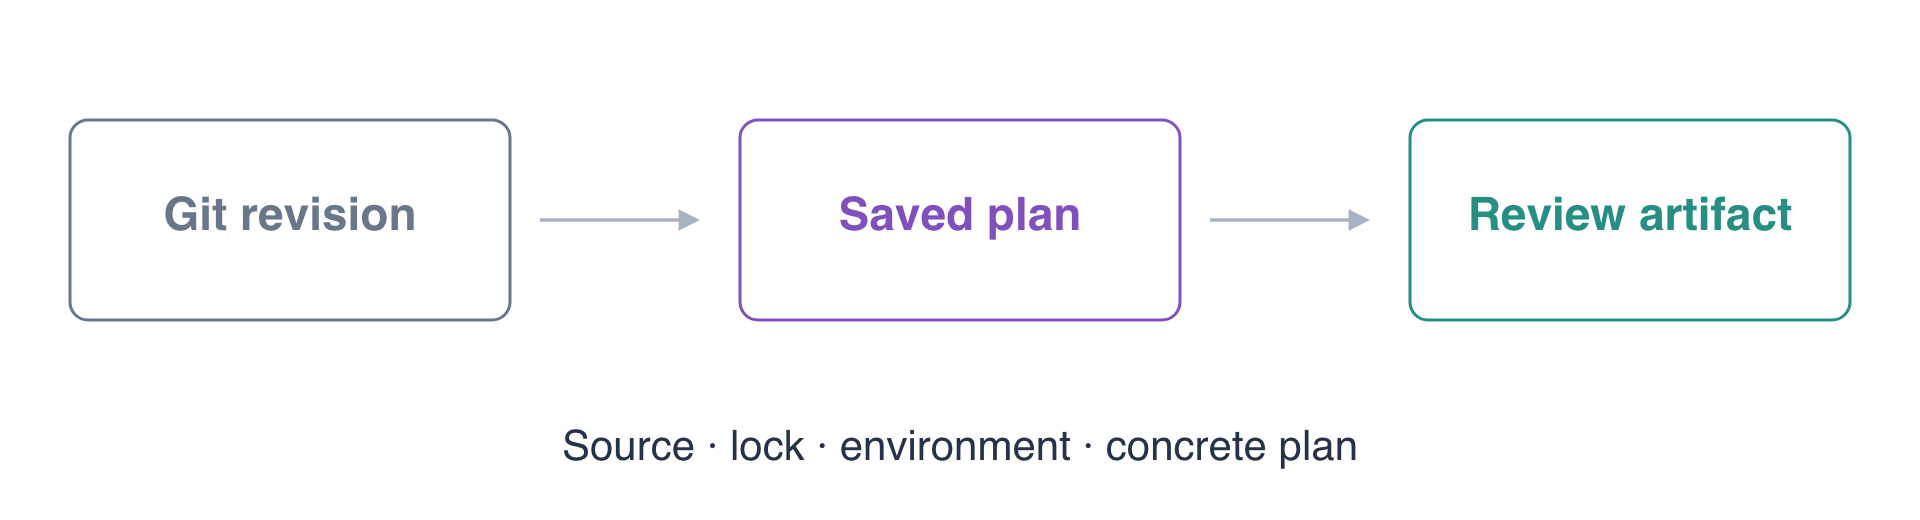
你将提交一项小型报告变更,生成一份具体的已保存计划,并检查其可读变更、JSON 变更及上下文指纹。提供的执行器会运行你已练习过的质量关卡,并将选定的 Git 修订导出到独立的产物目录。本实验到审阅批准或应用操作之前为止。
你应已了解 Terraform 状态和环境隔离、模块约定、Git 提交及差异基础知识,以及前面的交付质量关卡。每个实验均独立开始;这里已有的两套报告存储并非来自上一个实验。
与认证考试的关联
| 认证 | 考试任务 | 实践内容 |
|---|---|---|
| DevOps Engineer – Professional (DOP-C02) | 任务 1.3 | 通过具体的本地计划学习产物生成和可追溯性基础知识。不涉及 AWS 产物仓库或构建服务集成。 |
提交发布提案
在这一步中,你将进行一项小型配置变更,并选择其确切的 Git 修订。已保存的计划必须描述已提交的源代码快照,而不是工作目录后续碰巧存在的编辑内容。
进入已准备好的仓库并加载工具。
cd /home/labex/project/report-release
source environment.sh
阅读提供的接口、发布输入和质量阶段。
cat variables.tf main.tf outputs.tf release.auto.tfvars.json pipeline.json
此模块在每个环境中管理一个存储桶和 report.txt。preview 和 review 使用独立状态文件及不同的现有存储桶:delivery-release-preview 和 delivery-release-review。两者目前都包含 release one report。独立的 delivery-release-neighbor/keep.txt 是需要保留的无关数据。
release.auto.tfvars.json 提供发布标签和报告文本。Terraform 将此变量文件加载到选定配置中。pipeline.json 保留格式检查、结构验证和 plan 模式模块测试;提供的执行器随后生成已保存计划。保留提供的模块、provider、依赖锁文件、测试、环境脚本和执行器。本实验的配置更改是发布输入文件。
写入拟议发布内容。JSON 的 \n 转义表示报告中的换行符;带引号的 here-document 在写入文件时保留该转义。
cat > release.auto.tfvars.json <<'EOF'
{
  "release": "release-two",
  "report": "release two report\n"
}
EOF
记录变更之前,先检查差异。git diff -- 将此文件与当前已提交版本比较。
git diff -- release.auto.tfvars.json
差异应仅替换发布标签和报告内容。将这个特定文件加入暂存区。
git add release.auto.tfvars.json
为此提案创建源代码快照。
git commit -m 'Propose release-two report'
单独记录完整提交标识。git rev-parse HEAD 解析当前提交,> 将结果写入文件。这个选择文件不属于 Terraform 配置,应保持未跟踪状态。
git rev-parse HEAD > selected-revision.txt
读取选定修订和工作区状态。
cat selected-revision.txt
git status --short
预期看到完整提交标识和未跟踪的选择文件。记录选择后,即使仓库后续前进,后面的命令仍可使用相同修订。允许明确选择有效的较旧提交;执行器并不要求每个产物都使用最新的 HEAD。
生成并检查具体计划
在这一步中,你将把选定源代码转换为可审阅产物,但不应用它。已保存的二进制计划包含 Terraform 提出的操作;可读视图和 JSON 视图便于检查这些操作。
为 preview 生成一个有名称的产物。$(cat selected-revision.txt) 将记录的提交标识代入参数。--environment 选择目标状态和存储桶;它并非从产物文件名推断而来。
python3 delivery.py plan report-two --revision "$(cat selected-revision.txt)" --environment preview
提供的工作流导出该 Git 快照,使用只读依赖锁文件初始化固定版本的 provider,运行 fmt/validate/test,然后使用 -out 和 -detailed-exitcode 调用原生 Terraform 计划命令。预期所有质量关卡通过,计划包含两项更新:发布标签和报告内容。不应有新增或删除。
原生计划因存在变更而返回 2。外层交付命令因成功生成产物而返回 0。Terraform 错误则会导致作业失败。产物名称唯一:每次重新生成应使用新名称,而不是覆盖一个含义不明确的最新计划。
通过提供的入口检查产物。
python3 delivery.py inspect report-two
输出包含 Terraform 的可读计划和记录的上下文。确认目标存储桶是 delivery-release-preview,新发布版本是 release-two,报告将变为 release two report。原生计划摘要应显示 0 to add, 2 to change, 0 to destroy。~ 标识就地更新。
直接读取清单。
cat /home/labex/project/.delivery-release/artifacts/report-two/manifest.json
将 revision 与 selected-revision.txt 核对,将 environment 与 preview 核对。source_sha256 为导出的已跟踪源代码提供指纹,lock_sha256 标识其确切依赖锁文件,plan_sha256 标识这份具体的二进制计划。可读视图和 JSON 视图各有自己的指纹。这些字段描述产物的不同部分;仅文件名匹配无法替代它们。
使用 sha256sum 比较锁文件和计划指纹;它根据实际文件字节计算 SHA-256。
sha256sum .terraform.lock.hcl /home/labex/project/.delivery-release/artifacts/report-two/release.tfplan
两个摘要应与清单中相应字段一致。执行器还保存可跨进程持续存在的生成记录,并根据独立选定的源代码和环境检查实际二进制计划。编辑清单,使其描述不同字节,并不能使这些字节成为有效产物。
读取机器可读的操作。已准备好的 jq 工具从原生 Terraform JSON 视图中选取每项资源变更,并输出其地址和操作列表。
jq '.resource_changes[] | {address, actions: .change.actions}' /home/labex/project/.delivery-release/artifacts/report-two/plan.json
预期看到 aws_s3_bucket.reports 和 aws_s3_object.report,两者操作均为 update。此 JSON 是已保存计划的机器可读视图;它本身不会应用任何变更。实际计划可能包含报告文本和配置输入值,因此共享给审阅者时,应将其作为含数据的产物妥善处理。
确认现有 preview 报告未改变。
aws s3 cp s3://delivery-release-preview/report.txt -
它必须仍为 release one report,因为生成计划尚未应用拟议内容。也检查另一个环境。
aws s3 cp s3://delivery-release-review/report.txt -
预期看到相同的原始报告。最后读取无关的相邻数据。
aws s3 cp s3://delivery-release-neighbor/keep.txt -
预期看到 preserve release neighbor。你创建的是本地产物,而不是已部署资源栈,因此没有新的基础设施需要销毁。保留这些现有存储、其状态和产物以供评估。后续实验将介绍独立的审阅和受控应用步骤。
总结
你提交了发布提案,选择其确切 Git 修订,并在质量关卡通过后生成具体的已保存计划。你检查了可读和机器可读操作,比较了源代码、依赖锁文件、环境和计划指纹,同时保持实际报告数据和业务状态不变。
产物是一个具体提案,并不代表批准或应用。当后续工作流审阅和使用它时,其源代码上下文和实际字节必须保持一致。有关此处使用的原生格式,请参阅官方已保存计划文档和 JSON 输出参考文档。