Введение
Удалите и восстановите правило EC2, наблюдая реальные подключения и сохраняя правило SSH.
Сначала выполните предыдущие работы портфолио. Среда предоставляет собственные ресурсы и необходимые возможности прежних этапов. Переносите знания, а не экземпляры, файлы или учётные данные.
Связь с сертификацией
| Сертификация | Задачи | Практика |
|---|---|---|
| AWS Certified Cloud Practitioner (CLF-C02) | Task 3.5 | Контролировать подключения EC2 через группу безопасности. |
Обзор
Наблюдайте заблокированное подключение
На этом шаге вы удалите только правило сайта и сравните ответ страницы с состоянием сервера.
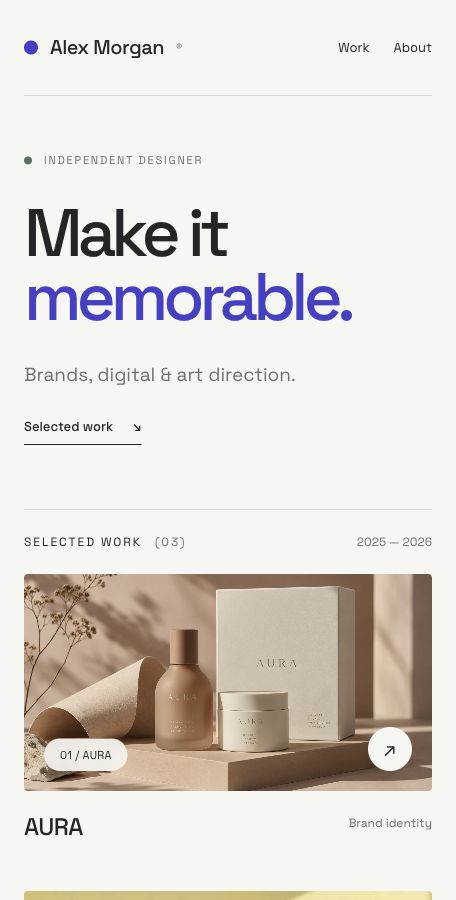
Это задание предоставляет новый сервер. До изменений откройте сайт из его AWS View и проверьте Alex Morgan. Вернитесь в Terminal и перейдите в проект:
cd /home/labex/project
Как раньше, source загружает идентификаторы текущего сервера. Покажите SECURITY_GROUP_ID, изменяемую группу:
source website.env
echo "$SECURITY_GROUP_ID"
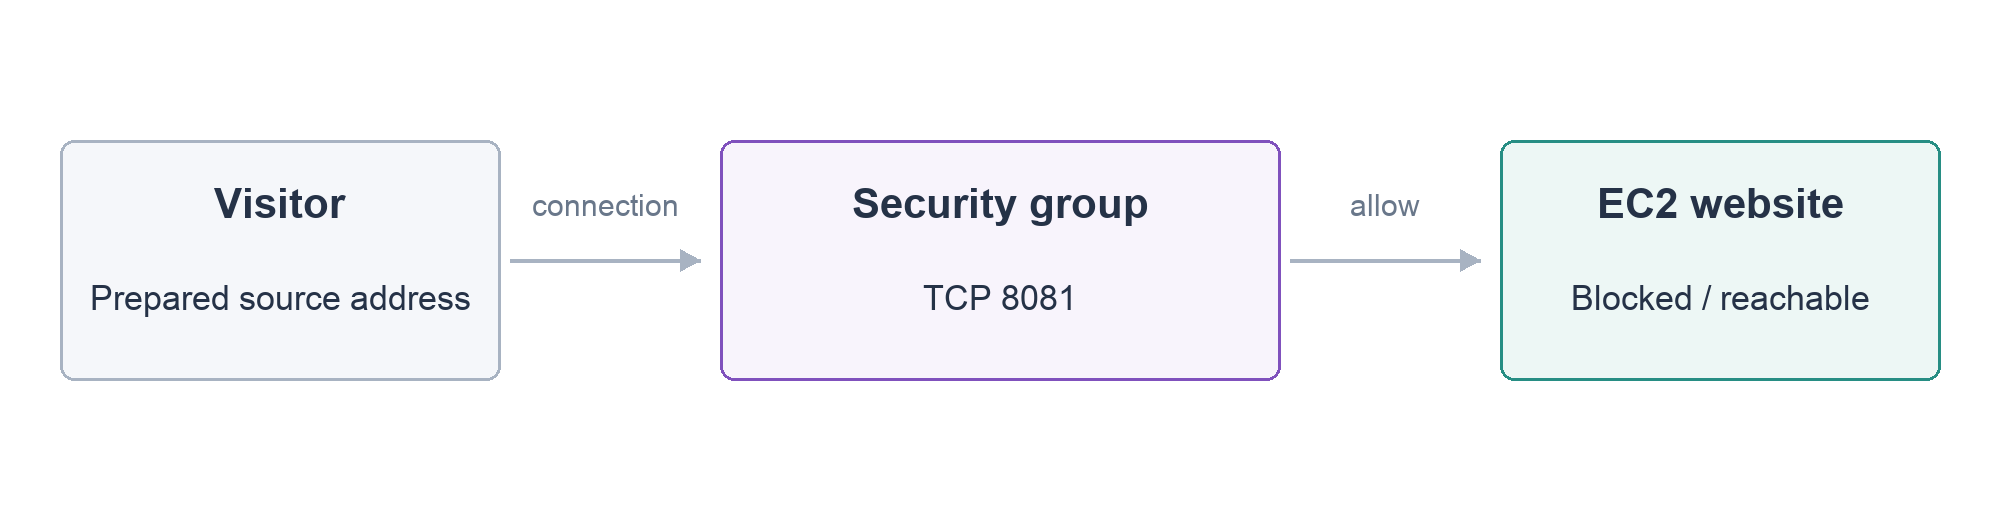
Группа безопасности управляет сетевыми соединениями экземпляра. Входящее правило разрешает соединения к нему. Порт обозначает сервис: SSH использует 22, этот HTTP-сайт — 8081. Другие сайты обычно используют HTTP 80 или HTTPS 443; здесь нужен порт этого приложения.
Прочитайте группу до изменения:
Как в первом задании, --query выбирает часть ответа. Здесь остаются только входящие правила первой группы, SecurityGroups[0].IpPermissions, чтобы сосредоточиться на двух нужных разрешениях.
aws ec2 describe-security-groups \
  --group-ids "$SECURITY_GROUP_ID" \
  --query 'SecurityGroups[0].IpPermissions'
Вывод показывает только входящие правила. FromPort и ToPort задают диапазон. Найдите отдельные правила для 22 и 8081. Источник 198.51.100.10/32 — подготовленный посетитель упражнения; /32 означает один IPv4-адрес. Это не публичный адрес вашего компьютера, поэтому оставьте указанное значение.
Удалите только разрешение сайта. revoke-security-group-ingress удаляет совпадающее правило; --protocol tcp выбирает протокол, --port 8081 — веб-сервис, --cidr — разрешённый источник:
aws ec2 revoke-security-group-ingress \
  --group-id "$SECURITY_GROUP_ID" \
  --protocol tcp \
  --port 8081 \
  --cidr 198.51.100.10/32
Ответ подтверждает изменение. Обновите сайт: появится Website connection unavailable, а экземпляр останется running в AWS View.
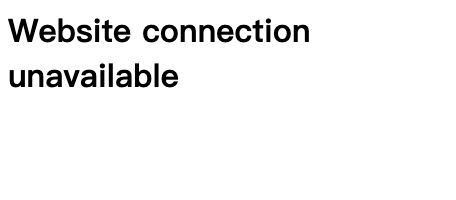
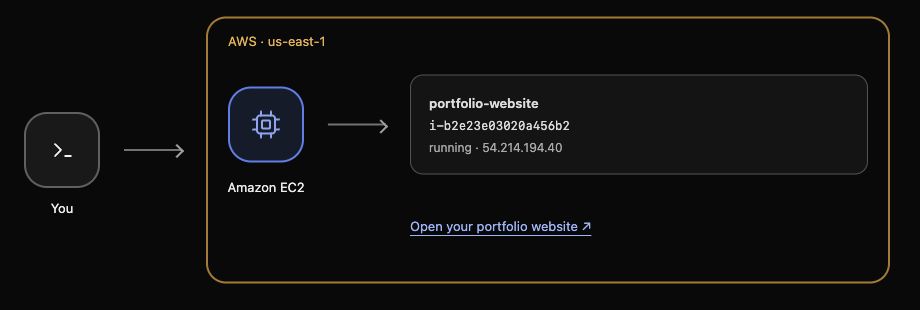
Приложение не удалено и сервер не остановлен: соединение блокирует сетевое правило. Группы отслеживают разрешённые соединения; новый запрос этого упражнения проверяет изменённое правило. Сохраните отдельное правило SSH.
Восстановите доступ к сайту
На этом шаге вы восстановите конкретное разрешение и проверите, что приложение снова отвечает.
authorize-security-group-ingress добавляет входящее правило. Используйте ту же группу, TCP-порт и подготовленный адрес посетителя:
aws ec2 authorize-security-group-ingress \
  --group-id "$SECURITY_GROUP_ID" \
  --protocol tcp \
  --port 8081 \
  --cidr 198.51.100.10/32
Обновите сайт. Alex Morgan и три проекта должны вернуться без переустановки или перезапуска. Перечитайте группу, чтобы проверить и конфигурацию:
aws ec2 describe-security-groups \
  --group-ids "$SECURITY_GROUP_ID" \
  --query 'SecurityGroups[0].IpPermissions'
Проверьте правило сайта 8081 и неизменённое SSH 22, оба для 198.51.100.10/32. 0.0.0.0/0 разрешил бы любой источник IPv4 и был бы шире необходимого. Восстановите указанный источник без дополнительных разрешений.
Вы проверили конфигурацию и реальный результат: нужное правило существует, запрос посетителя проходит. Следующее задание предоставит новый сайт и познакомит с закрытым хранилищем его материалов.
Резюме
Вы удалили и восстановили правило сайта, наблюдали настоящий отказ и восстановление и сохранили SSH. Вы отличили работающий сервер от доступного приложения и проверили ограничение разрешения заданным посетителем.
Официальные источники: security group rules.