소개
Terraform 외부에서 보고서가 편집되었습니다. 팀에는 차이를 식별하고 실행 실패와 구분하며, 복구 결정은 검토된 전달 워크플로에 맡기는 관찰 작업이 필요합니다.
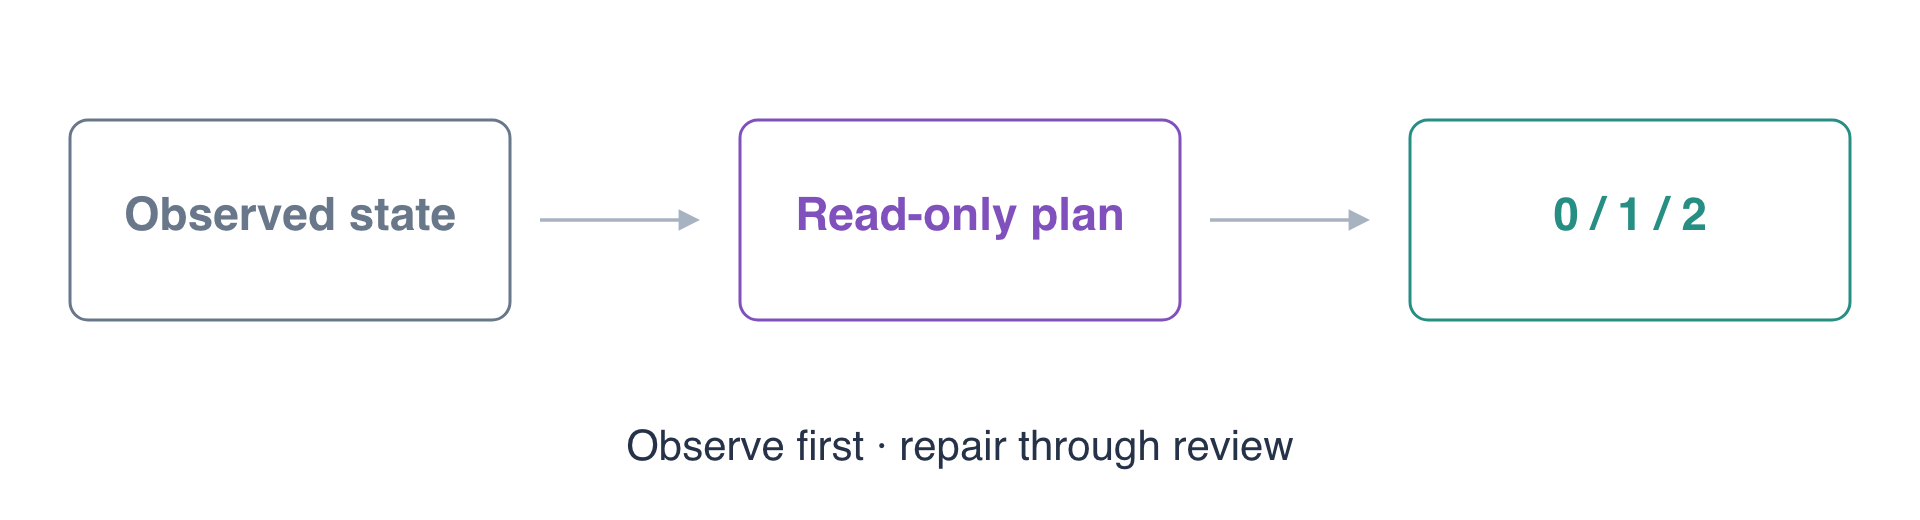
일치하는 환경을 관찰하고, 통제된 외부 편집을 수행하고, 복구하지 않은 채 관찰을 반복하며, 유효하지 않은 작업 입력값도 테스트합니다. 그런 다음 별도의 구체적인 계획, 검토, 적용을 통해 저장소를 복구합니다. 제공된 관찰 동작은 상세 종료 코드를 사용하여 Terraform 자체 계획을 실행하고 결과를 기록하며 자동 적용 단계는 없습니다.
저장된 계획, 검토 후 적용, 상태와 환경 격리, 셸 종료 상태를 이해하고 있어야 합니다. 이 실습은 기존 보고서 저장소 두 개와 별도의 인접 객체가 있는 독립적인 환경에서 시작합니다. 원하는 릴리스 입력값과 품질 관문은 이미 준비되어 있으며 변경하지 않아야 합니다.
관련 자격증 시험 항목
| 자격증 | 시험 과제 | 실습 내용 |
|---|---|---|
| DevOps Engineer – Professional (DOP-C02) | Task 2.1 | IaC 변경 관리 기초 실습: 별도로 검토한 복구 전에 실제 차이와 오류를 관찰합니다. |
일치하는 환경 관찰하기
이 단계에서는 명시적인 소스 리비전과 환경을 위한 관찰 요청을 만들고 실제 변경 없음 결과를 해석합니다.
준비된 저장소로 이동하여 도구 환경을 불러옵니다.
cd /home/labex/project/report-release
source environment.sh
원하는 릴리스와 품질 단계를 읽습니다.
cat release.auto.tfvars.json pipeline.json
현재 delivery-release-preview와 delivery-release-review는 모두 release one report를 담고 있습니다. Terraform은 별도 환경 상태를 통해 각 버킷과 보고서를 관리합니다. delivery-release-neighbor/keep.txt는 관련 없는 데이터입니다. 제공된 Terraform 파일, 릴리스 입력값, 잠금 파일, 테스트, 품질 단계를 보존하세요. 편집할 수 있는 JSON 작업 요청은 원하는 Terraform 구성과 별개입니다.
이 작업과 이후 검토된 복구에 사용할 현재 기준 커밋을 기록합니다.
git rev-parse HEAD > selected-revision.txt
jq로 관찰 요청을 만듭니다. -n은 입력 문서 없이 시작하며 --arg revision은 JSON 표현식에 문자열을 안전하게 전달합니다. 생성된 요청은 preview와 기록된 소스 리비전을 명시적으로 선택합니다.
jq -n --arg revision "$(cat selected-revision.txt)" '{revision: $revision, environment: "preview"}' > observation.json
요청을 읽습니다.
cat observation.json
전체 커밋 식별자와 environment: preview가 포함되어야 합니다. 제공된 관찰 동작을 실행합니다.
python3 delivery.py observe observation.json
Terraform 명령 자체의 종료 코드 0과 classification: no_changes가 나와야 합니다. 원하는 구성은 현재 관찰 대상과 일치합니다. 이 결과는 선택한 모듈과 환경에 관한 것이며 모든 시스템의 정상 상태를 뜻하지는 않습니다.
이 동작은 선택한 소스를 내보내고 출력 계획을 저장하거나 적용하지 않은 채 Terraform 자체의 terraform plan -detailed-exitcode를 실행합니다. 실제 상태 코드와 업무 상태의 해시를 기록합니다. 변경 없음은 유용한 증거이지만 이후 변경을 허가하지는 않습니다.
스토리지에서 현재 보고서를 직접 읽습니다.
aws s3 cp s3://delivery-release-preview/report.txt -
release one report가 표시되어야 합니다.
드리프트와 실행 오류 구분하기
이 단계에서는 알려진 외부 편집을 만들고 반복 관찰이 이를 복구하지 않음을 보여 줍니다. 실제 Terraform 입력 유효성 검사 오류도 발생시키며, 이를 변경 없는 환경이나 감지된 드리프트로 분류해서는 안 됩니다.
로컬에 작은 교체 보고서를 준비합니다. printf는 텍스트와 마지막 줄바꿈을 씁니다.
printf 'outside edit\n' > outside-report.txt
AWS CLI로 기존 preview 객체 키에 업로드합니다. 이는 의도적으로 Terraform 외부에서 보고서 바이트만 변경하며 원하는 소스나 Terraform 업무 상태는 업데이트하지 않습니다.
aws s3 cp outside-report.txt s3://delivery-release-preview/report.txt --content-type text/plain
변경하지 않은 소스로 다시 관찰합니다. 이 명령은 의도적으로 종료 코드 2를 반환합니다.
python3 delivery.py observe observation.json
classification: changes_detected와 보고서를 복구하는 업데이트 제안이 나와야 합니다. Terraform 명령 자체의 2는 성공한 계획이 차이를 발견했음을 뜻하며 프로바이더나 실행 실패가 아닙니다. 앞선 실습의 저장 계획 생성 명령과 달리 이 관찰 명령은 호출 측에서 분류할 수 있도록 Terraform 자체 상태 코드를 의도적으로 그대로 전달합니다.
정확히 같은 작업을 반복합니다. 이 명령은 다시 의도적으로 종료 코드 2를 반환합니다.
python3 delivery.py observe observation.json
어느 관찰도 제안을 적용하지 않으므로 차이는 남아 있어야 합니다. 두 실행 후 실제 객체를 읽습니다.
aws s3 cp s3://delivery-release-preview/report.txt -
여전히 outside edit여야 합니다. 작업은 원하는 데이터를 몰래 다시 쓰거나 업무 상태를 덮어쓰지 않고 드리프트를 보고합니다. 임시 Terraform 잠금과 일반 접근 로그는 조정에 따른 효과이며 복구가 아닙니다.
별도의 유효하지 않은 요청을 만듭니다. report_override는 커밋된 소스를 변경하지 않고 유효하지 않은 실행을 테스트하기 위해 제공된 관찰 전용 입력값입니다. 빈 보고서는 모듈의 기존 유효성 검사 규칙을 위반합니다. 원래의 유효한 요청은 변경되지 않습니다.
jq '. + {report_override: ""}' observation.json > invalid-observation.json
해당 요청을 실행합니다. 이 명령은 의도적으로 Terraform 명령 자체의 종료 코드 1을 반환합니다.
python3 delivery.py observe invalid-observation.json
classification: execution_error와 The report input must not be empty.가 표시되어야 합니다. 이는 의도한 Terraform 유효성 검사 실패입니다. 네트워크나 프로바이더 실패도 조사가 필요하며 변경 없음으로 보고하거나 성공적인 드리프트 감지로 취급해서는 절대 안 됩니다.
원래의 유효한 요청으로 돌아갑니다. 외부 편집이 복구되지 않았으므로 이 명령은 의도적으로 종료 코드 2를 반환합니다.
python3 delivery.py observe observation.json
실제 보고서를 다시 읽습니다.
aws s3 cp s3://delivery-release-preview/report.txt -
outside edit가 표시되어야 합니다. 반복된 유효한 실행과 유효하지 않은 실행은 객체를 복구하거나 기준 구성을 변경하거나 업무 상태를 덮어쓰지 않았습니다. Terraform 자체의 세 결과는 서로 다릅니다. 0은 변경 없음, 2는 변경 감지, 1은 실행 오류입니다.
검토를 통해 복구하고 다시 관찰하기
이 단계에서는 알려진 차이를 일반 전달 워크플로에 넘깁니다. 관찰은 정보를 제공했습니다. 별도의 plan/review/apply 순서가 복구를 명시적인 작업으로 만듭니다.
동일하게 선택한 기준 소스와 preview 환경을 위한 구체적인 복구 아티팩트를 생성합니다.
python3 delivery.py plan repair-baseline --revision "$(cat selected-revision.txt)" --environment preview
품질 관문이 통과하고 Terraform 계획 자체의 종료 코드 2가 보고서 업데이트를 나타내야 합니다. delivery 명령은 아티팩트 생성에 성공했으므로 0을 반환합니다. 소스 입력값은 여전히 원래 보고서를 요청합니다. 외부 변경을 숨기려고 입력값을 편집하지 마세요.
실제 제안과 맥락을 확인합니다.
python3 delivery.py inspect repair-baseline
대상이 delivery-release-preview/report.txt이며 기준 보고서를 복구하는지 확인하세요. 선택된 리비전, 잠금 파일, 환경은 허가하려는 복구와 일치해야 합니다.
검토를 기록합니다.
python3 delivery.py review repair-baseline --revision "$(cat selected-revision.txt)" --environment preview
제공된 진입점을 통해 검토된 바이너리 계획을 적용합니다.
python3 delivery.py apply repair-baseline --revision "$(cat selected-revision.txt)" --environment preview
Terraform apply 자체의 종료 코드 0이 나와야 합니다. 이것이 의도적인 복구입니다. 관찰 동작 자체는 아무것도 적용하지 않았습니다.
원래 관찰을 한 번 더 실행합니다.
python3 delivery.py observe observation.json
Terraform 명령 자체의 종료 코드 0과 classification: no_changes가 나와야 합니다. 이제 원하는 소스와 실제 대상이 일치합니다. 이 마지막 관찰은 복구된 업무 상태 바이트를 변경하지 않아야 합니다.
복구된 보고서를 읽습니다.
aws s3 cp s3://delivery-release-preview/report.txt -
release one report가 표시되어야 합니다. 인접 환경과 관련 없는 데이터를 확인합니다.
aws s3 cp s3://delivery-release-review/report.txt -
여기서도 release one report가 표시되어야 합니다.
aws s3 cp s3://delivery-release-neighbor/keep.txt -
preserve release neighbor가 표시되어야 합니다. 평가를 위해 복구된 기존 저장소, 상태, 작업 증거를 유지하세요. 별도의 인프라 스택은 생성하지 않았습니다. 관찰을 반복 가능한 읽기 전용 작업으로 유지하면서 실제 복구는 명시적으로 검토한 아티팩트를 통해 수행했습니다.
요약
특정 소스를 대상으로 하는 관찰 작업을 구성하고 Terraform 자체의 변경 없음 0, 변경 감지 2, 실행 오류 1을 구분했습니다. 반복 관찰은 실제 외부 편집과 업무 상태를 유지했습니다. 별도로 검토한 저장된 계획이 복구를 수행했으며, 이후 다른 환경과 인접 데이터를 보존한 채 관찰 결과가 변경 없음으로 돌아왔습니다.
관찰과 복구의 책임은 다릅니다. 무엇을 변경할지 결정하기 전에 진단을 읽고 오류를 분류하세요. 여기서 사용한 Terraform 자체 상태 코드는 공식 상세 종료 코드 참조를 참고하세요.