소개
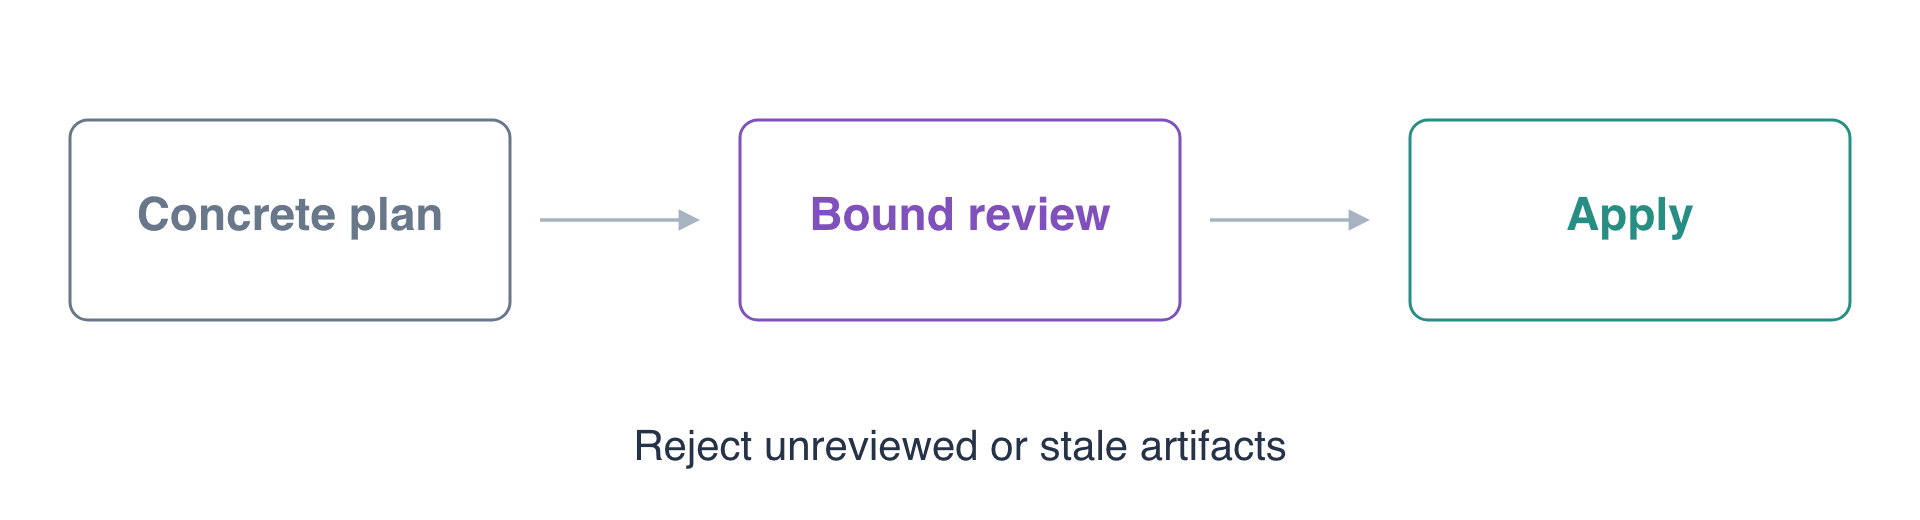
팀에서 보고서 저장소 제안을 커밋했습니다. 성공한 계획은 확인할 준비가 되었지만 아직 검토되거나 적용되지 않았습니다. 전달 워크플로는 검토한 바로 그 아티팩트를 사용하면서 Terraform의 현재 상태도 고려해야 합니다.
검토되지 않은 아티팩트를 시도하고, 정확한 맥락에 검토를 연결하고, 승인된 계획을 적용한 뒤 두 번째 저장된 계획이 오래되어 무효해지는 것을 관찰합니다. 그런 다음 새 계획을 생성하고 검토하여 적용합니다. 이는 지속적으로 보관되는 기록과 제공된 실행 진입점을 사용하는 로컬 워크플로입니다. 검토에 따른 실행 허용과 상태 일관성을 보여 주며 관리자 수준의 변조 방지를 보장하지는 않습니다.
저장된 계획 아티팩트, 모듈 테스트, Git 리비전 선택, Terraform 상태 잠금, 별도 환경을 이해하고 있어야 합니다. 이 실습은 기존 보고서 저장소와 준비된 소스 제안이 있는 독립적인 환경에서 시작하며 이전 VM을 재사용하지 않습니다.
관련 자격증 시험 항목
| 자격증 | 시험 과제 | 실습 내용 |
|---|---|---|
| DevOps Engineer – Professional (DOP-C02) | Task 1.3 | 아티팩트 수명 주기 기초 실습: 특정 저장된 계획을 검토하고 해당 아티팩트를 사용하며 상태 변경 후 무효화되는 상황을 처리합니다. |
검토 전에 구체적인 아티팩트 준비하기
이 단계에서는 같은 커밋된 제안으로 저장된 계획 두 개를 생성하고 검토되지 않은 계획이 제공된 적용 진입점을 통과할 수 없음을 확인합니다.
준비된 저장소로 이동하여 도구 환경을 불러옵니다.
cd /home/labex/project/report-release
source environment.sh
제안, 품질 단계, 최근 기록을 읽습니다.
cat release.auto.tfvars.json pipeline.json
git log --oneline -2
준비된 제안은 release-two와 release two report를 요청합니다. 현재 preview와 review 저장소에는 여전히 release one report가 있으며 상태 파일은 별개입니다. 인접한 delivery-release-neighbor/keep.txt는 보존해야 할 관련 없는 데이터입니다. 제공된 모듈, 프로바이더, 잠금 파일, 테스트, 실행기, 품질 단계를 온전히 유지하세요.
릴리스할 전체 커밋 식별자를 기록합니다. 선택 파일은 추적되지 않는 요청 정보입니다. 이후 명령은 계속 바뀌는 HEAD를 따르는 대신 파일의 내용을 사용합니다.
git rev-parse HEAD > selected-revision.txt
첫 preview 아티팩트를 생성합니다. 명령 치환은 선택된 커밋을 --revision에 넣고, --environment preview는 대상을 명시적으로 선택합니다.
python3 delivery.py plan release-two --revision "$(cat selected-revision.txt)" --environment preview
fmt, validate, 계획 모드 테스트가 통과한 뒤 Terraform 자체 계획에는 두 업데이트가 있고 추가나 삭제는 없어야 합니다. Terraform 계획 명령 자체의 종료 코드 2는 변경 사항이 있음을 뜻합니다. delivery 명령은 아티팩트 생성에 성공했으므로 0을 반환합니다.
같은 소스와 현재 상태에 대해 두 번째 아티팩트를 생성합니다. 별도 이름은 다른 승인된 실행이 진행되는 동안 적용이 미뤄질 계획을 나타냅니다.
python3 delivery.py plan delayed-two --revision "$(cat selected-revision.txt)" --environment preview
현재 두 계획 모두 같은 릴리스를 제안합니다. 각각 자체 바이너리 계획, 읽기 쉬운 뷰와 JSON 뷰, 기록된 맥락이 있습니다. 어느 쪽도 적용되지 않았습니다.
검토 전에 적용 진입점으로 첫 번째 계획을 시도합니다. 이 명령은 의도적으로 종료 코드 1을 반환합니다.
python3 delivery.py apply release-two --revision "$(cat selected-revision.txt)" --environment preview
No matching review of this concrete artifact.가 표시되어야 합니다. 결과에는 native_exit: null이 기록됩니다. Terraform apply 명령을 실행하기 전에 실행 허용 검사가 중단된 것입니다. 이는 Terraform 자체 실행의 실패와 다릅니다. 계획이 존재한다고 승인이 부여되지는 않습니다.
현재 preview 보고서를 읽습니다.
aws s3 cp s3://delivery-release-preview/report.txt -
여전히 release one report여야 합니다. 두 계획과 거부된 요청은 업무 환경을 변경하지 않았습니다.
구체적인 계획 검토 및 적용하기
이 단계에서는 실제 제안 작업을 검토하고 정확한 아티팩트에 대한 승인을 기록합니다. 검토 기록은 별도로 실행되는 delivery 명령 사이에도 유지됩니다.
첫 번째 계획을 확인합니다.
python3 delivery.py inspect release-two
저장된 계획의 대상이 delivery-release-preview이며 릴리스 태그와 보고서 내용을 요청된 값으로 업데이트하고 추가나 삭제는 없는지 확인하세요. 리비전은 selected-revision.txt와 일치해야 합니다. 소스, 잠금 파일, 바이너리 계획의 해시는 구체적인 검토 대상을 식별합니다.
같은 아티팩트, 리비전, 환경으로 검토를 기록합니다.
python3 delivery.py review release-two --revision "$(cat selected-revision.txt)" --environment preview
review_recorded: true가 표시되어야 합니다. 이는 로컬 워크플로 결정을 기록하며 Terraform 리소스 작업이 아닙니다. 다른 소스 리비전, 다른 환경, 변경된 아티팩트는 이 검토와 일치하지 않습니다.
지연된 아티팩트를 별도의 검토 대상으로 확인합니다. 같은 요청 리비전, preview 환경, 두 의도한 업데이트가 있는지 확인하세요.
python3 delivery.py inspect delayed-two
해당 아티팩트 자체의 검토를 기록합니다. 제안이 일치해도 두 아티팩트 기록을 서로 바꿔 사용할 수 있는 것은 아닙니다.
python3 delivery.py review delayed-two --revision "$(cat selected-revision.txt)" --environment preview
첫 번째 아티팩트만 적용합니다.
python3 delivery.py apply release-two --revision "$(cat selected-revision.txt)" --environment preview
진입점은 선택한 맥락, 정확한 아티팩트 바이트, 일치하는 지속 보관된 검토를 다시 확인한 뒤 저장된 바이너리 계획에 Terraform을 직접 실행합니다. 제공된 쓰기 잠금은 이 워크플로의 쓰기를 순차 실행하며 Terraform은 백엔드 상태 잠금을 처리합니다. Terraform apply 자체의 종료 코드는 0이고 두 리소스가 변경되어야 합니다. 이 명령은 다른 계획을 몰래 생성하지 않고 저장된 제안을 사용합니다.
실제로 배포된 보고서를 읽습니다.
aws s3 cp s3://delivery-release-preview/report.txt -
이제 release two report여야 합니다. 실제 버킷 태그도 확인합니다.
aws s3api get-bucket-tagging --bucket delivery-release-preview
Environment=preview와 Release=release-two가 표시되어야 합니다. 스토리지 데이터와 태그가 의도한 환경의 변경을 입증합니다. 명령 성공만으로는 그 결과를 확인할 수 없습니다.
오래된 계획 거부 및 새 계획 검토하기
이 단계에서는 승인만으로 저장된 계획이 최신 상태가 될 수 없는 이유를 관찰합니다. 두 계획을 생성한 뒤 첫 적용이 preview의 상태를 갱신했습니다. 지연된 계획은 소스와 검토가 여전히 일치하더라도 원래 상태 스냅샷을 유지합니다.
이미 검토된 지연 아티팩트의 적용을 시도합니다. 이 명령은 의도적으로 종료 코드 1을 반환합니다.
python3 delivery.py apply delayed-two --revision "$(cat selected-revision.txt)" --environment preview
Terraform의 실제 Saved plan is stale 진단과 Terraform 명령 자체의 종료 코드 1이 나와야 합니다. 이번에는 워크플로가 일치하는 검토 아티팩트의 실행을 허용했지만 Terraform 자체가 오래된 상태 맥락을 거부했습니다. 완료된 릴리스는 온전히 유지되어야 합니다. 이 거부를 우회하려고 상태를 다시 쓰거나 상태 파일을 삭제하지 마세요.
같은 명시적으로 선택한 소스와 환경을 유지하면서 현재 상태를 기준으로 새 아티팩트를 생성합니다.
python3 delivery.py plan release-current --revision "$(cat selected-revision.txt)" --environment preview
요청한 릴리스가 이미 배포되어 있으므로 Terraform 계획 명령 자체의 종료 코드 0으로 아티팩트 생성이 성공해야 합니다. 변경 없음은 실행 오류와 다른 유효한 결과입니다. 새 아티팩트도 자체 검토가 필요합니다.
다시 생성한 제안과 맥락을 확인합니다.
python3 delivery.py inspect release-current
변경 사항이 없으며 여전히 선택한 리비전과 preview 환경을 식별하는지 확인하세요. 구체적인 계획과 생성 기록은 이전의 지연 아티팩트와 다릅니다.
이 새 아티팩트를 검토합니다.
python3 delivery.py review release-current --revision "$(cat selected-revision.txt)" --environment preview
같은 진입점으로 적용합니다.
python3 delivery.py apply release-current --revision "$(cat selected-revision.txt)" --environment preview
리소스 변경 없이 Terraform apply 자체의 종료 코드 0이 나와야 합니다. 검토는 아티팩트에 연결되며 이후의 임의의 계획을 적용할 수 있는 일반 권한이 아닙니다. Terraform의 오래된 계획 검사는 기록된 상태에 관한 것이며 Terraform 외부에서 아무것도 바뀌지 않았음을 입증하지 않습니다. 다음 실습에서는 별도의 관찰 워크플로를 소개합니다.
현재 preview 보고서가 유지되는지 확인합니다.
aws s3 cp s3://delivery-release-preview/report.txt -
release two report가 표시되어야 합니다. 인접 환경을 확인합니다.
aws s3 cp s3://delivery-release-review/report.txt -
여전히 release one report여야 합니다. 마지막으로 관련 없는 데이터를 읽습니다.
aws s3 cp s3://delivery-release-neighbor/keep.txt -
preserve release neighbor가 표시되어야 합니다. 별도의 클라우드 스택을 만들지 않고 기존 저장소를 업데이트하고 로컬 아티팩트를 생성했습니다. 평가를 위해 배포된 릴리스, 기존 두 상태 파일, 인접 리소스를 보존하세요.
요약
계획, 검토, 적용을 구분하고 검토되지 않은 요청을 거부한 뒤, 검토한 바이너리 계획을 사용한 후 실제 보고서 및 태그 변경을 확인했습니다. 상태가 갱신된 뒤에는 검토된 두 번째 계획이 Terraform 자체의 오래된 계획 검사에서 실패했습니다. 새로 생성한 변경 없는 아티팩트를 확인하고 검토한 뒤 성공적으로 적용했으며 다른 환경과 관련 없는 데이터를 보존했습니다.
이 워크플로는 로컬 검토를 정확한 아티팩트 맥락에 연결하며 상태 최신성 검사는 Terraform 자체에 맡깁니다. 승인을 새 아티팩트에 대한 포괄적인 권한으로 바꾸지는 않습니다. 제공된 진입점이 사용하는 Terraform 작업은 공식 저장된 계획 적용 참조를 참고하세요.