



소개
책이 1,000 만 권 있는 도서관에서 특정 문장을 찾는다고 생각해 보겠습니다. 모든 책을 한 권씩 읽을 수는 없습니다. 이때 검색 엔진이 필요합니다.
로그에서 이 검색 엔진 역할을 하는 것이 LogQL(Log Query Language) 입니다.
LogQL 은 메트릭에서 PromQL 이 하는 역할과 비슷한 역할을 로그에서 수행합니다. 대량의 운영 데이터를 구조적으로 선택하고, 필터링하고, 변환하여 필요한 답을 얻을 수 있도록 합니다.
이 실습에서는 LogQL 을 사용해 중앙 집중식 로그를 검색하고 필터링합니다. 관측 가능성에서 쿼리 언어가 중요한 이유는 데이터 양이 늘어날수록 로그를 직접 읽는 것보다 정확하게 대상을 선택하는 것이 문제 해결에 더 중요하기 때문입니다.
- "책장"을 선택합니다 (레이블로 로그를 선택합니다).
- 키워드를 검색합니다 ("ERROR"와 같은 특정 단어를 필터링합니다).
- 고급 검색을 수행합니다 (복잡한 패턴에 "정규 표현식"을 사용합니다).
Grafana Explore 에 액세스
이 단계에서는 Grafana Explore에서 Loki 데이터 소스를 엽니다. 실습은 Loki, Promtail, 샘플 로그 생성기를 시작합니다.
Loki 준비 상태 확인하기
VM 터미널에서 다음을 실행합니다.
curl -fsS http://localhost:3100/ready
ready가 반환될 때까지 기다립니다. Loki가 아직 시작 중이면 몇 초 기다렸다가 다시 시도합니다.
Explore 열기
Desktop 탭으로 전환하고 VM 안의 Firefox에서 http://localhost:8080을 엽니다. Grafana 9.2.10에 사용자 이름과 비밀번호 admin으로 로그인하고 변경을 요청하면 Skip을 선택합니다.
왼쪽 사이드바의 나침반 아이콘으로 Explore를 엽니다. 상단에 Loki가 선택되어 있지 않으면 선택합니다.
로그 스트림 선택
이 단계에서는 라벨로 샘플 로그가 들어 있는 스트림을 선택합니다. 라벨 선택기는 Loki가 검색할 스트림을 지정합니다.
선택기 실행하기
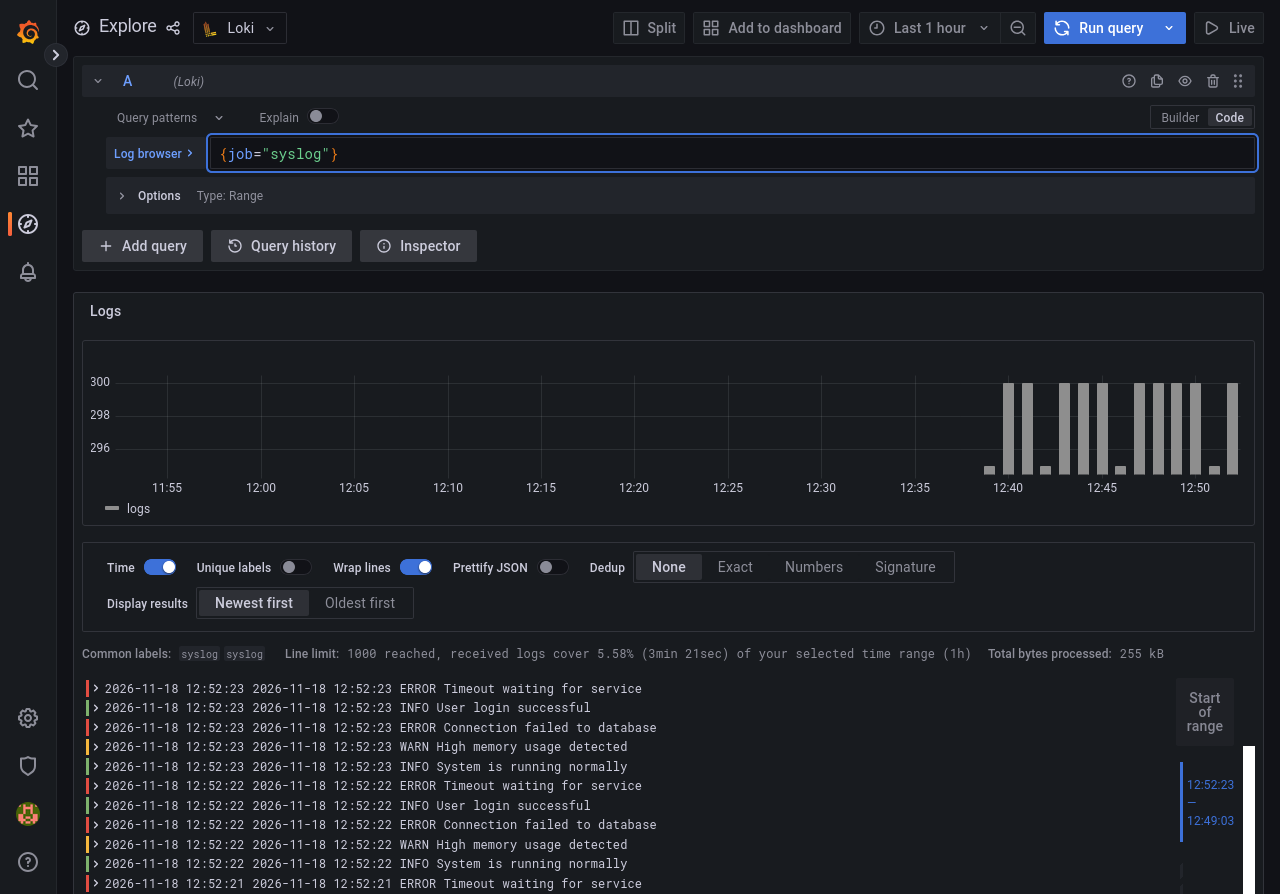
Explore에서 Code로 전환하고 다음을 입력합니다.
{job="syslog"}
중괄호 안에 라벨 선택기가 들어갑니다. 이 선택기는 job 라벨이 syslog인 스트림을 고릅니다. 편집기에서 Shift + Enter를 눌러 쿼리를 실행합니다. 결과에 타임스탬프와 함께 INFO, WARN, ERROR가 보여야 합니다. 생성기가 방금 시작됐다면 잠시 기다렸다가 다시 실행합니다.
검사용 쿼리 저장하기
VM 터미널에서 같은 쿼리를 저장합니다. 검사는 파일을 읽고 Loki에서 쿼리를 실행합니다.
echo '{job="syslog"}' > ~/project/q1.txt
로그 필터링
이 단계에서는 선택한 스트림에서 ERROR가 포함된 메시지만 추립니다.
Code 모드에서 쿼리를 다음으로 바꿉니다.
{job="syslog"} |= "ERROR"
|= 연산자는 오른쪽 텍스트가 포함된 줄을 남깁니다. != 줄 필터는 그 반대입니다. 편집기에서 Shift + Enter를 눌러 쿼리를 실행하고 결과에 ERROR가 포함됐는지 확인합니다.
VM 터미널에서 필터를 저장합니다.
echo '{job="syslog"} |= "ERROR"' > ~/project/q2.txt
정규식 검색 사용
이 단계에서는 정규식으로 ERROR 또는 WARN이 포함된 메시지를 남깁니다.
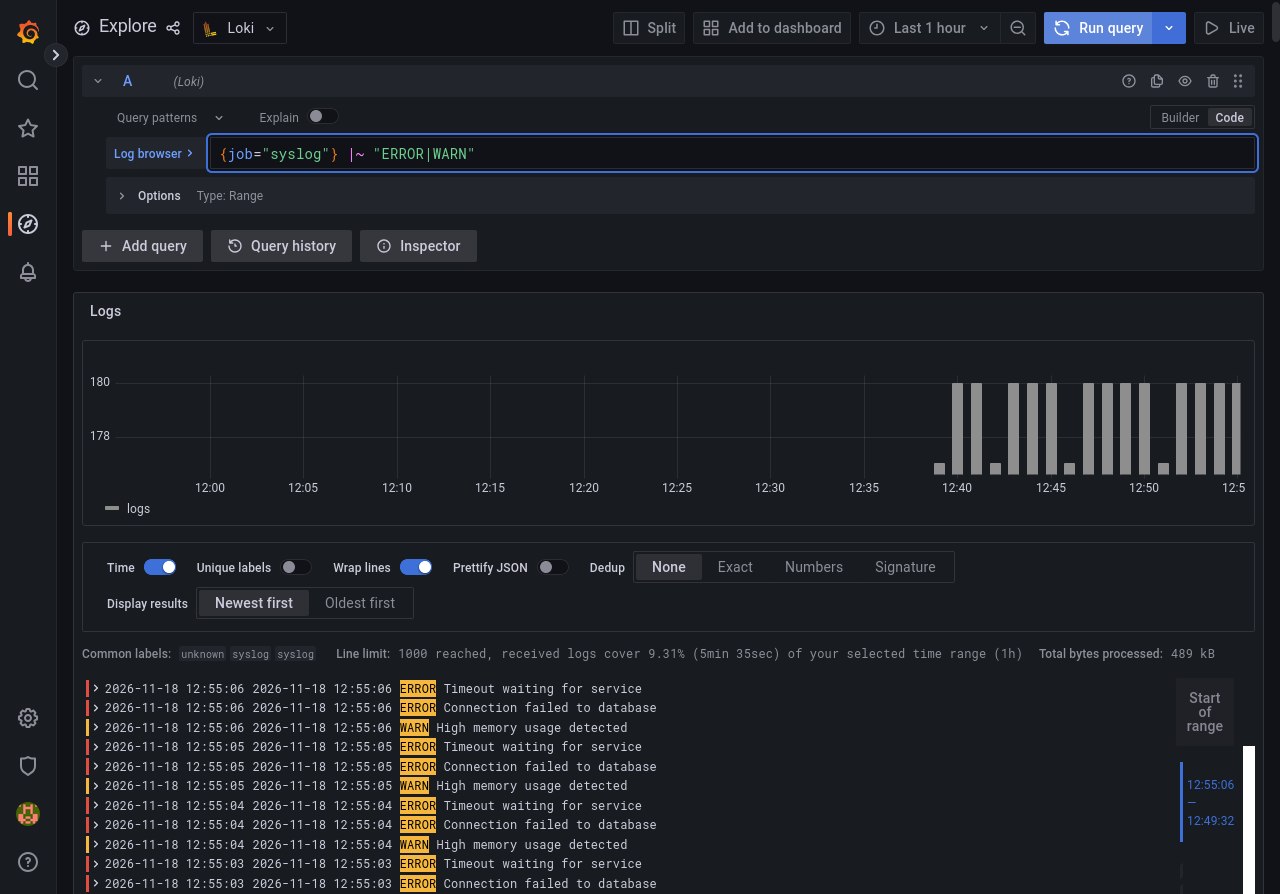
Code 모드에서 다음을 입력합니다.
{job="syslog"} |~ "ERROR|WARN"
|~ 줄 필터는 정규식과 일치하는 줄을 찾습니다. "ERROR|WARN"의 세로 막대는 ‘또는’을 뜻합니다. 편집기에서 Shift + Enter를 눌러 쿼리를 실행하고 두 종류의 메시지가 있는지 확인합니다.
VM 터미널에서 쿼리를 저장합니다.
echo '{job="syslog"} |~ "ERROR|WARN"' > ~/project/q3.txt
요약
이 실습에서는 LogQL을 사용해 로그 라이브러리를 검색하는 방법을 배웠습니다.
검색의 세 가지 기본 단계를 배웠습니다.
- 선택 (
{...}): 확인할 책장을 선택합니다 (예:job="syslog"). - 필터링 (
|=): 선택한 로그에서 단순한 키워드를 찾습니다 (예:"ERROR"). - 정규식 (
|~): "A 또는 B"와 같은 복잡한 패턴을 찾습니다 (예:"ERROR|WARN").
LogQL 은 매우 강력합니다. 다음 실습에서는 한 단계 더 나아가 이 로그를 대상으로 계산을 수행하고, "분당 오류 수"와 같은 그래프를 만들어 시각화합니다.


