



소개
이제 Maple Hall은 공유 케이블로 연결한 소프트웨어 스위치 두 대를 사용합니다. 로컬 방문자와 직원 그룹은 이미 올바릅니다. 두 그룹을 업링크로 전달하고 재배치된 장치를 목표 직원 그룹에 넣으면서 기존 장치를 보존합니다.
첫 가이드 실습을 마치거나 포트 계획 읽기, 정확한 소속 삭제, 목표 PVID와 태그 없는 출력 추가, 실제 서비스/ARP 관찰 절차를 이해해야 합니다. 기본 MAC/IP와 서브넷 지식이 필요합니다. 독립 환경은 이전 VM에 의존하지 않습니다.
Switch A와 Switch B는 한 인스턴스의 서로 다른 네트워크 네임스페이스에 연결된 별도의 지속 콘솔이며 커널을 공유합니다. Client Checks는 엔드포인트를 관찰하고 LAN Groups는 실제 상태와 요청을 표시합니다. 두 uplink 포트와 Switch B의 ticket 포트의 VLAN 소속/PVID/태그 속성만 편집할 수 있습니다. 모든 주소, 다른 포트, 서비스, 브리지와 방화벽을 유지하세요. 45분은 저자 추정치이며 초보자 시험 결과가 아닙니다.
태그 업링크 완성하기
이 단계에서는 정상 로컬 그룹과 미완성 공유 경로를 구분한 뒤 업링크 양 끝을 완성합니다. LAN Groups에서 Open device plan을 엽니다. 방문자는 VLAN 10, 직원은 VLAN 20입니다. 로컬 서버는 Switch A에, 원격 서버와 ticket은 Switch B에 있습니다. 각 엔드포인트의 준비된 /24 주소는 이미 목표 그룹과 맞습니다.
Client Checks로 전환합니다. 첫 실습과 같은 도구로 알려진 두 정상 로컬 경로를 사용합니다.
python3 /opt/labex/lan-groups/checks.py request visitor local
python3 /opt/labex/lan-groups/checks.py request staff local
전체 일정과 직원 안내를 읽으세요. 이제 local을 생략해 업링크 건너편의 동일 그룹 서버를 지정합니다. 업링크가 어떤 VLAN도 허용하지 않아 연결 시간 초과가 예상됩니다. 도구는 0이 아닌 상태를 반환하고 시간 초과를 보고합니다. 여기서는 정상적인 예상 결과이므로 다음 명령으로 진행하세요.
python3 /opt/labex/lan-groups/checks.py request visitor
Switch A로 전환해 실제 소속을 읽습니다.
bridge vlan show
Switch B로 전환해 별도 스위치의 표를 읽습니다.
bridge vlan show
두 콘솔은 /home/labex/project/lan-groups에서 시작하지만 다른 스위치 네임스페이스에 작용합니다. 변경 전에 탭 이름을 확인하세요. 비었거나 없는 uplink 행은 허용 그룹이 없다는 뜻이며 엔드포인트가 분리되었다는 뜻이 아닙니다. 공유 경로가 미완성이어도 두 로컬 액세스 그룹은 작동할 수 있습니다.
ticket 엔드포인트는 이미 직원 주소 10.60.20.31/24를 가지고 있지만 포트는 방문자 VLAN 10을 표시합니다. 이 의도적인 불일치는 업링크 뒤에 별도로 처리합니다. IP 변경으로 고치지 마세요.
업링크 양 끝에서 두 그룹 허용하기
이제 같은 링크로 두 그룹을 전달합니다. 태그 업링크는 각 이더넷 프레임에 IEEE 802.1Q VLAN 식별자를 넣어 다음 스위치가 그룹을 알도록 합니다. 일반 액세스 엔드포인트는 여전히 태그 없는 프레임을 받습니다. 양 끝은 같은 그룹을 허용해야 합니다.
Switch A에서 시작해 uplink에 방문자와 직원 소속을 추가합니다. 명령에서 의도적으로 pvid와 untagged를 생략합니다. 이 링크는 태그 프레임을 전달하며 네이티브 태그 없는 그룹이 없습니다.
bridge vlan add dev uplink vid 10
bridge vlan add dev uplink vid 20
Switch B로 전환해 그쪽 끝을 구성합니다.
bridge vlan add dev uplink vid 10
bridge vlan add dev uplink vid 20
bridge vlan show dev uplink
VLAN 10과 20이 있고 PVID나 Egress Untagged 플래그는 없어야 합니다. Switch A로 돌아가 이쪽 끝도 읽습니다.
bridge vlan show dev uplink
Client Checks로 전환해 두 원격 경로를 시험합니다.
python3 /opt/labex/lan-groups/checks.py request visitor
python3 /opt/labex/lan-groups/checks.py request staff
실제 엔드포인트와 업링크 양 끝에서 각 그룹을 캡처합니다.
python3 /opt/labex/lan-groups/checks.py broadcast visitor
python3 /opt/labex/lan-groups/checks.py broadcast staff
uplink-a와 uplink-b를 읽으세요. 방문자 행에는 802.1Q와 vlan 10, 직원 행에는 vlan 20이 있습니다. 원격 동일 그룹 서버는 VLAN 태그 없는 ARP를 받고 다른 그룹 서버는 일치 프레임 0개를 받습니다. 공유 경로의 실제 태그와 엔드포인트의 태그 없는 전달을 증명합니다.
이 중간 상태에서 ticket은 포트의 오래된 소속 때문에 방문자 브로드캐스트를 받고 직원 것은 받지 못합니다. 다음 단계까지는 예상 동작입니다. 원격 서버가 자기 그룹을 받지 못하면 재시도 전에 양쪽 업링크 표를 비교하세요. 한쪽만 올바르게 구성해서는 부족합니다. 잘못된 VLAN을 추가했다면 해당 스위치 탭에서 배운 bridge vlan del dev uplink vid ... 형식으로 그 행만 지운 뒤 목표 소속을 추가하세요.
재배치 장치를 목표 그룹에 넣기
이 단계에서는 두 원격 그룹을 유지하면서 매표 장치의 재배치를 마칩니다. Switch B에서 시작해 정확한 현재 포트부터 읽습니다.
bridge vlan show dev ticket
오래된 방문자 VLAN은 10이지만 준비된 주소와 용도는 이미 직원입니다. 해당 소속을 제거하고 직원 PVID와 태그 없는 출력을 설정합니다.
bridge vlan del dev ticket vid 10
bridge vlan add dev ticket vid 20 pvid untagged
bridge vlan show dev ticket
20 PVID Egress Untagged만 있어야 합니다. IP 주소와 VLAN 소속은 다른 계층이므로 이 작업에서는 엔드포인트 주소 변경이 필요하지 않습니다.
Client Checks로 전환해 재배치한 실제 엔드포인트에서 직원 서비스를 사용합니다.
python3 /opt/labex/lan-groups/checks.py request ticket
기존 두 원격 업무 요청을 반복합니다.
python3 /opt/labex/lan-groups/checks.py request visitor
python3 /opt/labex/lan-groups/checks.py request staff
두 그룹을 다시 캡처합니다.
python3 /opt/labex/lan-groups/checks.py broadcast visitor
python3 /opt/labex/lan-groups/checks.py broadcast staff
이제 ticket은 직원 브로드캐스트를 받고 방문자 것은 0개입니다. 양쪽 태그 업링크 복사본과 모든 동일 그룹 엔드포인트가 계속 보여야 합니다. 중지된 서비스는 양성 업무 검사를 통과하지 못하며 다른 IP 서브넷으로 ARP 누출을 숨길 수 없습니다.
LAN Groups를 열어 새로 고침하고 두 참조 장치와 ticket을 포함한 모든 카드에서 서비스를 요청합니다. 전체 리소스를 읽고 현재 소속에서 양쪽 끝과 ticket을 계획과 비교하세요. 잘못된 액세스 포트를 바꿨다면 배운 삭제/추가 패턴으로 계획의 원래 소속만 복원하세요. VM을 초기화하거나 브리지를 삭제하지 마세요.
평가는 현재 설정을 읽고 제한된 읽기 프로브를 보내며 설정을 복구하지 않습니다. 이웃 학습, FDB(Forwarding Database)의 MAC-포트 학습과 일반 서비스 접근 로그는 자연스럽게 바뀔 수 있습니다. 공유 커널 훈련 인스턴스의 임시 유선 그룹이며 VLAN 간 라우팅이나 재부팅 지속성은 포함하지 않습니다.
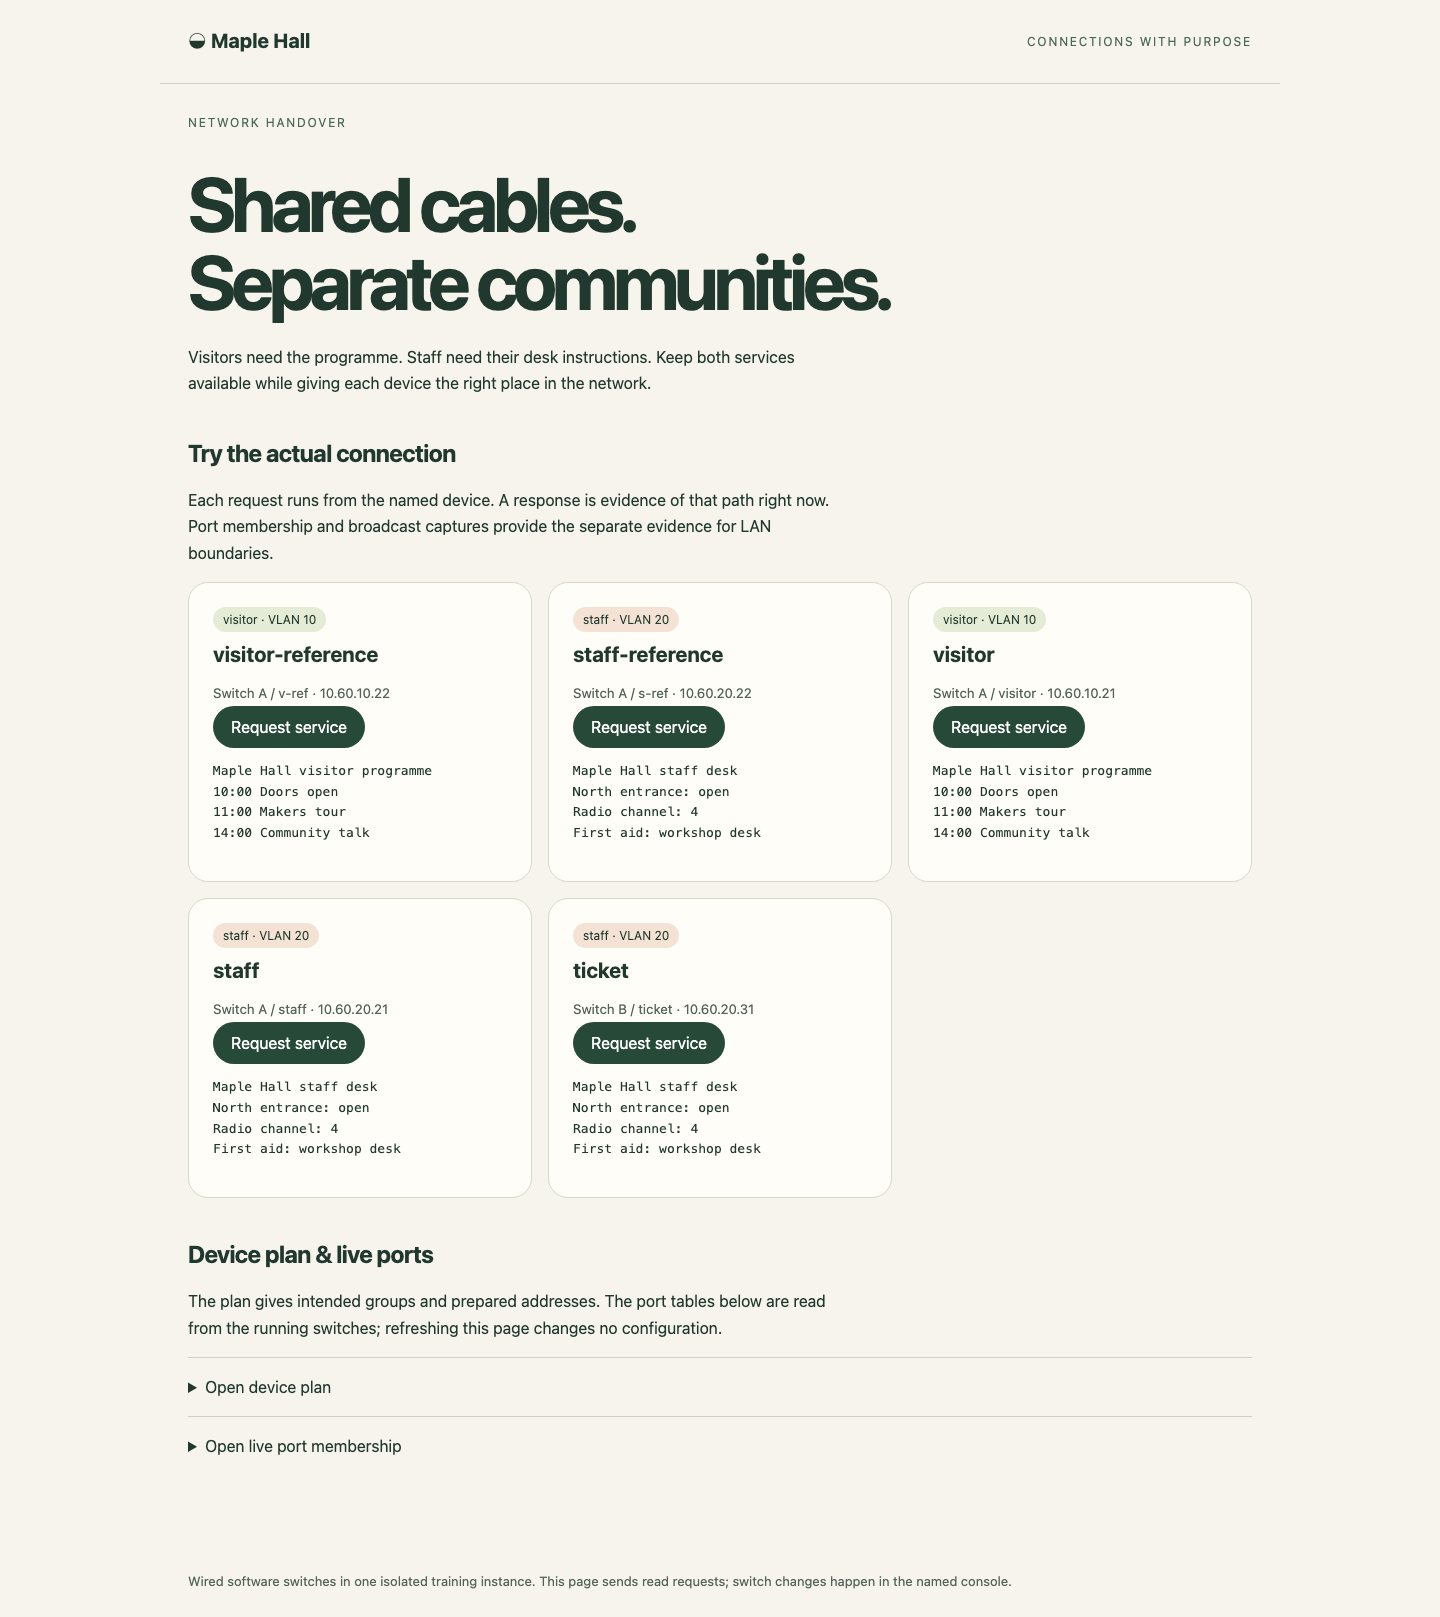
각 장치 버튼 아래의 전체 응답을 읽으세요. 그룹 레이블은 계획을, 성공한 요청과 현재 포트 표는 실제 결과를 나타냅니다.
요약
로컬 성공과 완전한 스위치 간 경로를 구별하고 양쪽 끝에 두 태그 VLAN을 허용한 뒤 재배치 액세스 포트를 수정했습니다. 실제 802.1Q 캡처, 태그 없는 엔드포인트 캡처, 완전한 업무 응답과 보존된 참조 장치가 결과를 증명합니다. 독립 챌린지는 VLAN ID를 바꾸고 같은 작업을 결합합니다.


