소개
팀에서는 보고서 저장소를 변경하려고 하지만 검토자는 계획이 정확히 어떤 구성과 환경을 나타내는지 알아야 합니다. latest.tfplan 같은 파일 이름만으로는 그 관계를 알 수 없습니다.
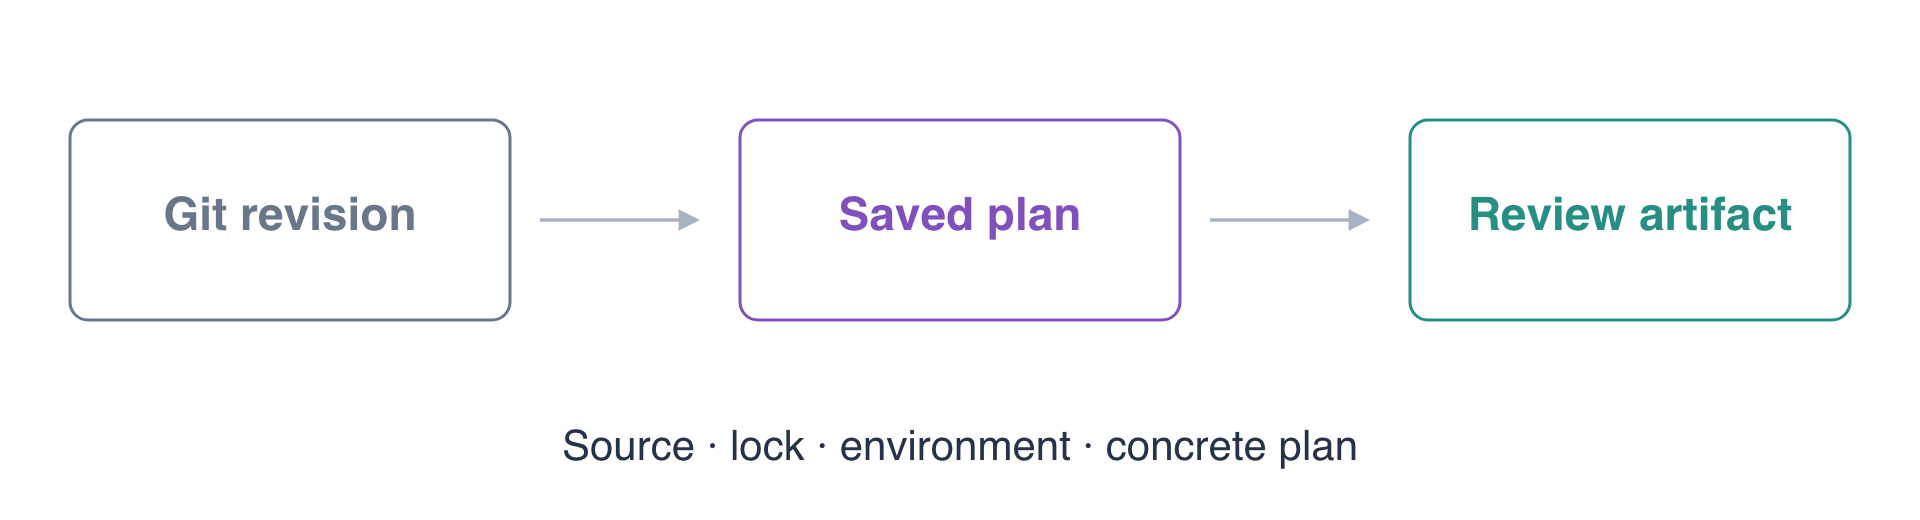
작은 보고서 변경을 커밋하고, 구체적인 저장된 계획 하나를 생성한 뒤, 사람이 읽을 수 있는 변경 사항, JSON 변경 사항, 맥락을 식별하는 해시를 확인합니다. 제공된 실행기는 이미 연습한 품질 관문을 실행하고 선택한 Git 리비전을 별도의 아티팩트 디렉터리로 내보냅니다. 이 실습은 검토 승인이나 적용 전까지 진행합니다.
Terraform 상태와 환경 격리, 모듈 계약, 기본적인 Git 커밋 및 diff, 앞서 다룬 전달 품질 관문을 이해하고 있어야 합니다. 각 실습은 독립적으로 시작합니다. 여기 있는 두 기존 보고서 저장소는 이전 실습에서 가져온 것이 아닙니다.
관련 자격증 시험 항목
| 자격증 | 시험 과제 | 실습 내용 |
|---|---|---|
| DevOps Engineer – Professional (DOP-C02) | Task 1.3 | 구체적인 로컬 계획을 통한 아티팩트 생성 및 추적성 기초 지식입니다. AWS 아티팩트 저장소나 빌드 서비스와의 통합을 다룬다는 의미는 아닙니다. |
릴리스 제안 커밋하기
이 단계에서는 작은 구성 변경을 만들고 정확한 Git 리비전을 선택합니다. 저장된 계획은 나중에 작업 디렉터리에 우연히 남아 있는 편집 내용이 아니라 커밋된 소스 스냅샷을 설명해야 합니다.
준비된 저장소로 이동하여 도구 환경을 불러옵니다.
cd /home/labex/project/report-release
source environment.sh
제공된 인터페이스, 릴리스 입력값, 품질 단계를 읽습니다.
cat variables.tf main.tf outputs.tf release.auto.tfvars.json pipeline.json
이 모듈은 각 환경의 버킷과 report.txt를 관리합니다. preview와 review는 별도의 상태 파일과 서로 다른 기존 버킷인 delivery-release-preview, delivery-release-review를 사용합니다. 현재 둘 다 release one report를 담고 있습니다. 별도의 delivery-release-neighbor/keep.txt는 보존해야 할 관련 없는 데이터입니다.
release.auto.tfvars.json은 릴리스 레이블과 보고서 내용을 제공합니다. Terraform은 이 변수 파일을 선택된 구성에 불러옵니다. pipeline.json은 형식 검사, 구조적 유효성 검사, 계획 모드 모듈 테스트를 유지하며, 이어서 제공된 실행기가 저장된 계획을 생성합니다. 제공된 모듈, 프로바이더, 의존성 잠금 파일, 테스트, 환경 스크립트, 실행기를 보존하세요. 이 실습에서 변경할 구성은 릴리스 입력 파일입니다.
제안할 릴리스를 작성합니다. JSON의 \n 이스케이프는 보고서의 줄바꿈을 나타냅니다. 따옴표를 사용한 here-document는 파일에 쓸 때 해당 이스케이프를 보존합니다.
cat > release.auto.tfvars.json <<'EOF'
{
  "release": "release-two",
  "report": "release two report\n"
}
EOF
기록하기 전에 변경 사항을 확인합니다. git diff --는 이 파일을 현재 커밋된 버전과 비교합니다.
git diff -- release.auto.tfvars.json
diff에는 릴리스 레이블과 보고서 내용의 교체만 나타나야 합니다. 해당 파일만 스테이징합니다.
git add release.auto.tfvars.json
이 제안의 소스 스냅샷을 생성합니다.
git commit -m 'Propose release-two report'
전체 커밋 식별자를 별도로 기록합니다. git rev-parse HEAD는 현재 커밋을 식별하고 >는 결과를 파일에 씁니다. 이 선택 파일은 Terraform 구성에 속하지 않으며 추적되지 않은 상태로 유지해야 합니다.
git rev-parse HEAD > selected-revision.txt
선택한 리비전과 작업 트리 상태를 읽습니다.
cat selected-revision.txt
git status --short
전체 커밋 식별자와 추적되지 않은 선택 파일이 표시되어야 합니다. 선택을 기록하면 저장소가 더 진행되어도 이후 명령에서 같은 리비전을 사용할 수 있습니다. 명시적으로 선택한 유효한 이전 커밋도 허용됩니다. 실행기는 모든 아티팩트가 최신 HEAD를 사용하도록 요구하지 않습니다.
구체적인 계획 생성 및 확인하기
이 단계에서는 선택한 소스를 적용하지 않고 검토 가능한 아티팩트로 만듭니다. 저장된 바이너리 계획은 Terraform의 제안 작업을 담습니다. 읽기 쉬운 뷰와 JSON 뷰로 해당 작업을 더 쉽게 확인할 수 있습니다.
preview용으로 이름이 있는 아티팩트를 생성합니다. $(cat selected-revision.txt)는 기록된 커밋 식별자를 인수에 삽입합니다. --environment는 대상 상태와 버킷을 선택하며 아티팩트 파일 이름에서 추론하지 않습니다.
python3 delivery.py plan report-two --revision "$(cat selected-revision.txt)" --environment preview
제공된 워크플로는 해당 Git 스냅샷을 내보내고, 읽기 전용 의존성 잠금 파일로 고정된 프로바이더를 초기화하고, fmt/validate/test를 실행한 뒤, -out과 -detailed-exitcode로 Terraform 자체 계획을 호출합니다. 모든 품질 관문이 통과하고 릴리스 태그와 보고서 내용의 두 업데이트가 계획에 있어야 합니다. 추가나 삭제는 없어야 합니다.
변경 사항이 있으므로 Terraform 계획 명령 자체는 2를 반환합니다. 이를 감싸는 delivery 명령은 아티팩트를 성공적으로 생성했으므로 0을 반환합니다. 반면 Terraform 오류가 발생하면 작업이 실패합니다. 아티팩트 이름은 고유합니다. 모호한 최신 계획을 덮어쓰는 대신 새로 생성할 때는 새 이름을 사용하세요.
제공된 진입점을 통해 아티팩트를 확인합니다.
python3 delivery.py inspect report-two
출력에는 Terraform의 읽기 쉬운 계획과 기록된 맥락이 포함됩니다. 대상 버킷이 delivery-release-preview, 새 릴리스가 release-two, 보고서가 release two report로 바뀌는지 확인하세요. Terraform 자체 계획 요약에는 0 to add, 2 to change, 0 to destroy가 표시되어야 합니다. ~는 제자리 업데이트를 나타냅니다.
매니페스트를 직접 읽습니다.
cat /home/labex/project/.delivery-release/artifacts/report-two/manifest.json
revision을 selected-revision.txt와 비교하고 environment를 preview와 비교하세요. source_sha256은 내보낸 추적 대상 소스의 해시이고, lock_sha256은 정확한 의존성 잠금 파일을, plan_sha256은 구체적인 바이너리 계획을 식별합니다. 읽기 쉬운 뷰와 JSON 뷰에도 각각 해시가 있습니다. 이 필드들은 아티팩트의 서로 다른 부분을 설명하므로 파일 이름이 같다는 사실만으로 대신할 수 없습니다.
실제 파일 바이트에서 SHA-256을 계산하는 sha256sum으로 잠금 파일과 계획의 해시를 비교합니다.
sha256sum .terraform.lock.hcl /home/labex/project/.delivery-release/artifacts/report-two/release.tfplan
두 해시값은 해당 매니페스트 필드와 일치해야 합니다. 실행기는 프로세스가 종료되어도 유지되는 생성 기록도 보관하고, 실제 바이너리 계획을 독립적으로 선택한 소스 및 환경과 비교합니다. 다른 바이트를 설명하도록 매니페스트를 편집해도 해당 바이트가 유효한 아티팩트가 되지는 않습니다.
기계가 읽을 수 있는 작업을 읽습니다. 준비된 jq 도구는 각 리소스 변경을 선택하고 Terraform 자체 JSON 뷰에서 주소와 작업 목록을 출력합니다.
jq '.resource_changes[] | {address, actions: .change.actions}' /home/labex/project/.delivery-release/artifacts/report-two/plan.json
aws_s3_bucket.reports와 aws_s3_object.report가 모두 update 작업으로 표시되어야 합니다. 이 JSON은 저장된 계획의 기계 판독용 뷰이며 자체적으로 아무것도 적용하지 않습니다. 실제 계획에는 보고서 내용과 구성 입력값이 포함될 수 있으므로 검토를 위해 공유할 때 데이터가 담긴 아티팩트로 취급하세요.
기존 preview 보고서가 변경되지 않았는지 확인합니다.
aws s3 cp s3://delivery-release-preview/report.txt -
계획 생성은 제안 내용을 적용한 것이 아니므로 여전히 release one report여야 합니다. 다른 환경도 확인합니다.
aws s3 cp s3://delivery-release-review/report.txt -
동일한 원래 보고서가 표시되어야 합니다. 마지막으로 관련 없는 인접 데이터를 읽습니다.
aws s3 cp s3://delivery-release-neighbor/keep.txt -
preserve release neighbor가 표시되어야 합니다. 배포된 스택이 아니라 로컬 아티팩트를 생성했으므로 삭제할 새 인프라는 없습니다. 평가를 위해 기존 저장소, 해당 상태, 아티팩트를 보존하세요. 이후 실습에서 별도의 검토 및 통제된 적용 단계를 소개합니다.
요약
릴리스 제안을 커밋하고 정확한 Git 리비전을 선택한 뒤 품질 관문을 통과한 후 구체적인 저장된 계획을 생성했습니다. 실제 보고서 데이터와 업무 상태를 변경하지 않은 채 사람이 읽을 수 있는 작업과 기계 판독용 작업을 확인하고 소스, 의존성 잠금 파일, 환경, 계획의 해시를 비교했습니다.
아티팩트는 구체적인 제안이며 승인이나 적용이 아닙니다. 이후 워크플로에서 검토하고 사용할 때 소스 맥락과 실제 바이트가 일관되게 유지되어야 합니다. 여기서 사용한 Terraform 자체 형식은 공식 저장된 계획 문서와 JSON 출력 참조를 참고하세요.