Introducción
Usa solicitudes reales y registros CloudWatch para distinguir una página ausente de un sitio no disponible.
Completa los laboratorios anteriores. Este entorno nuevo incluye su sitio y la integración de registros. Generarás y leerás solicitudes, sin instalar agentes ni reutilizar recursos o credenciales.
Relación con la certificación
| Certificación | Tareas | Práctica |
|---|---|---|
| AWS Certified Cloud Practitioner (CLF-C02) | Task 3.8 | Entender resultados de solicitudes mediante CloudWatch Logs. |
Vista general
Encuentra una solicitud correcta
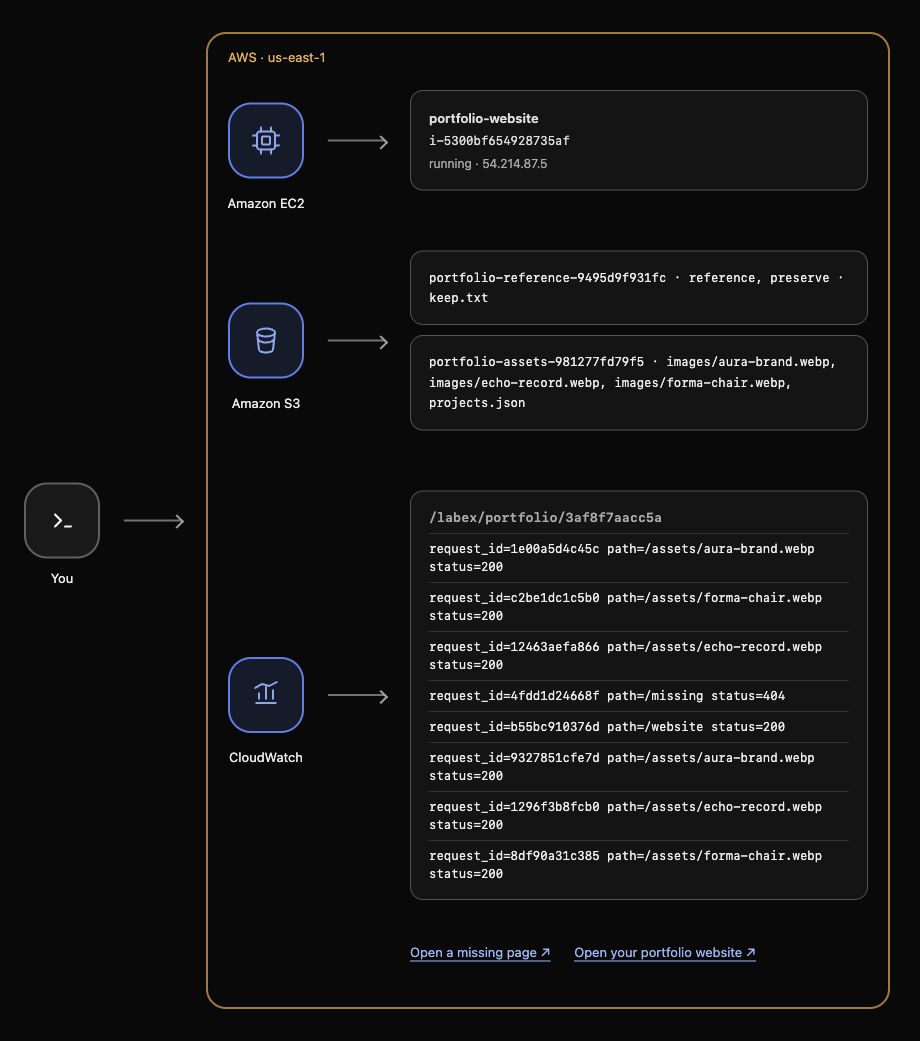
En este paso, abrirás el portafolio y encontrarás su evento de solicitud correcta.
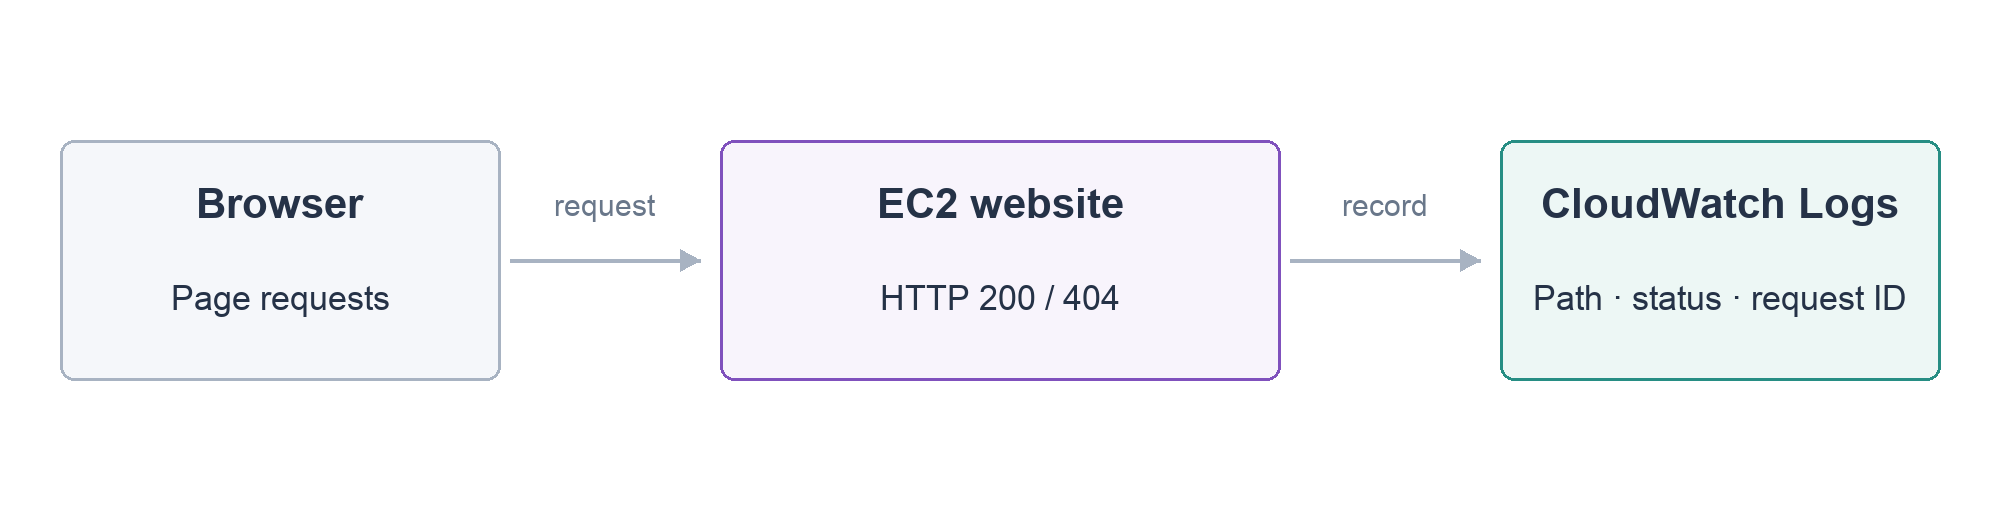
Abre el sitio desde AWS View y confirma Alex Morgan y las tres portadas. Abrirlo envía una solicitud real al sitio en EC2.
Un evento de registro describe algo ocurrido en un momento. CloudWatch Logs agrupa eventos en un log group; los log streams pueden separar instancias. Aquí hay un grupo y flujo específico. Se registran ruta, estado e ID, sin credenciales ni cabeceras.
Carga el grupo de este laboratorio en Terminal:
cd /home/labex/project
source website.env
echo "$LOG_GROUP"
filter-log-events lee los eventos del grupo. --query muestra solo message para centrarte en rutas, estados e IDs, sin todos los metadatos:
aws logs filter-log-events \
  --log-group-name "$LOG_GROUP" \
  --query 'events[].message'
Busca path=/website status=200. HTTP 200 indica éxito de esa solicitud. request_id la identifica; tus valores varían.
Imágenes, CSS y lista crean solicitudes distintas; más eventos son normales. AWS View agrupa eventos recientes en una tarjeta, mientras la CLI consulta el grupo. El control confirma una solicitud real correcta; tú interpretas sus campos.
Diagnostica una página inexistente
En este paso, encontrarás un evento de página ausente y confirmarás que el portafolio sigue funcionando.
En AWS View, pulsa Open a missing page. La nueva pestaña pide /missing, una ruta inexistente, y debe mostrar Page not found.
HTTP 404 indica ruta ausente, no EC2 detenido ni todas las rutas caídas. --filter-pattern elige mensajes; las comillas simples exteriores conservan las dobles de la frase exacta status=404:
aws logs filter-log-events \
  --log-group-name "$LOG_GROUP" \
  --filter-pattern '"status=404"' \
  --query 'events[].message'
Confirma path=/missing status=404 y compáralo con la pestaña. Vuelve al portafolio, recarga y confirma Alex Morgan y portadas. Lee el grupo otra vez:
aws logs filter-log-events \
  --log-group-name "$LOG_GROUP" \
  --query 'events[].message'
Compara la ruta ausente con solicitudes correctas. El servidor sirve el portafolio, pero /missing no existe; reiniciar no la crea. Un resultado vacío no demuestra éxito: revisa enlace, grupo y solicitud completada, y vuelve a leer.
AWS View muestra solicitudes recientes. Tras varias recargas, un 404 puede salir de esa vista; el filtro anterior aún puede encontrarlo en el historial del grupo.
Resumen
Generaste solicitudes reales, relacionaste rutas con HTTP 200 y 404 y confirmaste el sitio disponible. Una ruta ausente requiere revisar la ruta. El siguiente laboratorio prepara otro sitio para detectar y recuperar errores reales.
Referencias oficiales: CloudWatch Logs concepts, filter pattern syntax.