



Введение
В Maple Hall устройства посетителей и сотрудников используют общие кабели. Посетители читают программу, сотрудники — рабочие инструкции. Вы поместите два новых устройства в нужные группы проводной локальной сети (LAN), сохранив работающие эталонные устройства.
Нужны базовые навыки ввода команд, работы с путями и вкладками, понимание интерфейсов, MAC-адресов, адресов IPv4 и связи в одной подсети. Команды виртуальной LAN (VLAN) представлены здесь. Изолированные сетевые пространства имён одной Linux-инстанции выступают программными коммутаторами и конечными устройствами. Они разделяют ядро и не являются отдельными VM. Это временное проводное разделение без Wi-Fi, маршрутизации между VLAN и полной гарантии безопасности.
Консоль Switch A изменяет только подготовленные порты. Client Checks отправляет реальные запросы и ограниченные по объёму широковещательные ARP. LAN Groups показывает план, текущий состав групп и выполняет реальные клиентские запросы. Не меняйте IP-адреса, сервисы, межсетевые экраны, мосты или сеть платформы. 40 минут — оценка автора с учётом чтения и обычных ошибок.
Поместите новые устройства в свои группы LAN
На этом шаге вы используете рабочий пример, затем назначите новые порты доступа нужным группам. Откройте LAN Groups, затем Open device plan. Посетители используют VLAN 10, сотрудники — VLAN 20. LAN означает Local Area Network, локальную сеть. VLAN (Virtual LAN) — логическая LAN внутри общей коммутационной инфраструктуры. Её широковещательные кадры остаются в этой группе.
Выберите Request service у visitor-reference. Прочитайте всю программу, включая Community talk. Защищённое устройство staff-reference должно вернуть инструкции с Radio channel: 4. Это настоящие HTTP-запросы от указанных клиентов. Новые visitor и staff пока не готовы; для них ожидается тайм-аут.
Перейдите в Switch A. Начальный каталог — /home/labex/project/lan-groups; команды этой вкладки действуют на коммутатор курса, а не на сеть платформы. cat читает подготовленную таблицу. bridge vlan show показывает членство VLAN без изменений:
cat ports.tsv
bridge vlan show
Сопоставьте устройства с портами. v-local и s-local ведут к серверам; v-ref и s-ref — к работающим эталонным клиентам. Сохраните эти четыре порта. Новые visitor и staff сначала принадлежат VLAN 1 — намеренно незавершённой группе по умолчанию.
Перейдите в Client Checks. Консоль наблюдает именованные устройства и не меняет их настройки. Действие request подготовленного Python-помощника отправляет реальный запрос из указанного пространства имён. local выбирает сервер группы на том же коммутаторе:
python3 /opt/labex/lan-groups/checks.py request visitor-reference local
Теперь наблюдайте настоящее широковещание. ARP (Address Resolution Protocol, протокол разрешения адресов) спрашивает, какой MAC-адрес владеет адресом IPv4. Запрос использует Ethernet-назначение ff:ff:ff:ff:ff:ff, то есть широковещание. Помощник broadcast сначала запускает ограниченные захваты, затем отправляет два настоящих ARP-запроса к неиспользуемому адресу курса. Адреса не меняются, существующий кэш соседей не требуется:
python3 /opt/labex/lan-groups/checks.py broadcast visitor-reference
Прочитайте реальные строки tcpdump. visitor-local получает соответствующие запросы; staff-local и staff-reference показывают ноль. Ненастроенный порт посетителя тоже не получает этот эталонный broadcast. MAC определяет конечные точки кадров, IP — назначения сетевого уровня. Разные IP-подсети сами по себе не доказывают, что широковещание осталось внутри VLAN.
Один нулевой счётчик ничего не доказывает: положительный захват в той же группе подтверждает отправку и приём кадра. Если все счётчики нулевые, повторите один раз и проверьте эталонный запрос до изменений. Не выключайте сервис ради кажущегося успеха отрицательной проверки.
Назначьте порты доступа
Теперь приведите два новых порта в соответствие с группами. Начните в Switch A. Порт доступа подключает обычное устройство, отправляющее кадры без VLAN-тегов. Его PVID (Port VLAN ID, идентификатор VLAN порта) относит такие входящие кадры к VLAN. untagged снимает тег с кадров, отправляемых устройству. Это два направления одной связи порта.
bridge vlan del удаляет указанное членство; add добавляет его. dev задаёт порт, vid — ID VLAN. Удалите только старую VLAN 1 у visitor, затем добавьте нужное членство посетителя:
bridge vlan del dev visitor vid 1
bridge vlan add dev visitor vid 10 pvid untagged
Примените план сотрудников к другому новому порту:
bridge vlan del dev staff vid 1
bridge vlan add dev staff vid 20 pvid untagged
Успешные изменения обычно ничего не печатают. Прочитайте действующую таблицу:
bridge vlan show
Строка visitor должна показывать 10 PVID Egress Untagged, а staff — 20 PVID Egress Untagged. Четыре защищённых порта сохраняют прежние строки. Адреса менять не нужно: у посетителя уже 10.60.10.21/24, у сотрудника — 10.60.20.21/24.
При опечатке в имени порта ошибка укажет отсутствующее устройство. Перечитайте ports.tsv и повторите на нужном порту. Если добавили неверную VLAN, удалите только эту строку известной формой del dev ... vid ..., затем добавьте правильную строку выше. Повторное удаление уже удалённой записи может сообщить об её отсутствии; сначала прочитайте таблицу. Не очищайте все членства и не удаляйте мост.
Проверьте обе группы и границу широковещания
На этом шаге вы одновременно докажете доступность сервисов и разделение широковещательных доменов. Перейдите в Client Checks и отправьте оба настоящих локальных запроса:
python3 /opt/labex/lan-groups/checks.py request visitor local
python3 /opt/labex/lan-groups/checks.py request staff local
Прочитайте все четыре строки программы и четыре строки инструкций. Ошибка соединения означает отсутствие рабочего пути или слушающего сервиса, а не доказательство изоляции. Положительные пути подтверждают, что обе группы работают.
Отдельно захватите широковещание посетителей и сотрудников:
python3 /opt/labex/lan-groups/checks.py broadcast visitor
python3 /opt/labex/lan-groups/checks.py broadcast staff
Для каждого отправителя сервер и эталонный клиент своей группы получают реальные запросы, а все устройства другой группы — ноль совпадающих кадров. Захват на устройствах содержит ARP без 802.1Q: порт доступа доставляет Ethernet без тегов. Ответа от намеренно свободного целевого адреса не ожидается.
Вернитесь в LAN Groups, обновите страницу и выберите Request service для двух новых клиентов и двух эталонных. Каждый должен вернуть полный ресурс своей группы. Откройте текущие членства и сравните с планом. При неверной группе вернитесь в Switch A, исправьте только этот порт предыдущим способом удаления/добавления и повторите оба запроса и захвата.
Итоговая проверка читает нативные членства и выполняет ограниченные пробы. Она не меняет VLAN и не ремонтирует путь. Трафик может естественно обновить соседей и FDB (Forwarding Database), изученную таблицу MAC-порт коммутатора, а также добавить обычные записи HTTP; конфигурация портов не меняется.
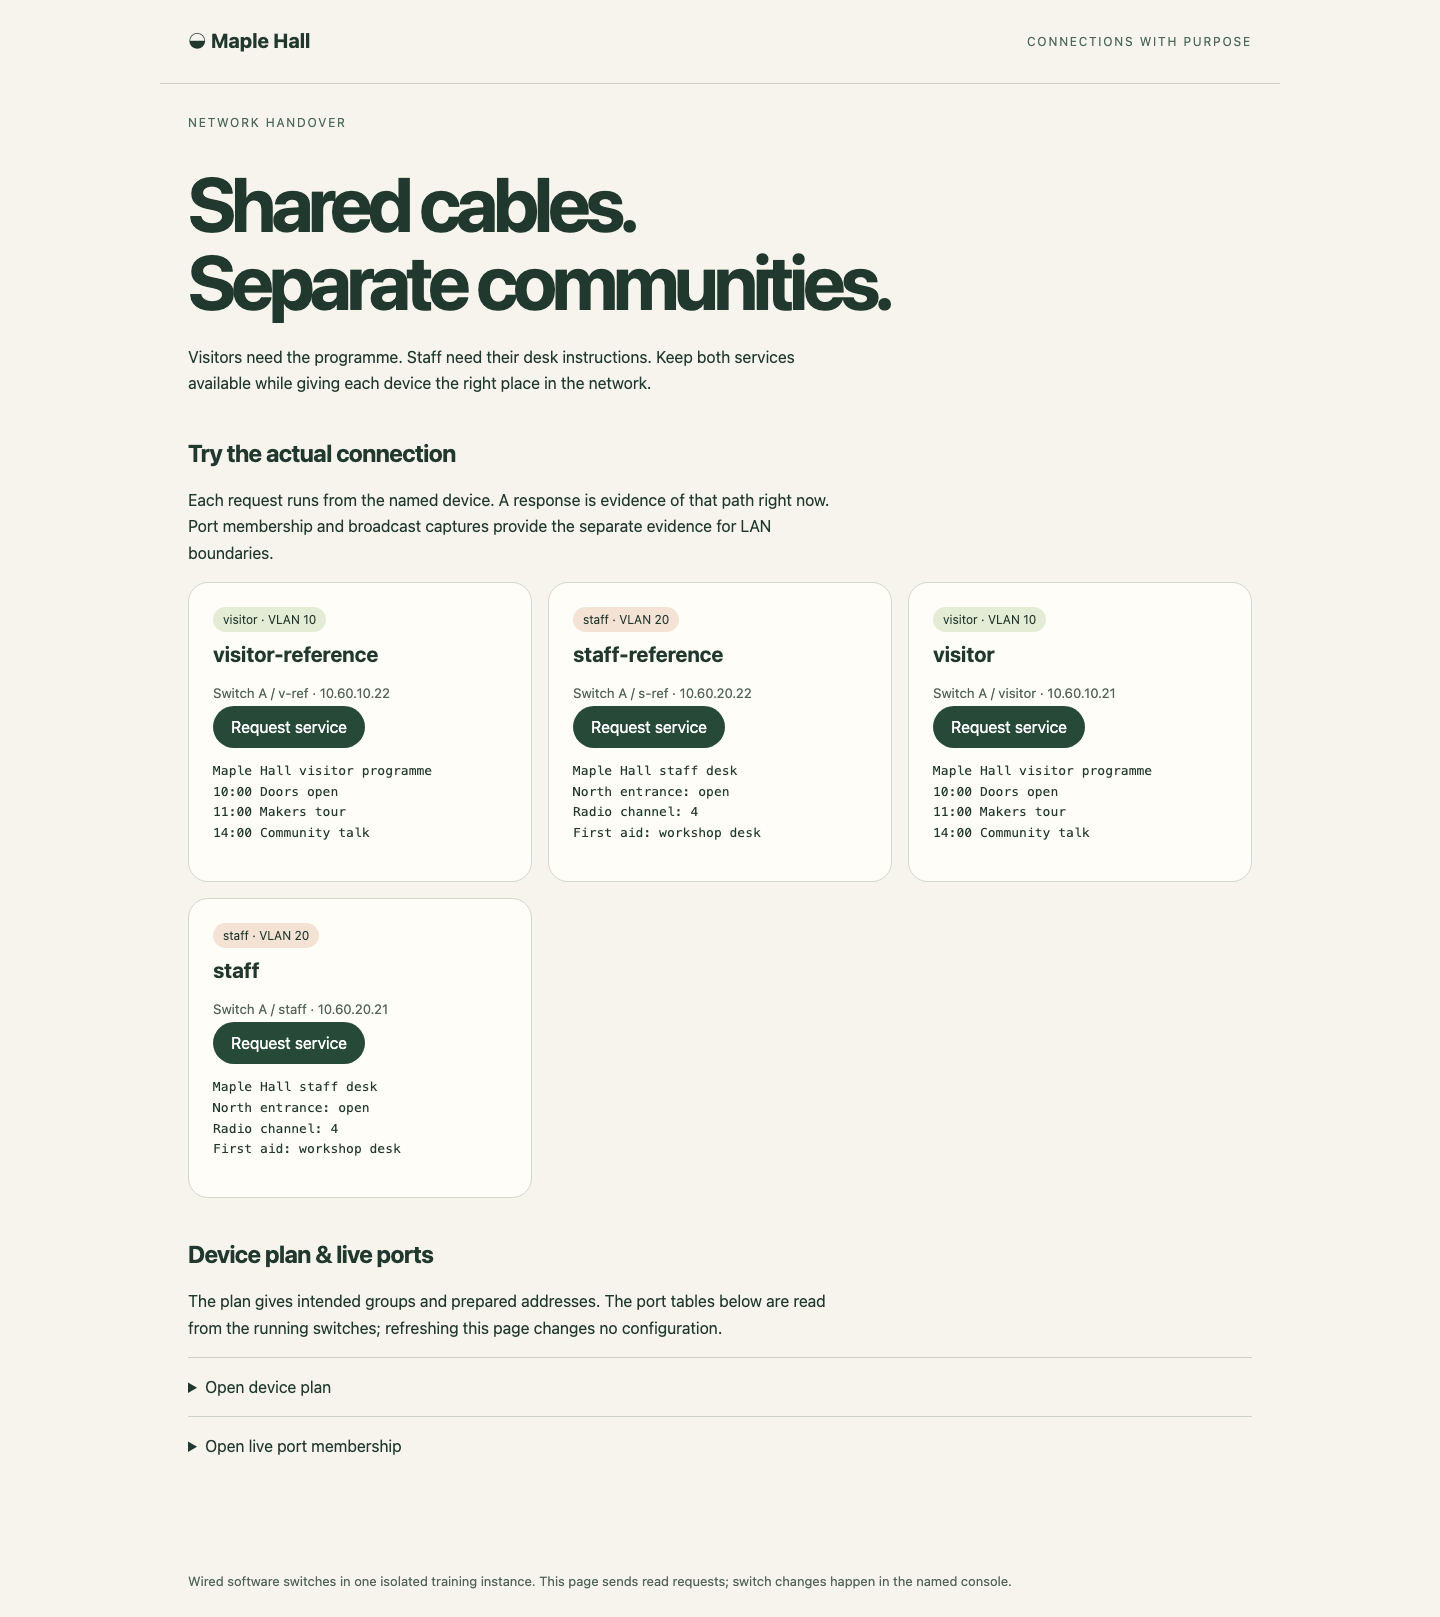
Прочитайте полный ответ под каждой кнопкой. Метки групп описывают план; успешные запросы и текущие таблицы показывают реальный результат.
Резюме
Вы использовали рабочий эталон, настроили PVID доступа и выход без тегов и сохранили оба сервиса. Реальная доставка ARP своей группе и отсутствие копий в другой установили границу широковещания. Этот временный результат на одном коммутаторе ещё не доказывает тегированный канал; следующая работа готовит независимую сеть из двух коммутаторов.


