



Введение
Maple Hall теперь использует два программных коммутатора, соединённых общим кабелем. Локальные группы посетителей и сотрудников уже настроены правильно. Нужно передать обе группы по общему каналу, затем перенести переназначенное устройство в группу сотрудников, не нарушив работу остальных.
Завершите первую работу или знайте её процесс: прочитать план портов, удалить точное членство, добавить нужный PVID и выход без тегов, наблюдать реальные сервисы/ARP. Нужны основы MAC/IP и подсетей. Независимая сцена не зависит от предыдущей VM.
Switch A и Switch B — отдельные постоянные консоли разных сетевых пространств имён одной инстанции с общим ядром. Client Checks наблюдает устройства; LAN Groups показывает реальный статус и запросы. Можно менять только членство VLAN/PVID/теги двух портов uplink и порта ticket на Switch B. Сохраните адреса, остальные порты, сервисы, мосты и межсетевые экраны. 45 минут — оценка автора, без испытаний на новичках.
Завершите тегированный канал
На этом шаге вы отличите работающую локальную группу от незавершённого общего пути и завершите оба его конца. Откройте LAN Groups, затем Open device plan. Посетители используют VLAN 10, сотрудники — VLAN 20. Локальные серверы находятся на Switch A, удалённые серверы и ticket — на Switch B. Подготовленный адрес /24 каждого устройства уже соответствует его целевой группе.
Перейдите в Client Checks. Сначала используйте оба рабочих локальных пути с помощником из первой работы:
python3 /opt/labex/lan-groups/checks.py request visitor local
python3 /opt/labex/lan-groups/checks.py request staff local
Прочитайте полную программу и инструкции. Теперь опустите local, чтобы обратиться к серверу своей группы за общим каналом. Ожидается тайм-аут, поскольку канал не разрешает VLAN. Помощник вернёт ненулевой статус и сообщит о тайм-ауте. Здесь это ожидаемо; продолжайте следующей командой:
python3 /opt/labex/lan-groups/checks.py request visitor
Перейдите в Switch A и прочитайте реальные членства:
bridge vlan show
Перейдите в Switch B и прочитайте другой коммутатор:
bridge vlan show
Обе консоли начинают в /home/labex/project/lan-groups, но действуют в разных пространствах имён. Проверяйте имя вкладки перед изменением. Пустая или отсутствующая строка uplink означает отсутствие разрешённых групп, а не отключённое устройство. Локальные группы могут работать при незавершённом общем пути.
Устройство ticket уже имеет адрес сотрудников 10.60.20.31/24, но его порт всё ещё показывает VLAN посетителей 10. Это намеренное несоответствие решается после настройки канала. Не исправляйте его изменением IP.
Разрешите группы на обоих концах канала
Теперь передайте две группы по одной линии. Тегированный канал добавляет идентификатор VLAN IEEE 802.1Q в каждый Ethernet-кадр, чтобы следующий коммутатор распознал группу. Обычные устройства доступа продолжают получать кадры без тегов. Оба конца должны разрешать одинаковые группы.
Начните в Switch A. Добавьте членства посетителей и сотрудников в uplink. В командах намеренно отсутствуют pvid и untagged: линия переносит тегированные кадры без нативной нетегированной группы:
bridge vlan add dev uplink vid 10
bridge vlan add dev uplink vid 20
Перейдите в Switch B и настройте его конец:
bridge vlan add dev uplink vid 10
bridge vlan add dev uplink vid 20
bridge vlan show dev uplink
Ожидаются VLAN 10 и 20 без флагов PVID и Egress Untagged. Вернитесь в Switch A и прочитайте его конец:
bridge vlan show dev uplink
Перейдите в Client Checks и проверьте оба удалённых пути:
python3 /opt/labex/lan-groups/checks.py request visitor
python3 /opt/labex/lan-groups/checks.py request staff
Захватите каждую группу на реальных устройствах и обоих концах канала:
python3 /opt/labex/lan-groups/checks.py broadcast visitor
python3 /opt/labex/lan-groups/checks.py broadcast staff
Прочитайте uplink-a и uplink-b: строки посетителей содержат 802.1Q и vlan 10, сотрудников — vlan 20. Удалённый сервер своей группы получает ARP без VLAN-тега, а сервер другой группы — ноль совпадений. Это доказывает реальный тег на общем пути и доставку устройствам без тегов.
На этой промежуточной стадии ticket ещё получает широковещание посетителей и не получает его от сотрудников из-за старого членства порта. До следующего шага это ожидаемо. Если удалённый сервер не видит свою группу, сравните обе таблицы канала до повтора: одного правильного конца недостаточно. Если добавили неверную VLAN, удалите только эту строку уже изученной формой bridge vlan del dev uplink vid ... во вкладке нужного коммутатора, затем добавьте правильное членство.
Поместите переназначенное устройство в нужную группу
На этом шаге вы завершите перенос ticket и сохраните обе удалённые группы. Начните в Switch B. Сначала прочитайте точный текущий порт:
bridge vlan show dev ticket
Его старая VLAN посетителей — 10, хотя адрес и назначение уже относятся к сотрудникам. Удалите членство, затем задайте PVID сотрудников и выход без тегов:
bridge vlan del dev ticket vid 10
bridge vlan add dev ticket vid 20 pvid untagged
bridge vlan show dev ticket
Ожидается только 20 PVID Egress Untagged. IP-адрес и членство VLAN относятся к разным уровням; менять адреса здесь не требуется.
Перейдите в Client Checks и обратитесь к настоящему сервису сотрудников из переназначенного устройства:
python3 /opt/labex/lan-groups/checks.py request ticket
Повторите два исходных удалённых запроса:
python3 /opt/labex/lan-groups/checks.py request visitor
python3 /opt/labex/lan-groups/checks.py request staff
Снова захватите обе группы:
python3 /opt/labex/lan-groups/checks.py broadcast visitor
python3 /opt/labex/lan-groups/checks.py broadcast staff
Теперь ticket получает широковещание сотрудников и ноль от посетителей. Должны оставаться видимыми обе тегированные копии канала и все устройства той же группы. Остановленный сервис не проходит положительные бизнес-проверки, а разные подсети не скрывают утечку ARP.
Откройте LAN Groups, обновите и запросите сервис на каждой карточке, включая обе эталонные и ticket. Прочитайте ресурсы полностью. Откройте текущие членства и сравните оба конца и ticket с планом. Если изменили другой порт доступа, восстановите только его исходное членство по плану изученным удалением/добавлением; не сбрасывайте VM и не удаляйте мост.
Оценивание читает конфигурацию и отправляет ограниченные пробы чтения без исправлений. Обучение соседей, соответствий MAC-порт в FDB (Forwarding Database) и обычные журналы доступа могут естественно меняться. Это временные проводные группы одной учебной инстанции с общим ядром, без маршрутизации между VLAN и сохранения после перезагрузки.
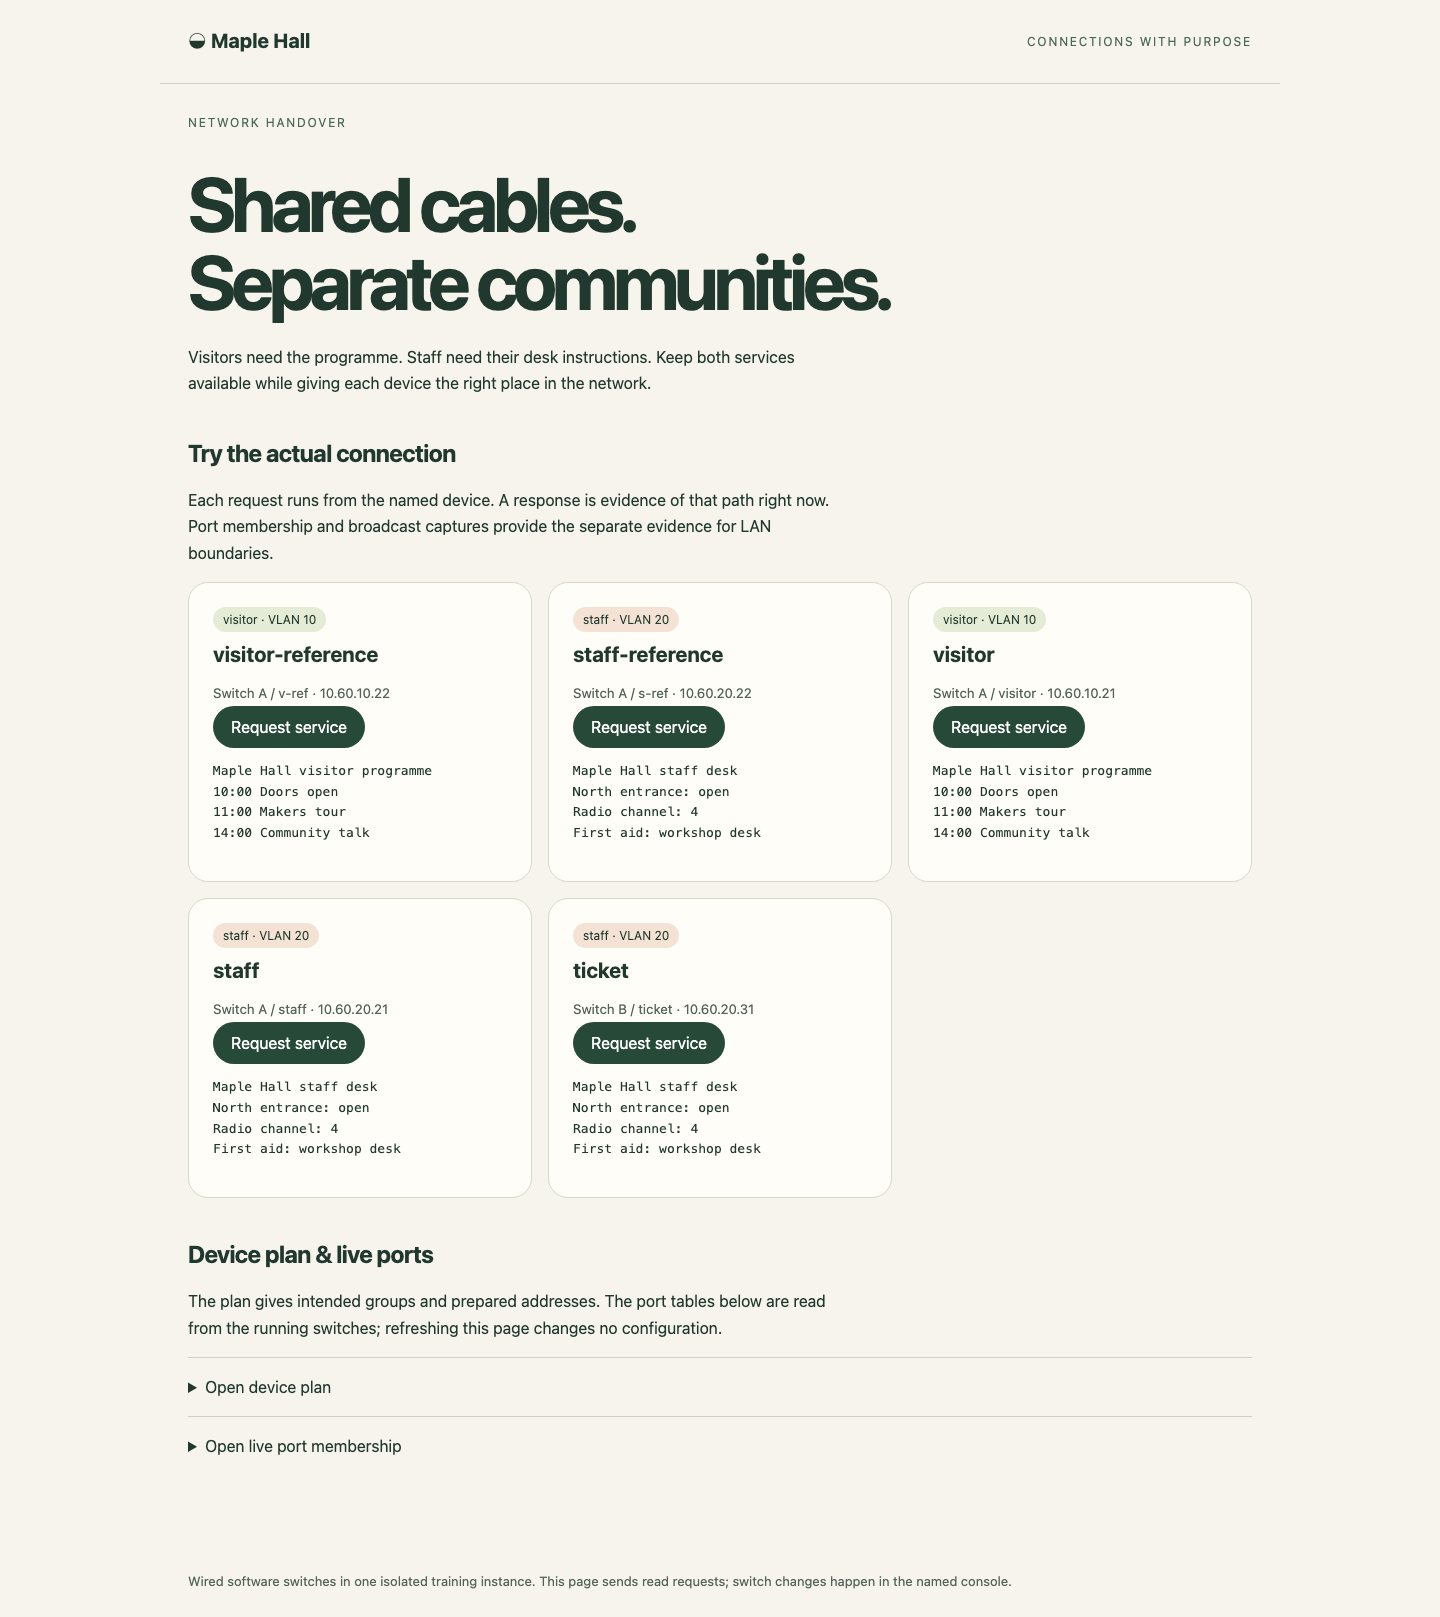
Прочитайте полный ответ под каждой кнопкой. Метки групп описывают план; успешные запросы и текущие таблицы показывают реальный результат.
Резюме
Вы отличили локальный успех от полного пути между коммутаторами, разрешили обе тегированные VLAN на обоих концах и исправили переназначенный порт. Настоящие захваты 802.1Q, нетегированные захваты на устройствах, полные ответы и сохранённые эталоны подтверждают результат. Самостоятельное задание меняет ID VLAN и объединяет те же операции.


