



Introdução
O Maple Hall compartilha cabos entre dispositivos de visitantes e equipamentos dos funcionários. Visitantes leem a programação; funcionários consultam as instruções do posto. Você colocará dois dispositivos novos nos grupos de rede local (LAN) cabeada previstos, preservando as referências que já funcionam.
Você precisa de noções de terminal, caminhos, troca de abas, interfaces, endereços MAC, IPv4 e comunicação na mesma sub-rede. Os comandos de LAN virtual (VLAN) são apresentados aqui. Uma instância Linux contém namespaces de rede isolados que atuam como switches de software e dispositivos finais; compartilham um kernel e não são VMs independentes. É uma segmentação cabeada temporária, sem Wi-Fi, roteamento entre VLANs ou garantia completa de segurança.
O console Switch A altera apenas suas portas preparadas. Client Checks envia solicitações reais e broadcasts ARP limitados. LAN Groups exibe o plano e as associações atuais e oferece solicitações reais dos clientes. Não altere endereços IP, serviços, firewalls, bridges ou a rede da plataforma. Os 40 minutos são uma estimativa do autor que inclui leitura e erros comuns.
Coloque os novos dispositivos em seus grupos LAN
Nesta etapa, você usará o exemplo funcional e depois atribuirá as novas portas aos grupos previstos. Abra LAN Groups e depois Open device plan. Visitantes usam VLAN 10; funcionários, VLAN 20. LAN significa Local Area Network, rede local. Uma VLAN (Virtual LAN) é uma LAN lógica dentro de equipamentos de comutação compartilhados. Seus quadros de broadcast permanecem no grupo.
Selecione Request service em visitor-reference. Leia a programação inteira, incluindo Community talk. O dispositivo protegido staff-reference deve retornar as instruções com Radio channel: 4. São solicitações HTTP reais feitas pelos clientes nomeados. Os novos visitor e staff ainda não estão prontos; espera-se que suas solicitações atinjam o tempo limite.
Mude para Switch A. O console começa em /home/labex/project/lan-groups; os comandos dessa aba atuam no switch do curso, não na rede da plataforma. cat lê a tabela fornecida. bridge vlan show consulta as associações VLAN sem modificá-las:
cat ports.tsv
bridge vlan show
Relacione cada dispositivo à porta. v-local e s-local levam aos servidores; v-ref e s-ref, aos clientes de referência funcionais. Preserve essas quatro portas. As novas portas visitor e staff pertencem inicialmente à VLAN 1, um grupo padrão deixado incompleto de propósito.
Mude para Client Checks. Esse console observa os dispositivos identificados e não altera suas configurações. A ação request do auxiliar Python preparado envia uma solicitação real a partir do namespace indicado. local seleciona o servidor do grupo no mesmo switch:
python3 /opt/labex/lan-groups/checks.py request visitor-reference local
Observe agora um broadcast real. ARP (Address Resolution Protocol, protocolo de resolução de endereços) pergunta qual endereço MAC possui um endereço IPv4. A solicitação usa o destino Ethernet ff:ff:ff:ff:ff:ff, que significa broadcast. O auxiliar broadcast inicia capturas limitadas antes de enviar duas solicitações ARP verdadeiras a um endereço não utilizado do curso. Não altera endereços nem depende do cache de vizinhos existente:
python3 /opt/labex/lan-groups/checks.py broadcast visitor-reference
Leia as linhas reais do tcpdump. visitor-local recebe solicitações correspondentes; staff-local e staff-reference mostram zero. A porta de visitantes ainda não configurada também não recebe esse broadcast de referência. MAC identifica os pontos finais dos quadros; IP identifica destinos da camada de rede. Sub-redes IP diferentes, sozinhas, não provam que um broadcast permaneceu em sua VLAN.
Um contador zero isolado é inconclusivo: a captura positiva no mesmo grupo comprova que o quadro foi enviado e capturado. Se todos forem zero, repita uma vez e examine a solicitação de referência antes de alterar algo. Não desligue um serviço para fazer um teste negativo parecer bem-sucedido.
Atribua as portas de acesso
Agora você ajustará as duas portas novas aos grupos previstos. Comece em Switch A. Uma porta de acesso conecta um dispositivo comum que envia quadros sem tags VLAN. Seu PVID (Port VLAN ID, identificador VLAN da porta) classifica esses quadros de entrada em uma VLAN. untagged remove a tag VLAN dos quadros enviados ao dispositivo. São duas direções da mesma relação de porta.
bridge vlan del remove a associação indicada; add instala uma. dev nomeia a porta e vid fornece o ID VLAN. Remova apenas a antiga VLAN 1 de visitor e adicione sua associação prevista de visitantes:
bridge vlan del dev visitor vid 1
bridge vlan add dev visitor vid 10 pvid untagged
Aplique o plano dos funcionários à outra porta nova:
bridge vlan del dev staff vid 1
bridge vlan add dev staff vid 20 pvid untagged
Alterações bem-sucedidas normalmente não imprimem nada. Leia a tabela efetiva:
bridge vlan show
A linha visitor deve mostrar 10 PVID Egress Untagged; staff deve mostrar 20 PVID Egress Untagged. As quatro portas protegidas mantêm as linhas originais. Não é preciso alterar endereços: visitante já possui 10.60.10.21/24 e funcionário 10.60.20.21/24.
Se digitar uma porta incorreta, o erro indicará um dispositivo ausente. Releia ports.tsv e tente na porta prevista. Se adicionou uma VLAN errada, use a forma ensinada del dev ... vid ... para remover somente essa linha, depois adicione a linha correta acima. Repetir uma exclusão já concluída pode informar que a entrada não existe; leia a tabela antes de repetir. Nunca esvazie todas as associações nem apague a bridge.
Verifique ambos os grupos e o limite de broadcast
Nesta etapa, você demonstrará serviços úteis e domínios de broadcast separados ao mesmo tempo. Mude para Client Checks e envie as duas solicitações locais reais:
python3 /opt/labex/lan-groups/checks.py request visitor local
python3 /opt/labex/lan-groups/checks.py request staff local
Leia as quatro linhas da programação e as quatro de instruções. Um erro de conexão significa que não existe caminho utilizável ou serviço escutando; não comprova isolamento. Os caminhos positivos bem-sucedidos mostram que ambos os grupos continuam funcionando.
Capture separadamente os broadcasts de visitantes e funcionários:
python3 /opt/labex/lan-groups/checks.py broadcast visitor
python3 /opt/labex/lan-groups/checks.py broadcast staff
Para cada emissor, o servidor e o cliente de referência de seu grupo recebem solicitações reais, enquanto todos os dispositivos do outro grupo recebem zero quadros correspondentes. As capturas nos dispositivos contêm ARP sem 802.1Q; a porta de acesso entrega Ethernet sem tags. Não se espera resposta do endereço de destino propositalmente livre.
Volte a LAN Groups, recarregue e selecione Request service nos dois clientes novos e nas duas referências. Cada um deve retornar o recurso completo de seu grupo. Abra as associações atuais e compare com o plano. Se um grupo estiver errado, volte a Switch A e corrija somente essa porta com o padrão anterior de remoção/adição. Repita as duas solicitações e capturas.
A verificação final lê associações nativas e executa sondas limitadas. Nunca altera VLANs nem repara caminhos. O tráfego pode atualizar naturalmente vizinhos e a FDB (Forwarding Database), tabela aprendida de MAC para portas, e adicionar logs HTTP comuns; não modifica sua configuração de portas.
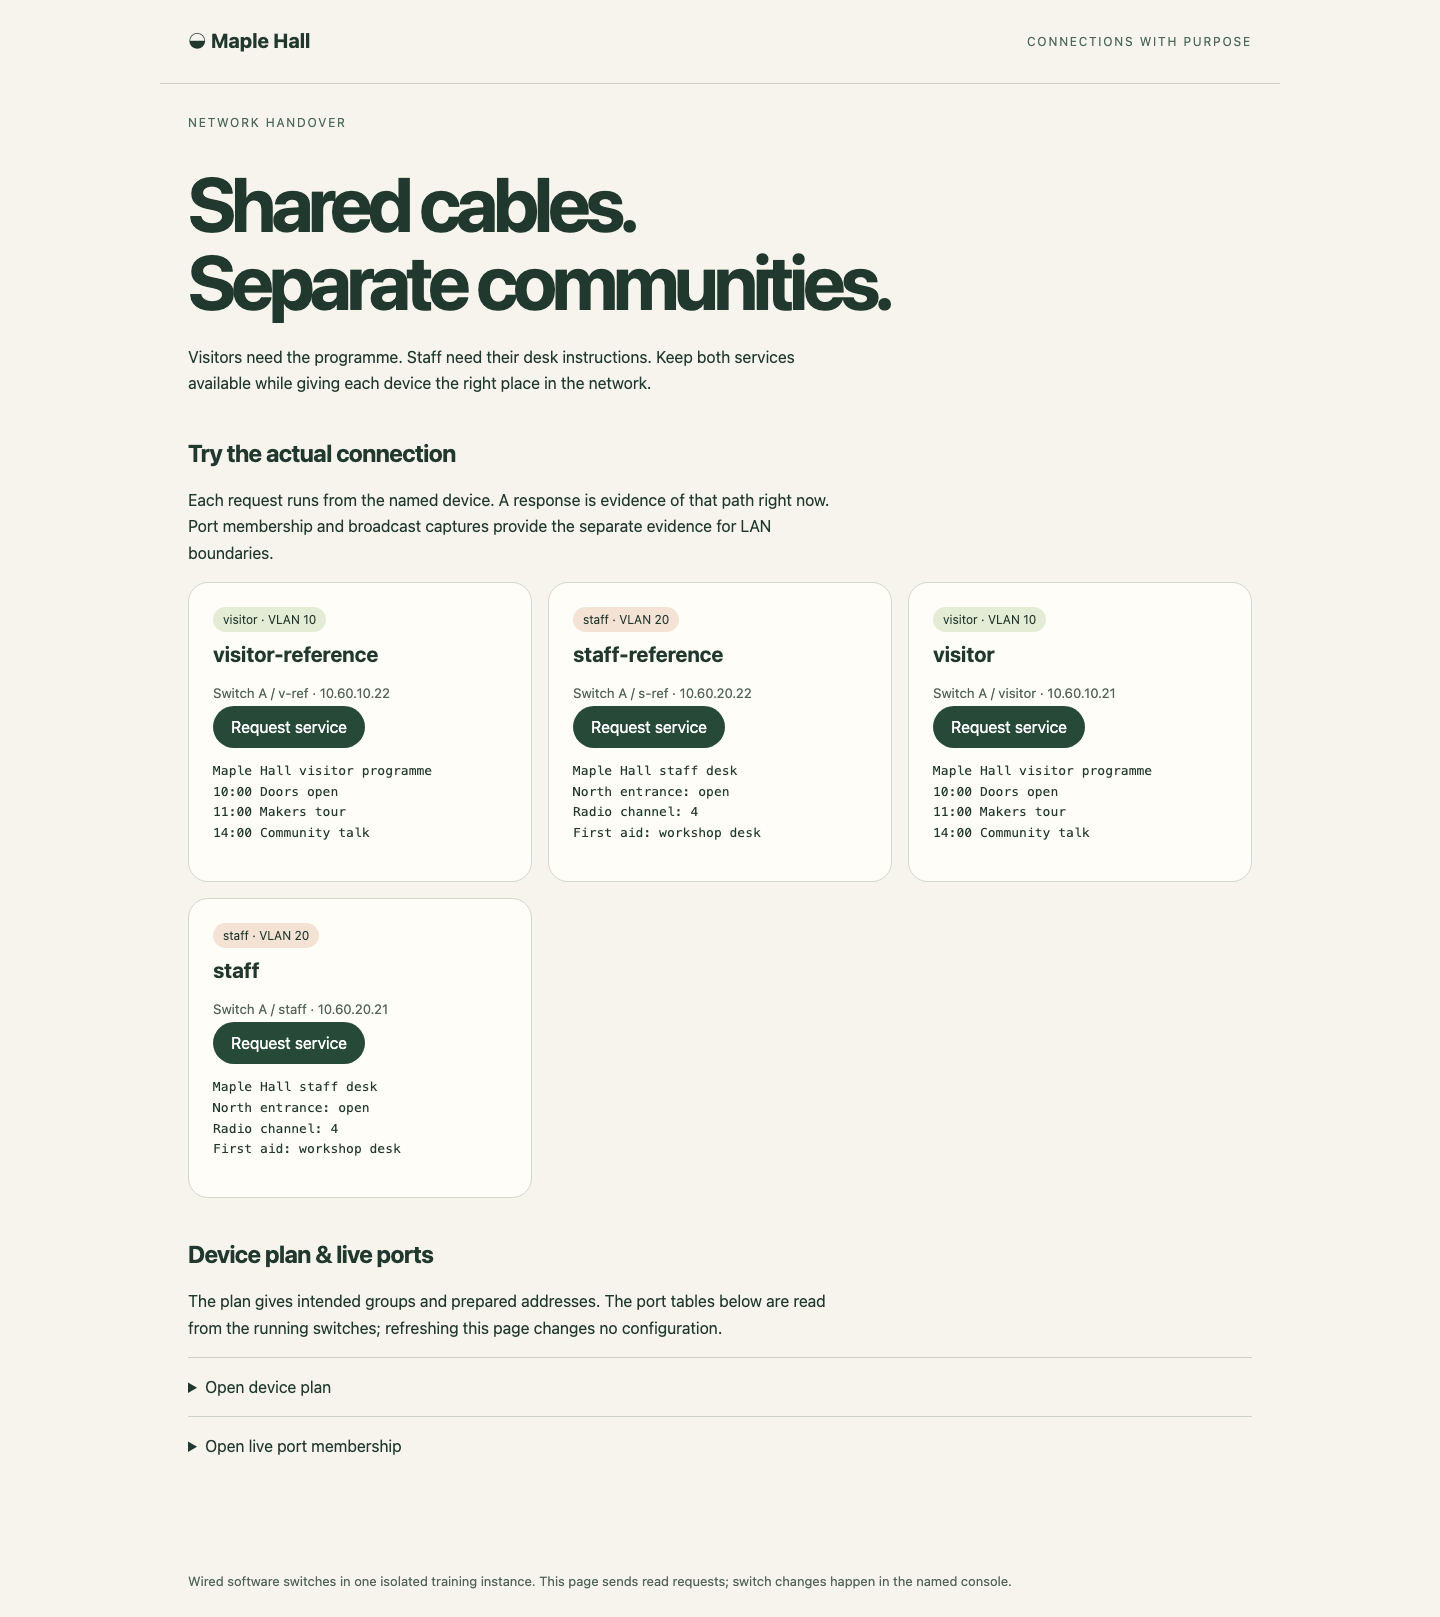
Leia a resposta completa sob cada botão. Os rótulos descrevem o plano; as solicitações bem-sucedidas e as tabelas atuais mostram o resultado real.
Resumo
Você usou uma referência funcional, atribuiu PVID de acesso e saída sem tags e manteve ambos os grupos de serviços utilizáveis. A entrega ARP real ao mesmo grupo e a ausência de cópias no outro estabelecem o limite de broadcast. Esse resultado temporário com um switch ainda não demonstra um enlace marcado; o próximo laboratório prepara uma cena independente com dois switches.


