Introdução
A Lumen Hire está preparando quatro monitores para uma exposição. Os serviços de manutenção funcionam, mas alguns ainda aceitam acessos de fábrica. Encontre todos os dispositivos afetados sem mudar a configuração e colete os arquivos corretos de entrega.
Use Equipment Desk para o inventário e seus arquivos salvos, e Workstation para comandos. São serviços HTTP locais independentes em um contêiner de treinamento, não dispositivos físicos. Só são necessários comandos básicos, reconhecimento de caminhos e troca de abas; o Hydra está pronto. Teste apenas os quatro endpoints atribuídos e os pares completos fornecidos. Todas as identidades e senhas são sintéticas.
Relacionar o endpoint ao dispositivo
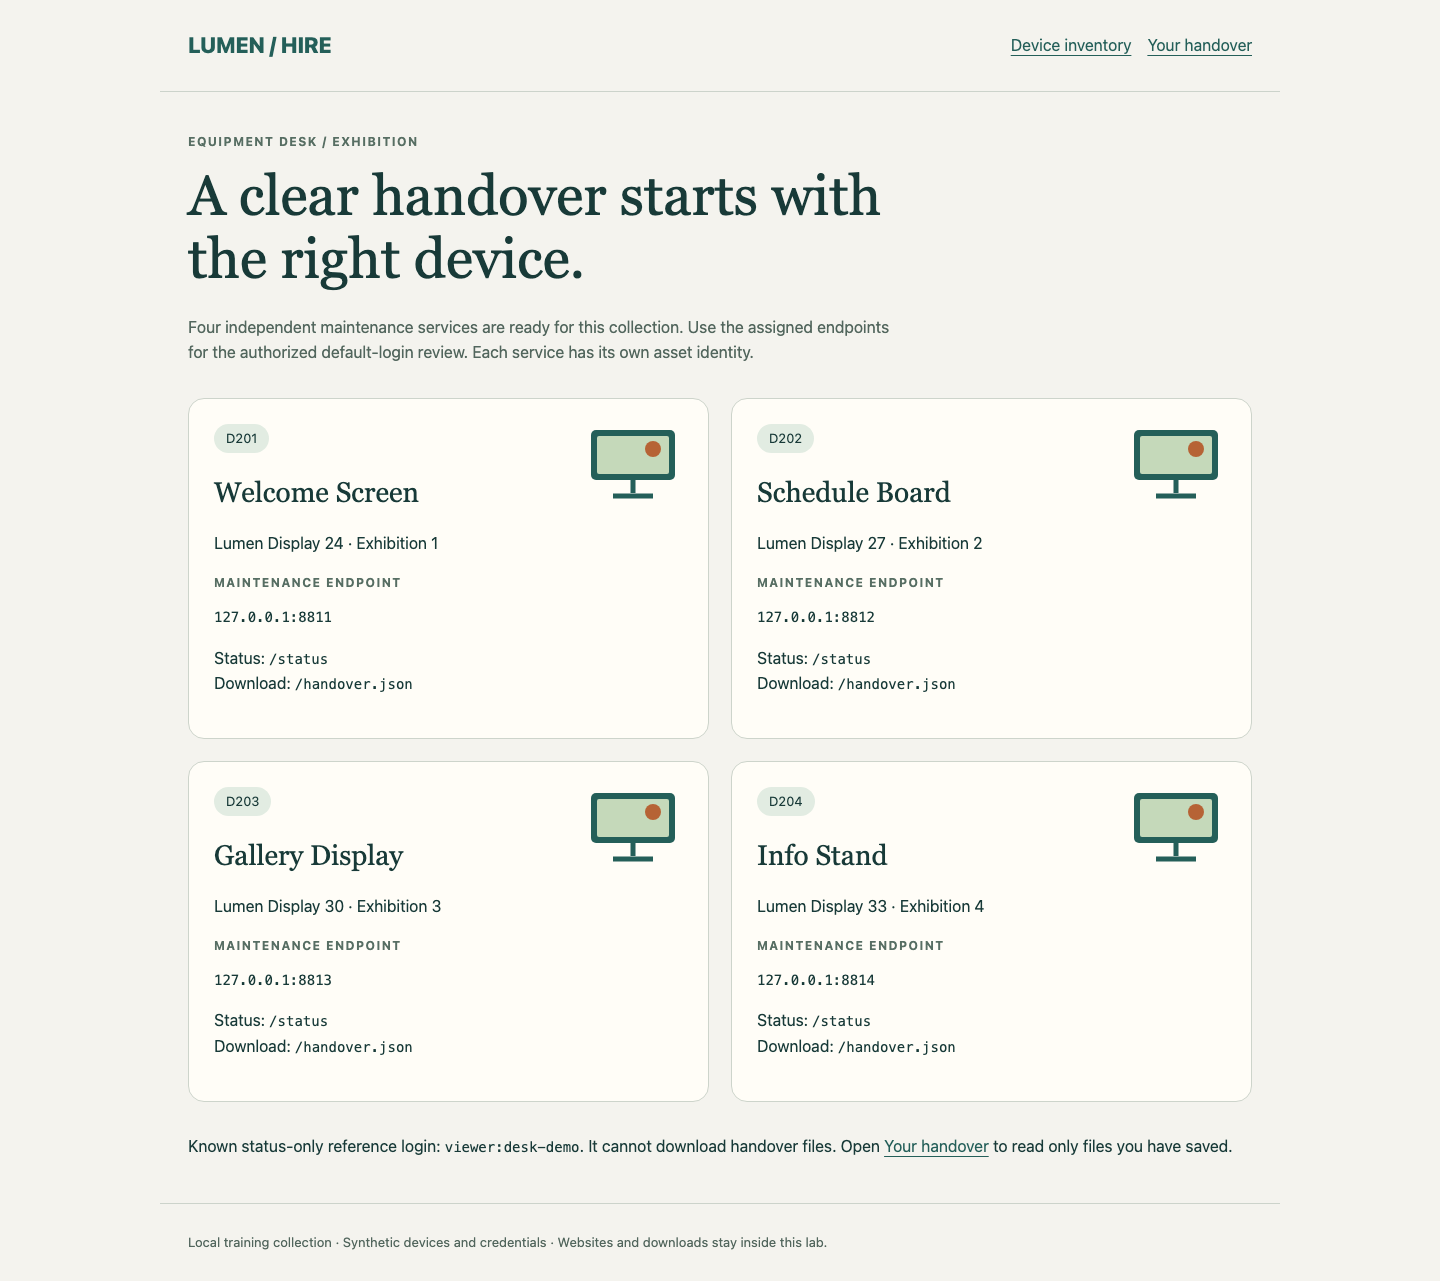
Nesta etapa, você lerá um dispositivo funcionando antes de iniciar a auditoria. Comece em Equipment Desk. Cada cartão identifica um ativo e seu endpoint de manutenção. Um endpoint reúne endereço e porta; aqui, portas diferentes chegam a serviços diferentes.
Mude para Workstation, inicialmente em /home/labex/project/device-audit. cat exibe um arquivo:
cat inventory.tsv
O inventário separado por tabulações lista quatro IDs e endpoints. Preserve o original. 127.0.0.1 é o contêiner do laboratório, não seu computador. Os quatro serviços oferecem /status e /handover.json.
curl faz uma requisição HTTP. -i inclui os cabeçalhos de resposta. Solicite o primeiro dispositivo sem credenciais:
curl -i http://127.0.0.1:8811/status
Espere 401 Unauthorized e o desafio Basic de WWW-Authenticate. É uma recusa de autenticação, não uma falha de conexão. HTTP Basic envia um par de usuário e senha sem criptografia em HTTP simples. Este enlace local de treinamento não representa transporte seguro pela Internet.
O acesso conhecido viewer:desk-demo só pode ler o estado. -u fornece o par e -o salva o corpo da resposta:
curl -u viewer:desk-demo -o reference.json http://127.0.0.1:8811/status
cat reference.json
Espere o ativo D201, o modelo e a nota de embalagem. Essa referência funcional não é um acesso de fábrica descoberto. O visualizador não pode baixar arquivos de entrega. Um erro de conexão indica endereço ou porta incorretos: compare com inventory.tsv, corrija a digitação e repita a requisição.
Concluir a auditoria de acessos de fábrica
Nesta etapa, você testará todo o lote mantendo as credenciais em pares. Continue em Workstation e leia a referência sintética:
cat factory-logins.txt
Cada linha username:password é um par permitido. Separar usuários e senhas em listas criaria combinações extras fora desta tarefa. Escreva os três pares em pairs.txt. O here-document entre aspas mantém o texto literal; > substitui o arquivo, e o último PAIRS deve ficar sozinho na linha:
cat > pairs.txt <<'PAIRS'
admin:factory-one
operator:factory-two
service:factory-three
PAIRS
Escreva cada endpoint atribuído uma vez, um por linha:
cat > targets.txt <<'TARGETS'
127.0.0.1:8811
127.0.0.1:8812
127.0.0.1:8813
127.0.0.1:8814
TARGETS
Hydra tenta autenticar em um serviço de rede. -C lê pares completos; -M lê endpoints. http-get escolhe HTTP Basic, e -m /status fornece o caminho. -t 1 limita cada alvo a uma tarefa e -T 1 limita toda a execução a uma tarefa, facilitando acompanhar esta pequena auditoria. Esta execução não usa parada antecipada. -f minúsculo pode parar um alvo após o primeiro par válido, mas os demais ainda precisam ser testados. -F maiúsculo para o lote inteiro após qualquer sucesso e pode deixar dispositivos sem teste.
-o salva descobertas e -b json escolhe JSON, um formato estruturado de dados. -I começa uma execução nova sem restaurar uma interrompida. Execute:
hydra -I -C pairs.txt -M targets.txt -t 1 -T 1 -o findings.json -b json -m /status http-get
cat findings.json
Espere três entradas em results, cada uma com porta, usuário e senha, e quantityfound igual a 3. O JSON success: true indica que a ferramenta terminou sem erros de execução, não que todos os dispositivos aceitaram uma senha. O quarto não tem descoberta neste conjunto. É uma conclusão limitada, não prova de uma senha forte.
Erro de conexão não é resultado negativo. Compare targets.txt com o inventário original e corrija. Se precisar repetir, remova primeiro a saída antiga com rm findings.json para não misturar JSON de execuções diferentes. rm apaga somente o resultado nomeado; não remova as fontes. Preserve os pares completos e não altere senhas ou serviços para passar.
Coletar os arquivos de entrega correspondentes
Nesta etapa, você usará cada par descoberto no dispositivo real e salvará o arquivo completo de entrega. Continue em Workstation. mkdir -p cria o diretório se necessário sem apagar conteúdo existente:
mkdir -p handover
Use as três correspondências de porta e acesso em findings.json. curl -f termina com erro em recusas HTTP em vez de salvar uma página de erro como download bem-sucedido:
curl -f -u admin:factory-one -o handover/asset-D201.json http://127.0.0.1:8811/handover.json
curl -f -u operator:factory-two -o handover/asset-D202.json http://127.0.0.1:8812/handover.json
curl -f -u service:factory-three -o handover/asset-D203.json http://127.0.0.1:8813/handover.json
cat handover/asset-D202.json
Confira ID, localização, orientação e nota de embalagem. Nomes ou contagens iguais não provam que dispositivos diferentes forneceram o conteúdo correto. Se uma transferência for recusada, compare porta e par com a descoberta nativa, corrija o comando e baixe novamente.
Em Equipment Desk, selecione Your handover e leia os três arquivos salvos. Use Download saved file em D202 e abra o JSON baixado. O leitor usa somente os arquivos locais: não busca nem repara nada. D204 deve mostrar No saved file. A ausência por si só não é um parecer: a conclusão negativa depende de testar todo o conjunto de candidatos.
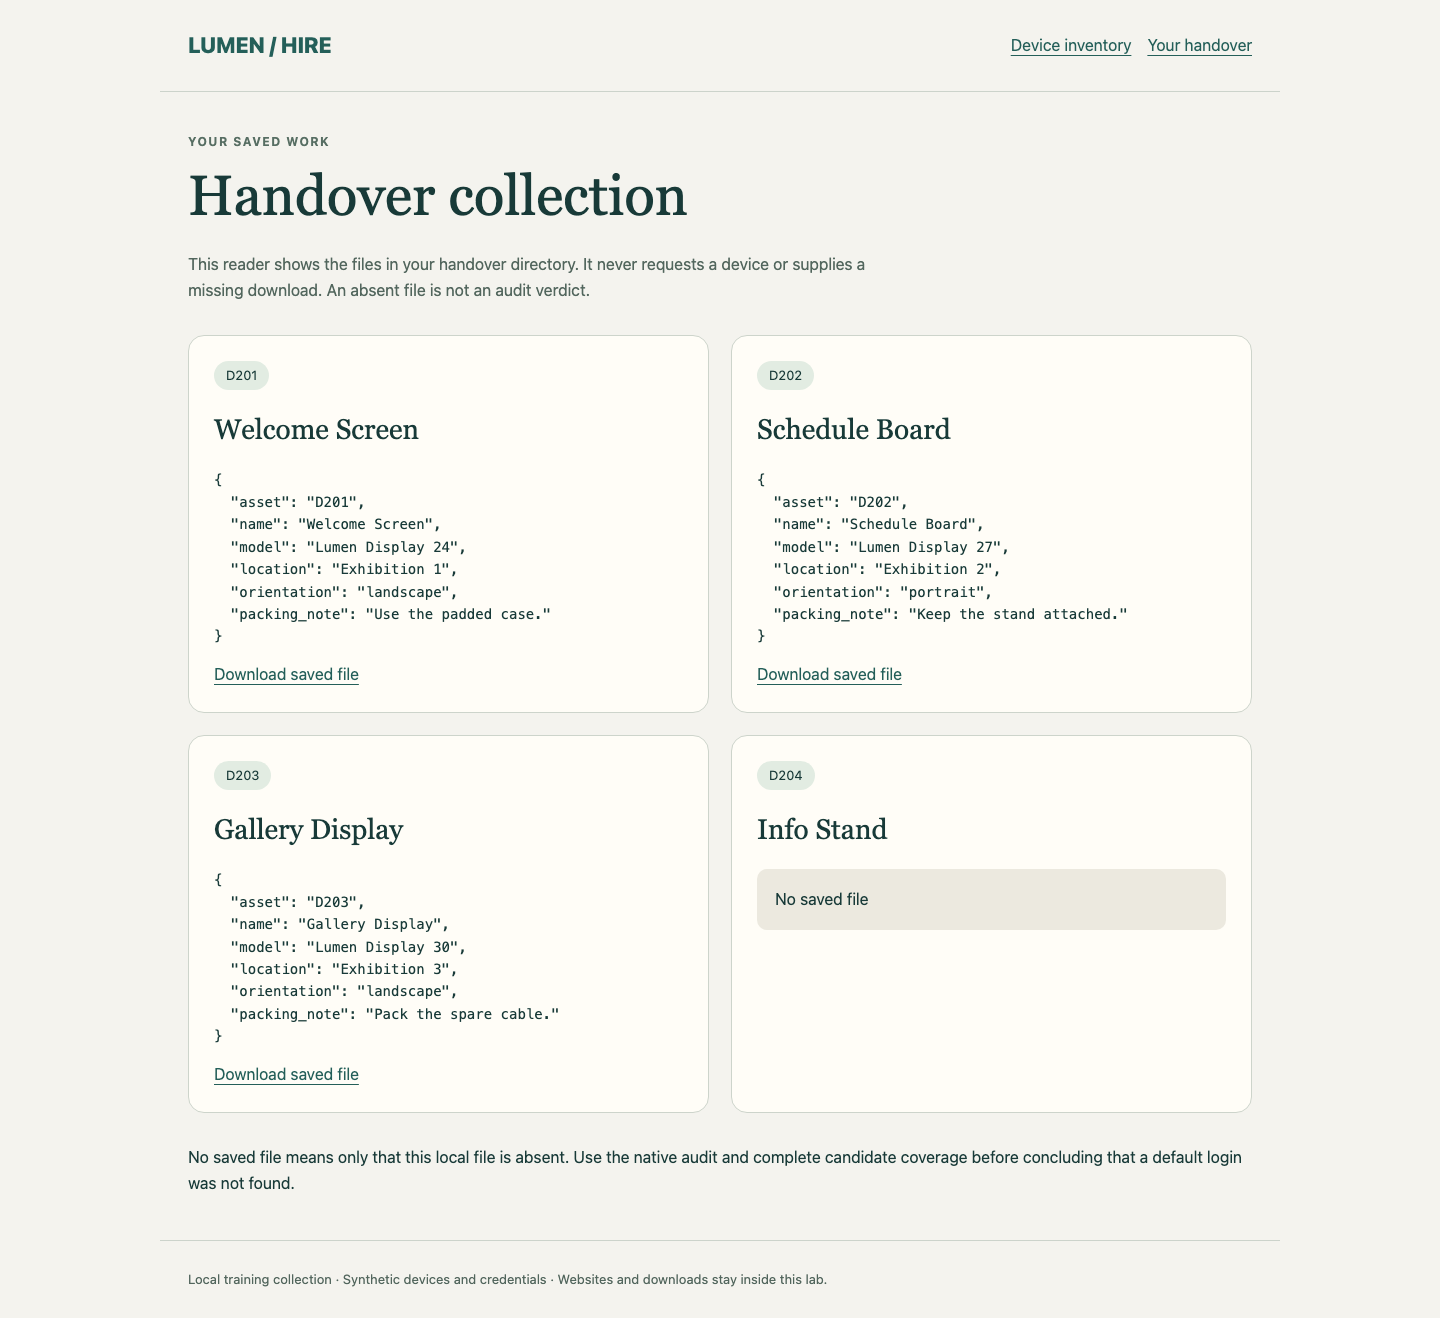
Mantenha os três originais em handover, o findings.json nativo, as duas listas e a referência. Preserve os quatro serviços, o inventário e os arquivos originais de referência. Isso conclui uma auditoria delimitada de acessos padrão, não uma avaliação completa de segurança.
Resumo
Você relacionou identidades e endpoints, preservou os pares de fábrica, concluiu uma auditoria Hydra de vários alvos e baixou independentemente os arquivos corretos. Distinguiu resultados negativos limitados, falhas de conexão e dispositivos não testados, mantendo o serviço normal.