Introdução
Sua equipe quer alterar um armazenamento de relatórios, mas quem revisa precisa saber exatamente qual configuração e ambiente um plano representa. Um nome de arquivo como latest.tfplan não estabelece essa relação.
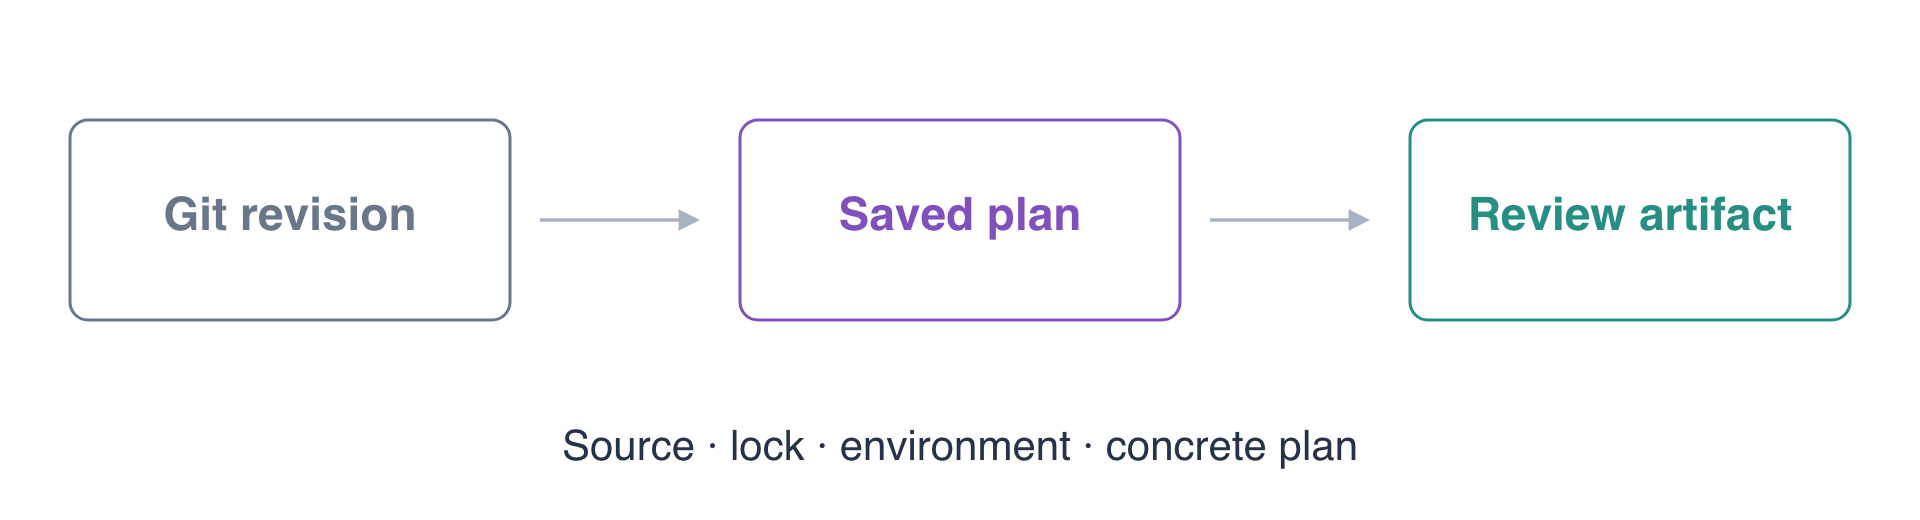
Você fará commit de uma pequena alteração de relatório, gerará um plano concreto salvo e inspecionará suas alterações legíveis, suas alterações em JSON e as impressões digitais do contexto. O executor fornecido executa as verificações de qualidade obrigatórias que você já praticou e exporta a revisão selecionada do Git para um diretório separado de artefatos. Este laboratório termina antes da aprovação da revisão ou da aplicação.
Você deve compreender o estado do Terraform e o isolamento de ambientes, contratos de módulos, conceitos básicos de commits/diffs do Git e as verificações de qualidade obrigatórias das entregas anteriores. Cada laboratório começa de forma independente; os dois armazenamentos de relatórios existentes aqui não vêm de um laboratório anterior.
Relação com certificações
| Certificação | Tarefa do exame | Prática |
|---|---|---|
| DevOps Engineer – Professional (DOP-C02) | Tarefa 1.3 | Conhecimentos básicos de geração e rastreabilidade de artefatos por meio de um plano local concreto. Não se afirma integração com um repositório de artefatos ou serviço de build da AWS. |
Faça commit da proposta de release
Nesta etapa, você fará uma pequena alteração de configuração e selecionará sua revisão exata do Git. Um plano salvo deve descrever um retrato do código-fonte registrado em commit, em vez das edições que por acaso estiverem no diretório de trabalho mais tarde.
Entre no repositório preparado e carregue suas ferramentas.
cd /home/labex/project/report-release
source environment.sh
Leia a interface fornecida, as entradas de release e as etapas de qualidade.
cat variables.tf main.tf outputs.tf release.auto.tfvars.json pipeline.json
Este módulo gerencia um bucket e report.txt em cada ambiente. preview e review usam arquivos de estado separados e buckets existentes distintos, delivery-release-preview e delivery-release-review. Ambos contêm atualmente release one report. O objeto separado delivery-release-neighbor/keep.txt contém dados não relacionados que devem ser preservados.
release.auto.tfvars.json fornece o rótulo de release e o texto do relatório. O Terraform carrega esse arquivo de variáveis na configuração selecionada. pipeline.json mantém a formatação, a validação estrutural e os testes de módulos em modo de planejamento; o executor fornecido então gera o plano salvo. Preserve o módulo, o provedor, o arquivo de bloqueio de dependências, os testes, o script de ambiente e o executor fornecidos. O arquivo de entradas de release é sua alteração de configuração neste laboratório.
Escreva a release proposta. O escape \n do JSON representa uma quebra de linha no relatório; o here-document com delimitador entre aspas preserva esse escape ao gravar o arquivo.
cat > release.auto.tfvars.json <<'EOF'
{
  "release": "release-two",
  "report": "release two report\n"
}
EOF
Inspecione a alteração antes de registrá-la. git diff -- compara este arquivo com a versão atual registrada em commit.
git diff -- release.auto.tfvars.json
O diff deve substituir apenas o rótulo de release e o conteúdo do relatório. Adicione esse arquivo específico à área de preparação.
git add release.auto.tfvars.json
Crie o retrato do código-fonte para esta proposta.
git commit -m 'Propose release-two report'
Registre seu identificador completo de commit separadamente. git rev-parse HEAD resolve o commit atual, e > grava o resultado em um arquivo. Este arquivo de seleção não faz parte da configuração do Terraform e deve permanecer não rastreado.
git rev-parse HEAD > selected-revision.txt
Leia a revisão selecionada e o status da árvore de trabalho.
cat selected-revision.txt
git status --short
Espere um identificador completo de commit e o arquivo de seleção não rastreado. Registrar a escolha permite que comandos posteriores usem a mesma revisão mesmo que o repositório avance. Um commit anterior válido e explicitamente selecionado é permitido; o executor não exige que todo artefato use o HEAD mais recente.
Gere e inspecione o plano concreto
Nesta etapa, você transformará o código-fonte selecionado em um artefato que pode ser revisado, sem aplicá-lo. Um plano binário salvo contém as ações propostas pelo Terraform; as visualizações legível e JSON facilitam inspecionar essas ações.
Gere um artefato nomeado para preview. $(cat selected-revision.txt) substitui o identificador de commit registrado no argumento. --environment seleciona o estado e o bucket de destino; ele não é inferido do nome do arquivo do artefato.
python3 delivery.py plan report-two --revision "$(cat selected-revision.txt)" --environment preview
O fluxo fornecido exporta esse retrato do Git, inicializa seu provedor com versão fixada usando um arquivo de bloqueio de dependências somente leitura, executa fmt/validate/test e então invoca o planejamento nativo do Terraform com -out e -detailed-exitcode. Espere que todas as verificações de qualidade passem e que o plano apresente duas atualizações: a tag de release e o conteúdo do relatório. Não deve haver adições nem exclusões.
O plano nativo retorna 2 porque há alterações. O comando de entrega que o envolve retorna 0 porque produziu o artefato com sucesso. Um erro do Terraform, por sua vez, faz o job falhar. Os nomes de artefatos são únicos: use um novo nome para uma nova geração, em vez de sobrescrever um plano mais recente de identificação vaga.
Inspecione o artefato pelo ponto de entrada fornecido.
python3 delivery.py inspect report-two
A saída inclui o plano legível do Terraform e o contexto registrado. Confirme que o bucket de destino é delivery-release-preview, a nova release é release-two e o relatório passa a ser release two report. O resumo do plano nativo deve mostrar 0 to add, 2 to change, 0 to destroy. ~ identifica uma atualização no próprio recurso.
Leia o manifesto diretamente.
cat /home/labex/project/.delivery-release/artifacts/report-two/manifest.json
Compare revision com selected-revision.txt e environment com preview. source_sha256 representa a impressão digital do código-fonte rastreado exportado, lock_sha256 identifica seu arquivo exato de bloqueio de dependências, e plan_sha256 identifica o plano binário concreto. As visualizações legível e JSON têm suas próprias impressões digitais. Esses campos descrevem partes diferentes do artefato; um nome de arquivo correspondente, por si só, não pode substituí-los.
Compare as impressões digitais do bloqueio de dependências e do plano usando sha256sum, que calcula SHA-256 a partir dos bytes efetivos dos arquivos.
sha256sum .terraform.lock.hcl /home/labex/project/.delivery-release/artifacts/report-two/release.tfplan
Os dois resumos devem corresponder aos respectivos campos do manifesto. O executor também mantém um registro de geração que persiste entre processos e verifica o plano binário efetivo em relação ao código-fonte e ao ambiente selecionados de forma independente. Editar um manifesto para descrever bytes diferentes não torna esses bytes um artefato válido.
Leia as ações em formato legível por máquina. A ferramenta jq preparada seleciona cada alteração de recurso e imprime seu endereço e sua lista de ações a partir da visualização JSON nativa do Terraform.
jq '.resource_changes[] | {address, actions: .change.actions}' /home/labex/project/.delivery-release/artifacts/report-two/plan.json
Espere aws_s3_bucket.reports e aws_s3_object.report, ambos com ações update. Este JSON é uma visualização do plano salvo legível por máquina; ele não aplica nada por si só. Um plano real pode conter texto de relatórios e valores de entrada de configuração, portanto trate-o como um artefato que contém dados ao compartilhá-lo para revisão.
Confirme que o relatório existente de preview não mudou.
aws s3 cp s3://delivery-release-preview/report.txt -
Ele ainda deve dizer release one report, pois gerar um plano não aplicou o conteúdo proposto. Verifique também o outro ambiente.
aws s3 cp s3://delivery-release-review/report.txt -
Espere o mesmo relatório original. Por fim, leia o vizinho não relacionado.
aws s3 cp s3://delivery-release-neighbor/keep.txt -
Espere preserve release neighbor. Você criou um artefato local, não uma pilha implantada, portanto não há nova infraestrutura para destruir. Preserve esses armazenamentos existentes, seu estado e o artefato para avaliação. Um laboratório posterior apresenta as etapas separadas de revisão e aplicação controlada.
Resumo
Você fez commit de uma proposta de release, selecionou sua revisão exata do Git e gerou um plano concreto salvo após a aprovação das verificações de qualidade. Inspecionou ações em formatos legível e legível por máquina e comparou as impressões digitais do código-fonte, do bloqueio de dependências, do ambiente e do plano, enquanto os dados efetivos dos relatórios e o estado de negócio permaneceram inalterados.
Um artefato é uma proposta específica, não uma aprovação nem uma aplicação. Seu contexto de código-fonte e seus bytes efetivos devem permanecer consistentes quando um fluxo posterior o revisar e consumir. Consulte a documentação oficial de planos salvos e a referência de saída JSON para conhecer os formatos nativos usados aqui.