Introdução
Gere solicitações reais e relacione eventos CloudWatch às respostas HTTP 200 e 404.
Conclua os laboratórios anteriores do portfólio. Este ambiente fornece seus próprios recursos e capacidades anteriores necessárias. Reutilize conhecimentos, não instâncias, arquivos ou credenciais anteriores.
Relação com certificação
| Certificação | Tarefas | Prática |
|---|---|---|
| AWS Certified Cloud Practitioner (CLF-C02) | Task 3.8 | Entender respostas da aplicação com CloudWatch Logs. |
Visão geral
Encontre uma solicitação correta
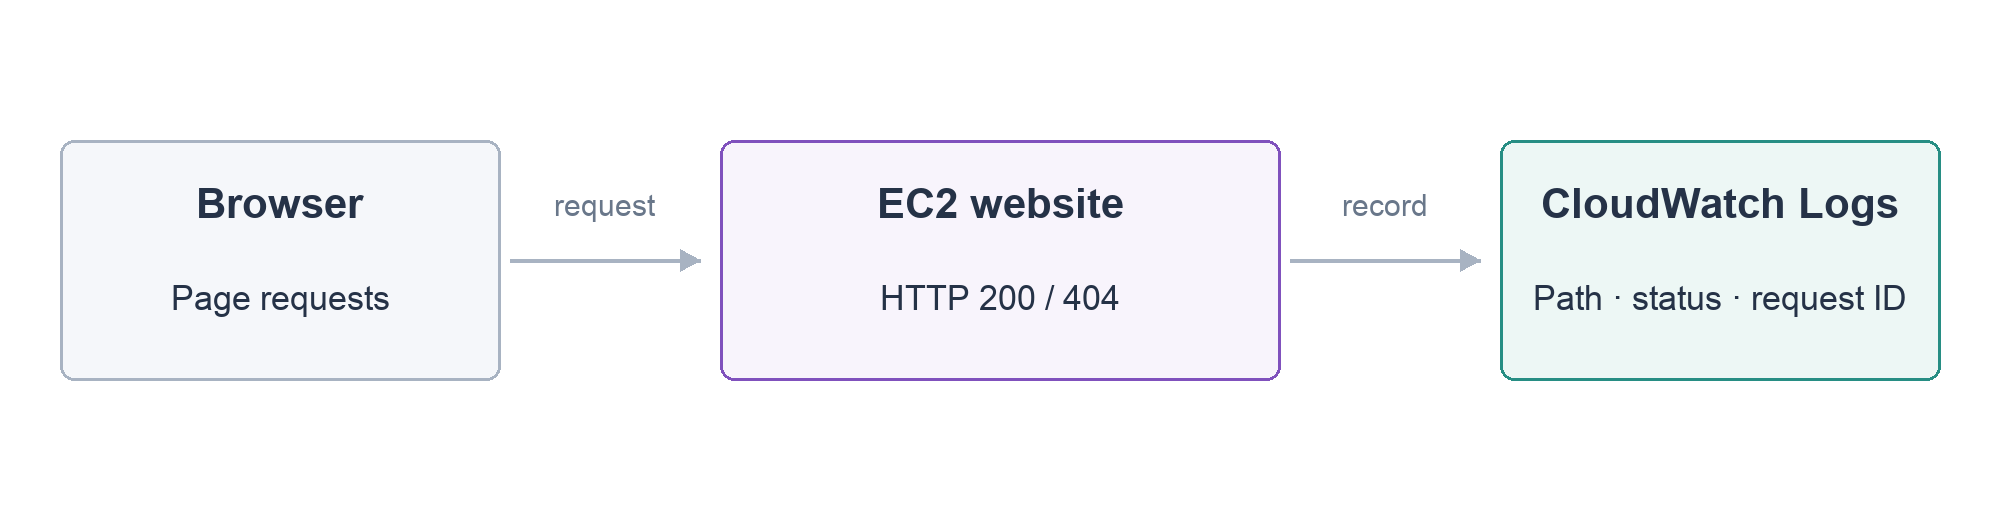
Nesta etapa, você abrirá o portfólio e confirmará Alex Morgan. Um evento registra um acontecimento e hora; log groups agrupam eventos e log streams podem representar instâncias. A integração registra caminho, status e ID, sem credenciais ou cabeçalhos.
Entre no projeto.
cd /home/labex/project
Carregue e mostre LOG_GROUP.
source website.env
echo "$LOG_GROUP"
filter-log-events sem padrão lê os eventos coletados.
aws logs filter-log-events --log-group-name "$LOG_GROUP"
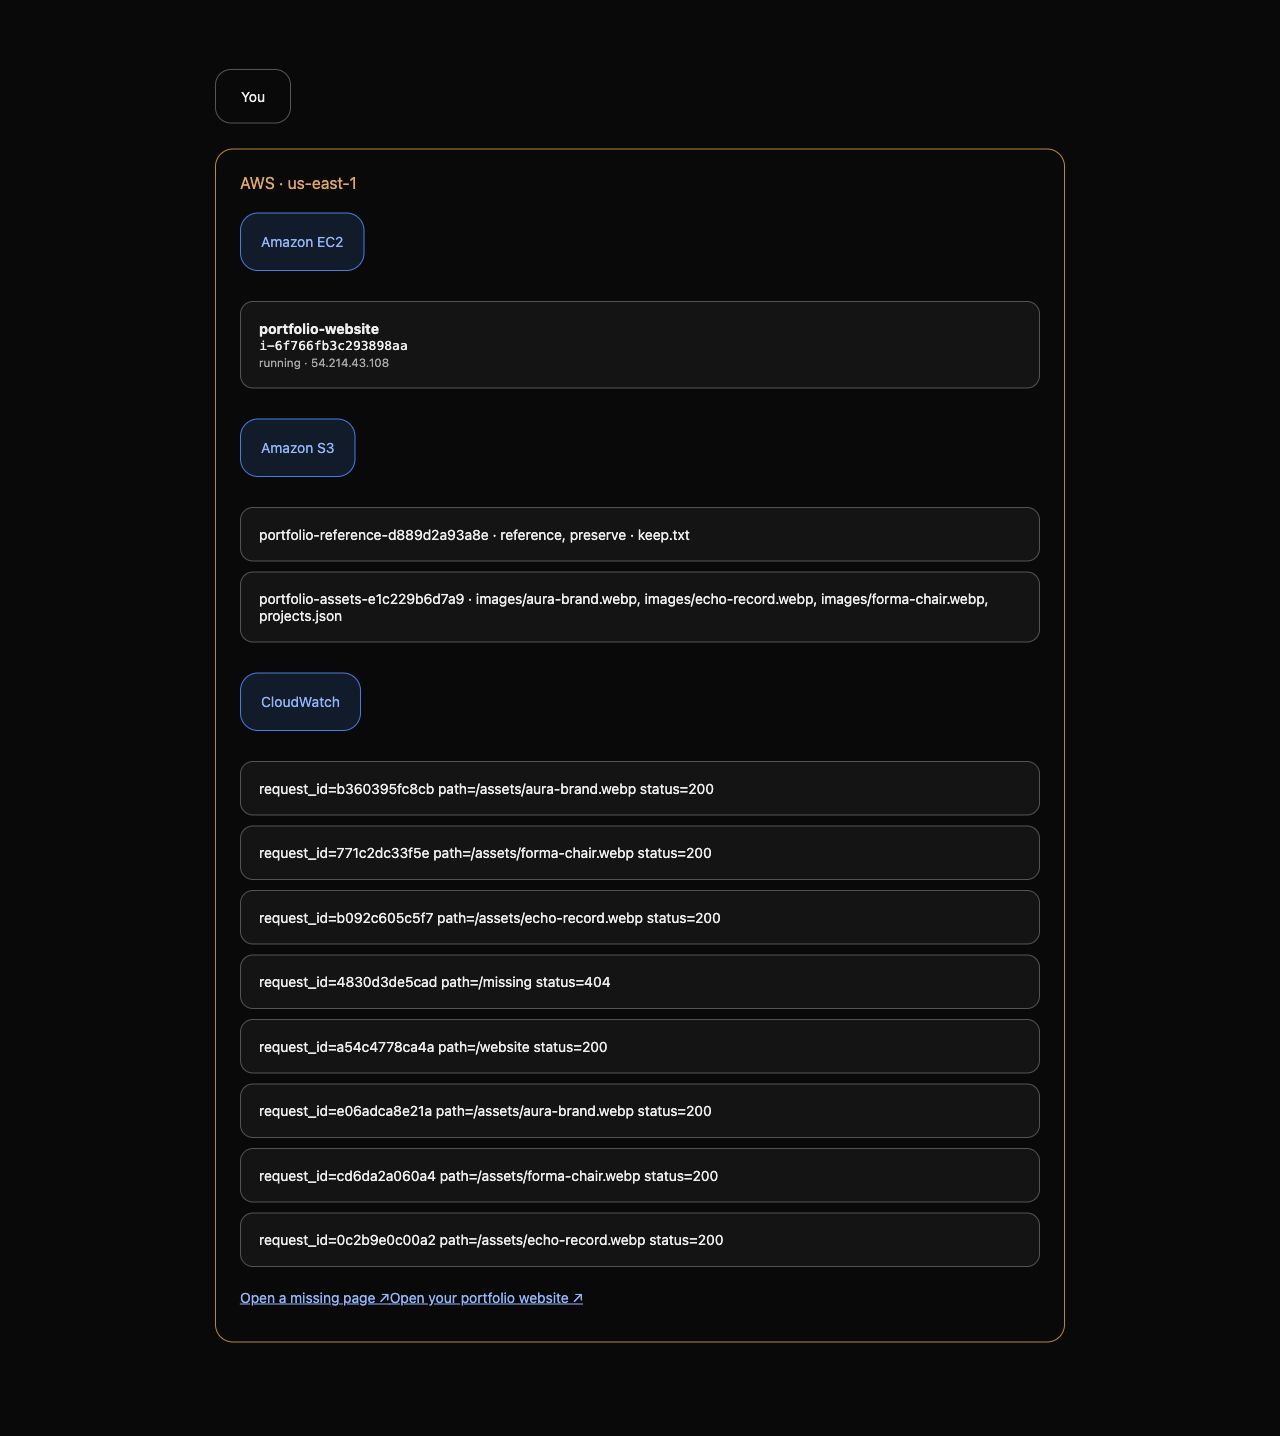
Encontre path=/website status=200. HTTP 200 é sucesso; timestamp é milissegundos desde Unix epoch e request_id identifica o pedido. O navegador também pede /assets/aura-brand.webp. AWS View mostra os mesmos eventos; a verificação prova coleta, não interpretação.
Diagnostique uma página ausente
Nesta etapa, você abrirá Open a missing page. /missing mostra Page not found; 404 indica rota inexistente, não servidor desligado.
Filtre 404 e confirme path=/missing status=404. O padrão é uma frase exata: as aspas simples externas preservam as aspas duplas internas.
aws logs filter-log-events --log-group-name "$LOG_GROUP" --filter-pattern '"status=404"'
Volte ao portfólio, atualize para Alex Morgan e leia todos os eventos.
aws logs filter-log-events --log-group-name "$LOG_GROUP"
Há rota com falha e página principal saudável. Reiniciar não cria a rota. Filtro vazio não prova sucesso: confira link, grupo e solicitação concluída.
Limpe site e logs
Nesta etapa, você removerá servidor e apenas seu grupo após revisar eventos.
Mostre o ID da instância.
echo "$INSTANCE_ID"
Encerre essa instância.
aws ec2 terminate-instances --instance-ids "$INSTANCE_ID"
Espere terminated.
aws ec2 wait instance-terminated --instance-ids "$INSTANCE_ID"
Apague LOG_GROUP, seus streams e eventos.
aws logs delete-log-group --log-group-name "$LOG_GROUP"
Preserve grupo de referência e rede. AWS View deixa de mostrar os eventos do exercício.
Resumo
Você relacionou rotas e eventos reais, distinguiu página ausente de servidor parado e limpou os recursos.
Referências oficiais: CloudWatch Logs concepts, filter pattern syntax.