Introdução
Remova e restaure uma regra EC2, observe conexões reais e preserve a regra SSH.
Conclua os laboratórios anteriores do portfólio. Este ambiente fornece seus próprios recursos e capacidades anteriores necessárias. Reutilize conhecimentos, não instâncias, arquivos ou credenciais anteriores.
Relação com certificação
| Certificação | Tarefas | Prática |
|---|---|---|
| AWS Certified Cloud Practitioner (CLF-C02) | Task 3.5 | Controlar conexões EC2 com um grupo de segurança. |
Visão geral
Observe uma conexão bloqueada
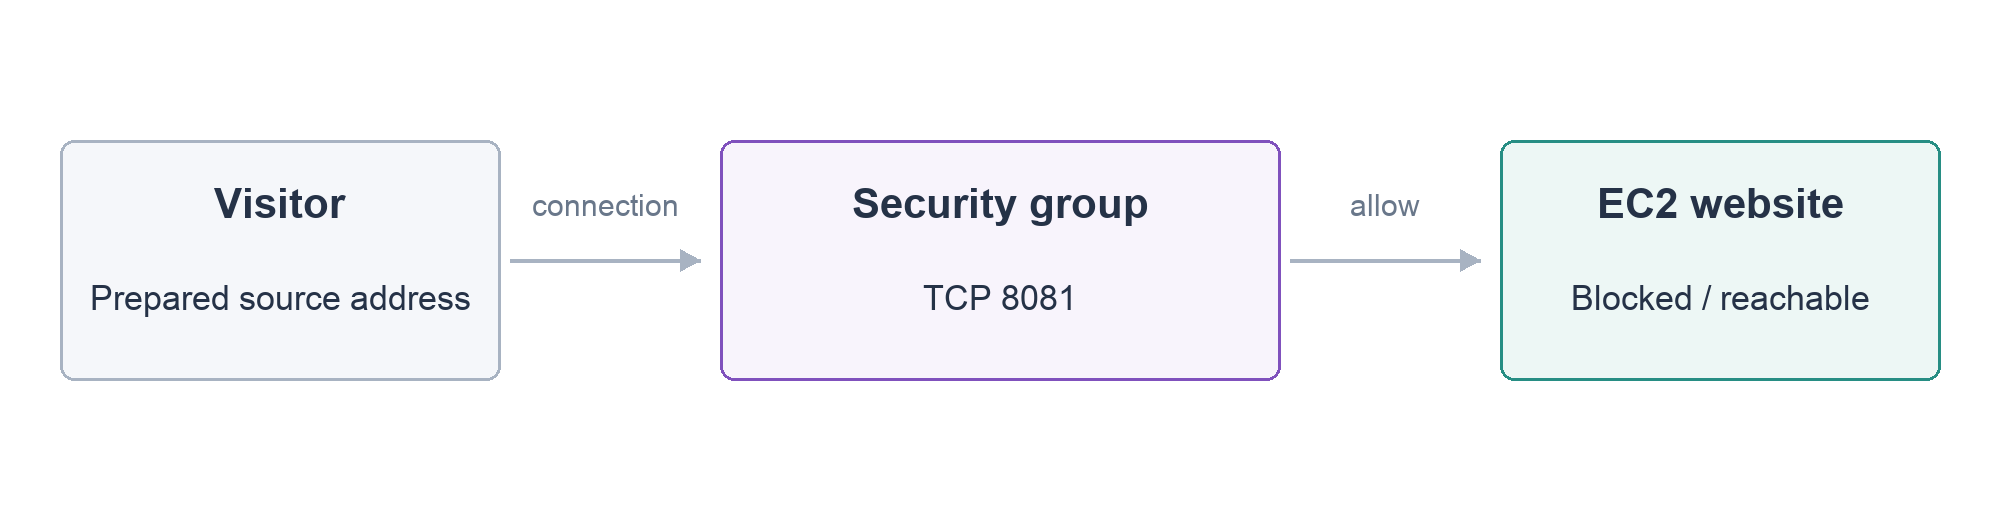
Nesta etapa, você removerá apenas a regra do site e comparará a resposta da página com o estado do servidor.
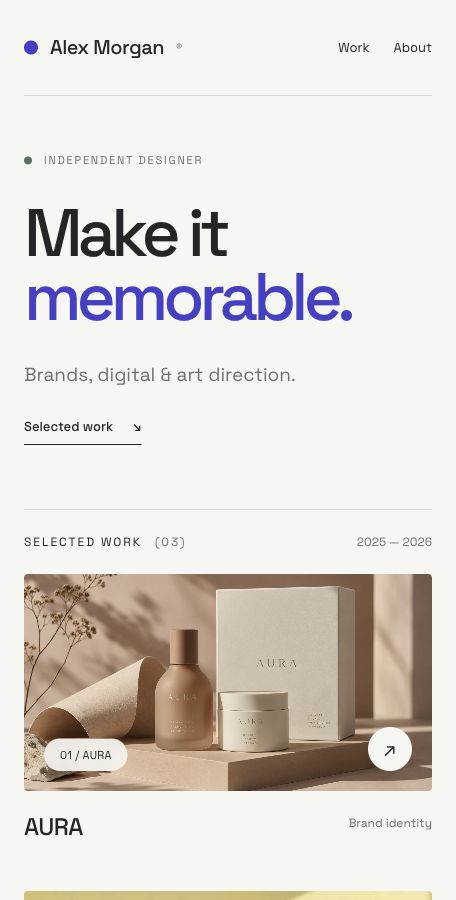
Este laboratório fornece um servidor novo. Abra o portfólio pelo AWS View dele e confirme Alex Morgan antes de alterar algo. Volte a Terminal e entre no projeto:
cd /home/labex/project
Como antes, source carrega os identificadores do servidor atual. Mostre SECURITY_GROUP_ID, o grupo que você alterará:
source website.env
echo "$SECURITY_GROUP_ID"
Um grupo de segurança controla conexões de rede de uma instância. Uma regra de entrada permite conexões que chegam a ela. Uma porta identifica o serviço: SSH usa 22 e este site HTTP usa 8081. Outros sites normalmente usam HTTP 80 ou HTTPS 443; aqui use a porta configurada para esta aplicação.
Leia o grupo antes de alterá-lo:
Como no primeiro laboratório, --query seleciona parte da resposta. Aqui mantém apenas as regras de entrada do primeiro grupo, SecurityGroups[0].IpPermissions, para focar nas duas permissões necessárias.
aws ec2 describe-security-groups \
  --group-ids "$SECURITY_GROUP_ID" \
  --query 'SecurityGroups[0].IpPermissions'
A saída mostra apenas as regras de entrada. FromPort e ToPort indicam o intervalo. Encontre regras separadas para 22 e 8081. A origem 198.51.100.10/32 representa um visitante preparado para o exercício; /32 significa um endereço IPv4. Não é o endereço público do seu computador, portanto conserve o valor fornecido.
Remova só a permissão do site. revoke-security-group-ingress remove a regra correspondente; --protocol tcp seleciona o protocolo, --port 8081 o serviço web e --cidr a origem permitida:
aws ec2 revoke-security-group-ingress \
  --group-id "$SECURITY_GROUP_ID" \
  --protocol tcp \
  --port 8081 \
  --cidr 198.51.100.10/32
A resposta confirma a mudança. Atualize o portfólio: ele deve mostrar Website connection unavailable, enquanto a instância continua running no AWS View.
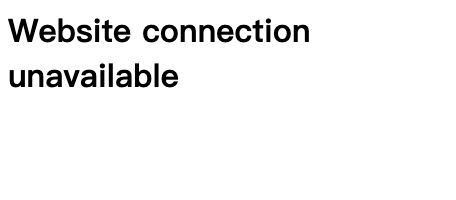
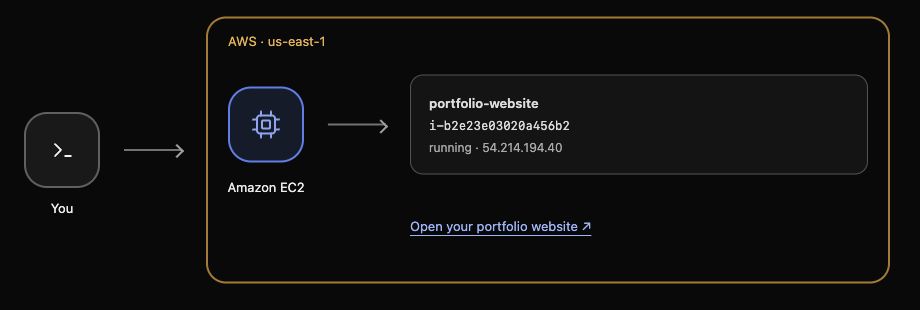
A aplicação não foi desinstalada nem o servidor parou: uma regra de rede bloqueia a conexão. Grupos acompanham conexões permitidas; a nova solicitação deste exercício testa a regra alterada. Preserve a regra SSH.
Restaure o acesso ao site
Nesta etapa, você restaurará a permissão específica e confirmará que a aplicação responde novamente.
authorize-security-group-ingress adiciona uma regra de entrada. Use o mesmo grupo, porta TCP e endereço do visitante preparado:
aws ec2 authorize-security-group-ingress \
  --group-id "$SECURITY_GROUP_ID" \
  --protocol tcp \
  --port 8081 \
  --cidr 198.51.100.10/32
Atualize o portfólio. Alex Morgan e os três projetos devem voltar, sem reinstalar nem reiniciar. Leia também o grupo para verificar a configuração:
aws ec2 describe-security-groups \
  --group-ids "$SECURITY_GROUP_ID" \
  --query 'SecurityGroups[0].IpPermissions'
Confirme a regra web 8081 e a regra SSH 22 intacta, ambas para 198.51.100.10/32. 0.0.0.0/0 permitiria toda origem IPv4 e seria mais amplo que o necessário. Restaure a origem indicada sem acrescentar permissões.
Você verificou a configuração e o resultado real: a regra necessária existe e a solicitação do visitante funciona. O próximo laboratório fornece outro site e apresenta armazenamento privado para seus materiais.
Resumo
Você removeu e restaurou uma regra web, observou a falha e a recuperação reais e preservou SSH. Distinguiu um servidor em execução de uma aplicação acessível e confirmou que a permissão restaurada se limita ao visitante previsto.
Referências oficiais: security group rules.