Introducción
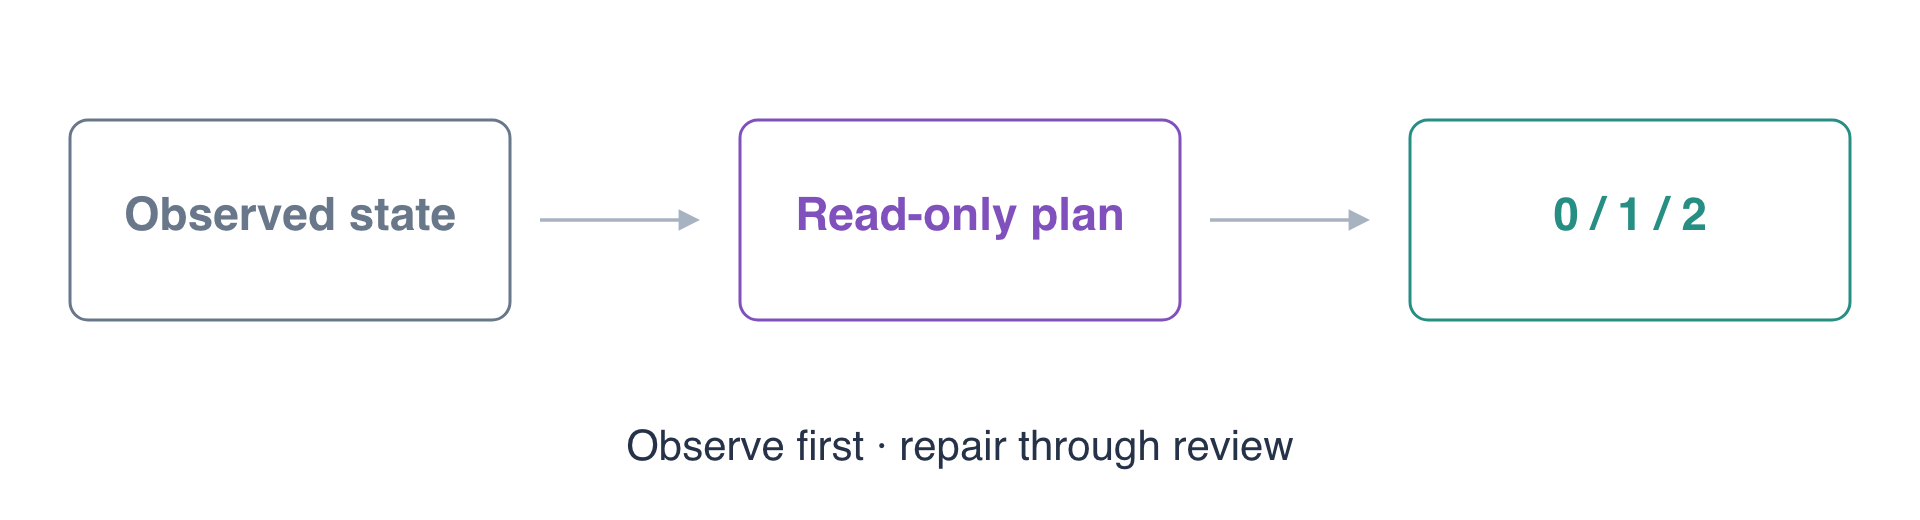
Un informe se ha editado fuera de Terraform. Tu equipo necesita una tarea de observación que identifique la diferencia, la distinga de un fallo de ejecución y deje la decisión de reparar en manos del flujo de entrega revisado.
Observarás un entorno coincidente, realizarás una edición externa controlada, repetirás la observación sin repararla y probarás una entrada de tarea no válida. Después repararás el almacén mediante un plan concreto, una revisión y una aplicación independientes. La acción de observación suministrada ejecuta planificación nativa con códigos de salida detallados y registra los resultados; no tiene ningún paso de aplicación automática.
Debes conocer los planes guardados, la aplicación revisada, el estado y el aislamiento de entornos y los códigos de salida del shell. Este laboratorio comienza de forma independiente con dos almacenes de informes existentes y un objeto vecino separado. Sus entradas de versión deseadas y los controles de calidad ya están preparados y deben permanecer sin cambios.
Relación con las certificaciones
| Certificación | Tarea del examen | Práctica |
|---|---|---|
| DevOps Engineer – Professional (DOP-C02) | Tarea 2.1 | Práctica básica de gestión de cambios de IaC: observar diferencias y errores reales antes de una reparación revisada por separado. |
Observa un entorno coincidente
En este paso, crearás una solicitud de observación para una revisión de código fuente y un entorno explícitos e interpretarás después un resultado real sin cambios.
Entra en el repositorio preparado y carga sus herramientas.
cd /home/labex/project/report-release
source environment.sh
Lee la versión deseada y las etapas de calidad.
cat release.auto.tfvars.json pipeline.json
Tanto delivery-release-preview como delivery-release-review contienen actualmente release one report. Terraform gestiona cada bucket y su informe mediante un estado de entorno independiente. delivery-release-neighbor/keep.txt contiene datos ajenos. Conserva los archivos de Terraform suministrados, las entradas de versión, el archivo de bloqueo, las pruebas y las etapas de calidad; tus solicitudes de tarea JSON editables están separadas de la configuración deseada de Terraform.
Registra el commit de referencia actual para esta tarea y la reparación revisada posterior.
git rev-parse HEAD > selected-revision.txt
Construye la solicitud de observación con jq. -n comienza sin un documento de entrada y --arg revision proporciona una cadena de forma segura a la expresión JSON. La solicitud resultante selecciona explícitamente vista previa y la revisión de código fuente registrada.
jq -n --arg revision "$(cat selected-revision.txt)" '{revision: $revision, environment: "preview"}' > observation.json
Lee la solicitud.
cat observation.json
Debe contener el identificador completo de commit y environment: preview. Ejecuta la acción de observación suministrada.
python3 delivery.py observe observation.json
Debes obtener el código de salida nativo 0 de Terraform y classification: no_changes. La configuración deseada coincide actualmente con el destino observado. Este resultado se refiere al módulo y entorno seleccionados, no al estado de salud de todos los sistemas.
La acción exporta el código fuente seleccionado y ejecuta el comando nativo terraform plan -detailed-exitcode sin guardar un plan de salida ni aplicar cambios. Registra el estado real y las huellas del estado de negocio. La ausencia de cambios es una evidencia útil; no autoriza modificaciones posteriores.
Lee el informe actual directamente del almacenamiento.
aws s3 cp s3://delivery-release-preview/report.txt -
Debes ver release one report.
Distingue una desviación de un error de ejecución
En este paso, crearás una edición externa conocida y demostrarás que la observación repetida no la repara. También provocarás un error nativo real de validación de entrada, que no debe clasificarse ni como un entorno sin diferencias ni como una desviación detectada.
Prepara localmente un pequeño informe de sustitución. printf escribe el texto y su salto de línea final.
printf 'outside edit\n' > outside-report.txt
Súbelo a la clave del objeto existente de vista previa mediante la AWS CLI. Esto cambia intencionadamente solo los bytes del informe fuera de Terraform; no actualiza el código fuente deseado ni el estado de negocio de Terraform.
aws s3 cp outside-report.txt s3://delivery-release-preview/report.txt --content-type text/plain
Vuelve a observar el código fuente sin cambios. Este comando devuelve intencionadamente el código de salida 2.
python3 delivery.py observe observation.json
Debes ver classification: changes_detected y una actualización propuesta para restaurar el informe. El código nativo 2 significa que un plan correcto ha encontrado diferencias; no es un fallo del proveedor ni de ejecución. A diferencia del comando de generación de planes guardados del laboratorio anterior, este comando de observación propaga deliberadamente el código nativo para que quien lo invoque lo clasifique.
Repite exactamente la misma tarea. Este comando vuelve a devolver intencionadamente el código de salida 2.
python3 delivery.py observe observation.json
La diferencia debe permanecer porque ninguna de las observaciones aplica la propuesta. Lee el objeto real después de ambas ejecuciones.
aws s3 cp s3://delivery-release-preview/report.txt -
Debe seguir diciendo outside edit. La tarea informa de la desviación sin volver a escribir silenciosamente los datos deseados ni sobrescribir el estado de negocio. Los bloqueos nativos temporales y los registros habituales de acceso son efectos de coordinación, no una reparación.
Crea una solicitud no válida independiente. report_override es una entrada suministrada solo para observación que permite probar una ejecución no válida sin cambiar el código fuente registrado en un commit. Un informe vacío incumple la regla de validación existente del módulo. La solicitud válida original permanece sin cambios.
jq '. + {report_override: ""}' observation.json > invalid-observation.json
Ejecuta esa solicitud. Este comando devuelve intencionadamente el código de salida nativo 1.
python3 delivery.py observe invalid-observation.json
Debes ver classification: execution_error y The report input must not be empty. Este es el fallo de validación de Terraform previsto. Un fallo de red o del proveedor también exigiría investigar; nunca debe indicarse como ausencia de cambios ni tratarse como una detección de desviación correcta.
Vuelve a la solicitud válida original. Este comando devuelve intencionadamente el código de salida 2 porque la edición externa no se ha reparado.
python3 delivery.py observe observation.json
Vuelve a leer el informe real.
aws s3 cp s3://delivery-release-preview/report.txt -
Debes ver outside edit. Las ejecuciones válidas repetidas y la ejecución no válida no han reparado el objeto, cambiado la configuración de referencia ni sobrescrito el estado de negocio. Los tres resultados nativos son distintos: 0 para ausencia de cambios, 2 para cambios detectados y 1 para un error de ejecución.
Repara mediante revisión y vuelve a observar
En este paso, trasladarás la diferencia conocida al flujo normal de entrega. La observación ha proporcionado información; la secuencia independiente de plan/review/apply hace explícita la reparación.
Genera un artefacto concreto de reparación para el mismo punto de referencia seleccionado y el entorno de vista previa.
python3 delivery.py plan repair-baseline --revision "$(cat selected-revision.txt)" --environment preview
Deben superarse los controles de calidad y el código nativo 2 del plan debe identificar la actualización del informe. El comando de entrega devuelve 0 porque ha generado correctamente el artefacto. Las entradas del código fuente siguen solicitando el informe original; no las edites para ocultar el cambio externo.
Inspecciona la propuesta real y el contexto.
python3 delivery.py inspect repair-baseline
Confirma que tiene como destino delivery-release-preview/report.txt y restaura el informe de referencia. La revisión seleccionada, el archivo de bloqueo y el entorno deben coincidir con la reparación que pretendes autorizar.
Registra la revisión.
python3 delivery.py review repair-baseline --revision "$(cat selected-revision.txt)" --environment preview
Aplica ese plan binario revisado mediante el punto de entrada suministrado.
python3 delivery.py apply repair-baseline --revision "$(cat selected-revision.txt)" --environment preview
Debes obtener el código de salida nativo 0 de apply. Esta es la reparación deliberada; la propia acción de observación no ha aplicado nada.
Ejecuta una vez más la observación original.
python3 delivery.py observe observation.json
Debes obtener el código de salida nativo 0 y classification: no_changes. El código fuente deseado y el destino real ahora coinciden. Esta observación final debe dejar sin cambios los bytes del estado de negocio reparado.
Lee el informe restaurado.
aws s3 cp s3://delivery-release-preview/report.txt -
Debes ver release one report. Comprueba el entorno vecino y los datos ajenos.
aws s3 cp s3://delivery-release-review/report.txt -
Allí también debes ver release one report.
aws s3 cp s3://delivery-release-neighbor/keep.txt -
Debes ver preserve release neighbor. Conserva los almacenes existentes restaurados, el estado y las evidencias de la tarea para la evaluación. No se ha creado un conjunto de infraestructura independiente. Has mantenido la observación repetible y de solo lectura, canalizando la reparación real mediante un artefacto explícito revisado.
Resumen
Has configurado una tarea de observación para un código fuente específico y distinguido los resultados nativos 0 de ausencia de cambios, 2 de cambios detectados y 1 de error de ejecución. Las observaciones repetidas han conservado la edición externa real y el estado de negocio. Un plan guardado revisado independiente ha realizado la reparación y, después, la observación ha vuelto a indicar ausencia de cambios, conservando el otro entorno y los datos vecinos.
La observación y la reparación tienen responsabilidades diferentes. Lee los diagnósticos y clasifica los errores antes de decidir qué cambiar. Consulta la referencia oficial de códigos de salida detallados para conocer los estados nativos utilizados aquí.