Introducción
Imagine que busca una frase específica en una biblioteca con 10 millones de libros. No puede leerlos todos uno por uno. Necesita un motor de búsqueda.
En el caso de los registros, este motor de búsqueda se llama LogQL (Log Query Language).
LogQL desempeña en los registros un papel similar al de PromQL en las métricas: proporciona una forma estructurada de seleccionar, filtrar y transformar grandes volúmenes de datos operativos en respuestas concretas.
En este laboratorio, utilizará LogQL para buscar y filtrar registros centralizados. Los lenguajes de consulta son importantes en la observabilidad porque, cuando crece el volumen de datos, la resolución de problemas depende de una selección precisa y no de la lectura manual.
- Seleccione la «estantería» (seleccione registros mediante etiquetas).
- Busque palabras clave (filtre palabras específicas como «ERROR»).
- Realice una búsqueda avanzada (utilice expresiones regulares para patrones complejos).
Acceda a Grafana Explore
En este paso, abrirá el origen de datos Loki en Grafana Explore. El laboratorio inicia Loki, Promtail y un generador de registros de ejemplo.
Comprobar que Loki esté listo
En la terminal de la máquina virtual, ejecute:
curl -fsS http://localhost:3100/ready
Espere la respuesta ready. Si Loki todavía está iniciándose, espere unos segundos y vuelva a intentarlo.
Abrir Explore
Cambie a Desktop, abra Firefox en la máquina virtual y vaya a http://localhost:8080. El laboratorio usa Grafana 9.2.10. Use admin como usuario y contraseña, y seleccione Skip si se le pide cambiarla.
Abra Explore con el icono de brújula de la barra lateral. En la parte superior de Explore, seleccione Loki si aún no está seleccionado.
Seleccione el flujo de registros
En este paso, seleccionará el flujo de registros de ejemplo por sus etiquetas. Un selector de etiquetas indica a Loki qué flujos debe consultar.
Ejecutar el selector
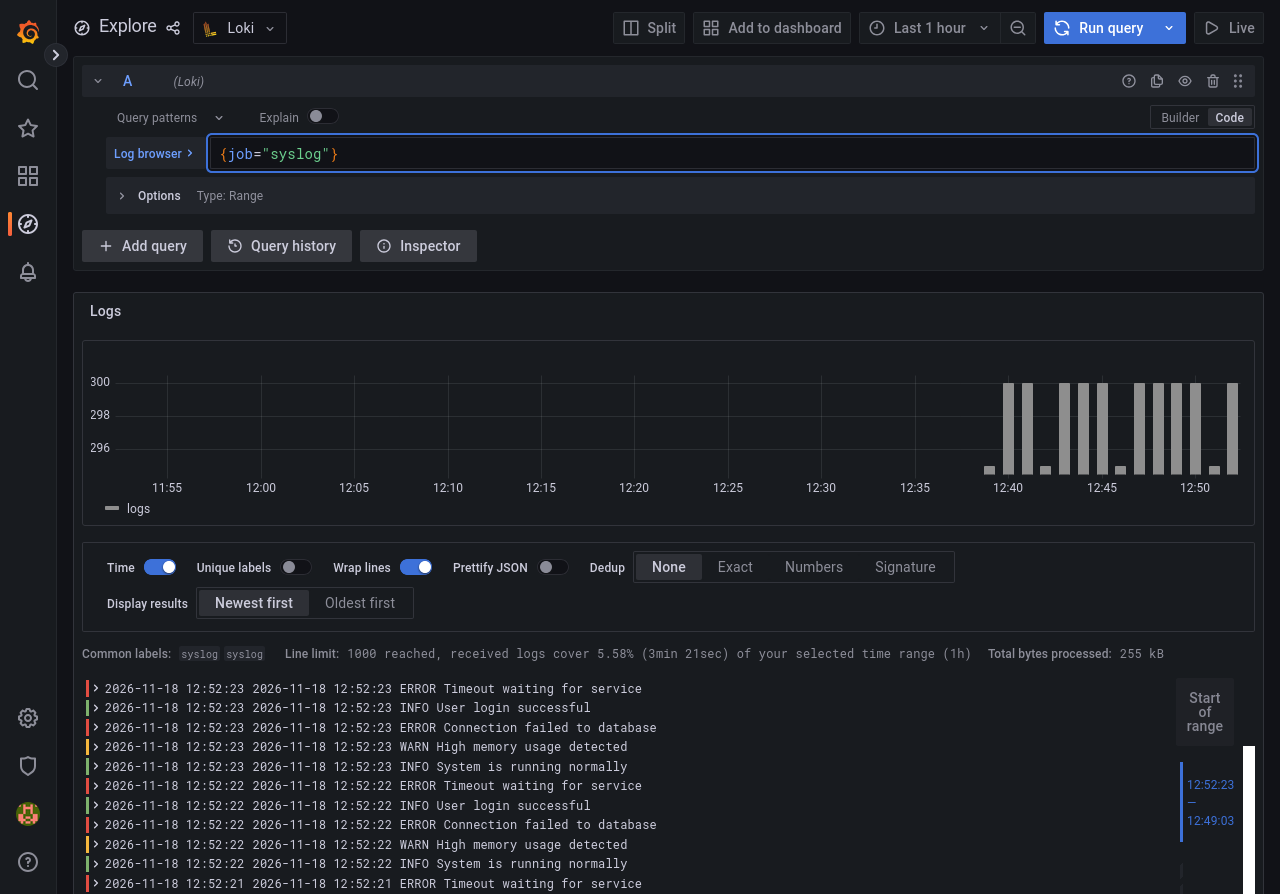
En Explore, cambie a Code e introduzca:
{job="syslog"}
Las llaves encierran el selector. Aquí se seleccionan los flujos cuya etiqueta job es igual a syslog. Pulse Shift + Enter en el editor para ejecutar la consulta. Deberían aparecer mensajes INFO, WARN y ERROR con sus marcas de tiempo. Si el generador acaba de arrancar, espere unos segundos y ejecute la consulta otra vez.
Guardar la consulta para la comprobación
Guarde la misma consulta en la terminal de la máquina virtual. La comprobación lee el archivo y ejecuta la consulta en Loki.
echo '{job="syslog"}' > ~/project/q1.txt
Filtre registros
En este paso, limitará el flujo a los mensajes que contienen ERROR.
En modo Code, sustituya la consulta por:
{job="syslog"} |= "ERROR"
El operador |= conserva las líneas que contienen el texto de la derecha. El filtro != hace lo contrario. Pulse Shift + Enter en el editor para ejecutar la consulta y confirme que los resultados contienen ERROR.
Guarde el filtro desde la terminal de la máquina virtual:
echo '{job="syslog"} |= "ERROR"' > ~/project/q2.txt
Utilice una búsqueda con expresiones regulares
En este paso, usará una expresión regular para conservar los mensajes con ERROR o WARN.
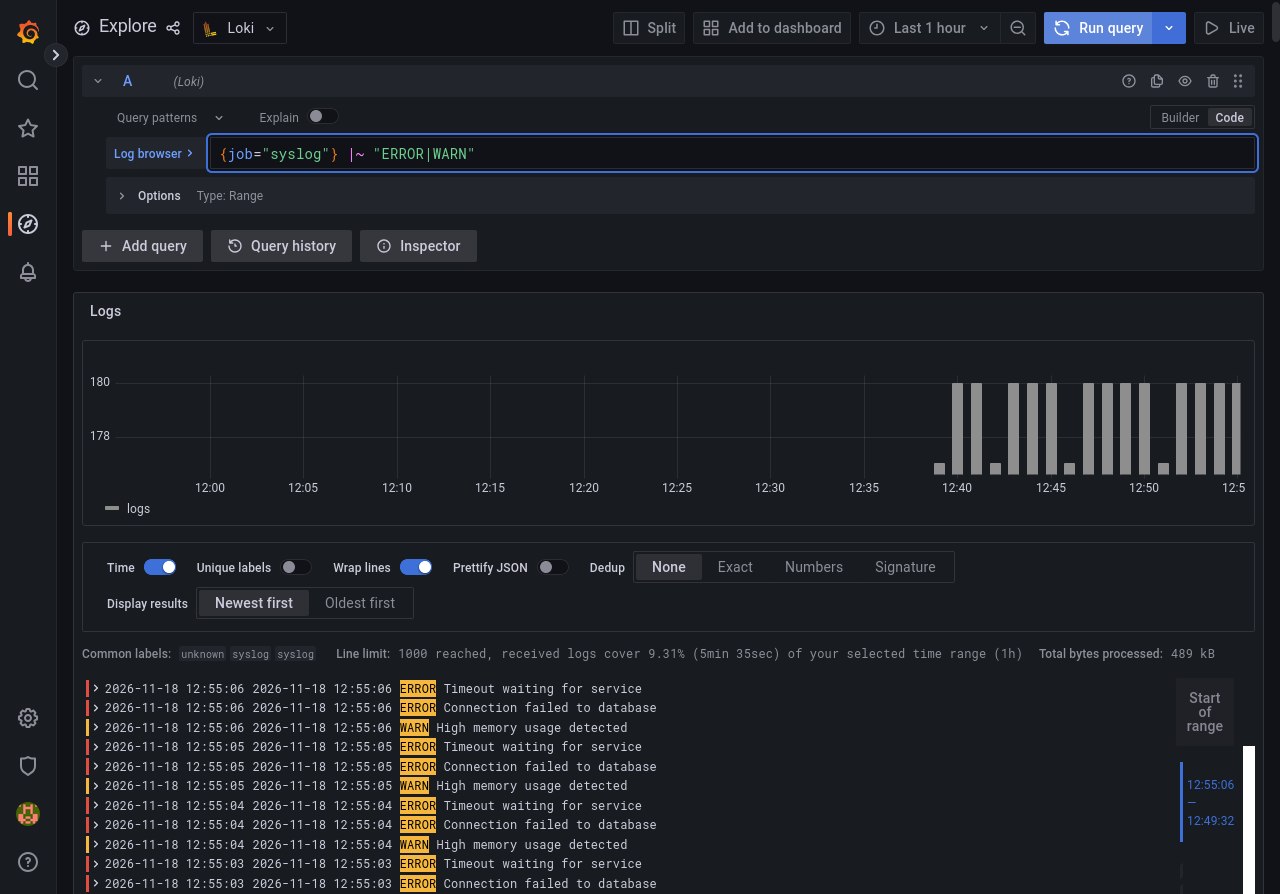
En modo Code, introduzca:
{job="syslog"} |~ "ERROR|WARN"
El filtro |~ busca coincidencias con una expresión regular. En "ERROR|WARN", la barra vertical significa «o». Pulse Shift + Enter en el editor para ejecutar la consulta y busque ambos tipos de mensajes.
Guarde la consulta desde la terminal de la máquina virtual:
echo '{job="syslog"} |~ "ERROR|WARN"' > ~/project/q3.txt
Resumen
En este laboratorio, aprendió a buscar en su biblioteca de registros mediante LogQL.
Aprendió los tres pasos básicos de una búsqueda:
- Seleccionar (
{...}): elija la estantería que desea consultar (por ejemplo,job="syslog"). - Filtrar (
|=): busque palabras clave simples dentro de esos registros (por ejemplo,"ERROR"). - Expresiones regulares (
|~): busque patrones complejos, como «A o B» (por ejemplo,"ERROR|WARN").
LogQL es muy potente. En el próximo laboratorio, iremos un paso más allá y realizaremos cálculos sobre estos registros para crear gráficos, como la visualización de los «errores por minuto».