



Introducción
Maple Hall comparte cables entre los dispositivos de visitantes y los del personal. Los visitantes leen el programa; el personal consulta las instrucciones del puesto. Colocarás dos dispositivos nuevos en sus grupos de red de área local (LAN) cableada, conservando las referencias que ya funcionan.
Necesitas conocimientos básicos de terminal, rutas, cambio de pestañas, interfaces, direcciones MAC, direcciones IPv4 y comunicación en una misma subred. Aquí se presentan los comandos de LAN virtual (VLAN). Una instancia Linux contiene espacios de nombres de red aislados que actúan como conmutadores y terminales; comparten un núcleo y no son máquinas virtuales independientes. Es una segmentación cableada temporal, sin Wi-Fi, enrutamiento entre VLAN ni garantía completa de seguridad.
La consola Switch A modifica únicamente sus puertos preparados. Client Checks envía solicitudes reales y difusiones ARP acotadas. LAN Groups muestra el plan y la pertenencia actual, y permite solicitudes reales desde los clientes. No cambies direcciones IP, servicios, firewalls, puentes ni la red de la plataforma. Los 40 minutos son una estimación del autor que incluye lectura y errores habituales.
Coloca los dispositivos nuevos en sus grupos LAN
En este paso usarás el ejemplo funcional y después asignarás los puertos nuevos a sus grupos previstos. Abre LAN Groups y Open device plan. Los visitantes usan VLAN 10; el personal usa VLAN 20. LAN significa Local Area Network, red de área local. Una VLAN (Virtual LAN) es una LAN lógica dentro de equipos de conmutación compartidos. Sus tramas de difusión permanecen en ese grupo.
Selecciona Request service en visitor-reference. Lee todo el programa, incluida Community talk. El dispositivo protegido staff-reference debe devolver las instrucciones del personal con Radio channel: 4. Son solicitudes HTTP reales desde los clientes indicados. Los nuevos visitor y staff todavía no están preparados; se espera que sus solicitudes agoten el tiempo.
Cambia a Switch A. La consola empieza en /home/labex/project/lan-groups; sus comandos afectan al conmutador del curso y no a la red de la plataforma. cat lee la tabla suministrada. bridge vlan show consulta la pertenencia VLAN sin modificarla:
cat ports.tsv
bridge vlan show
Relaciona cada dispositivo con su puerto. v-local y s-local conectan los servidores; v-ref y s-ref conectan los clientes de referencia funcionales. Conserva esos cuatro puertos. Los nuevos puertos visitor y staff pertenecen inicialmente a VLAN 1, un grupo predeterminado dejado incompleto a propósito.
Cambia a Client Checks. Esta consola observa terminales identificados, sin configurar nada. La acción request del ayudante Python envía una solicitud real desde el espacio de nombres indicado. local selecciona el servidor de ese grupo en el mismo conmutador:
python3 /opt/labex/lan-groups/checks.py request visitor-reference local
Observa ahora una difusión real. ARP (Address Resolution Protocol, protocolo de resolución de direcciones) pregunta qué dirección MAC posee una dirección IPv4. Su solicitud utiliza el destino Ethernet ff:ff:ff:ff:ff:ff, que significa difusión. El ayudante broadcast inicia capturas acotadas antes de emitir dos solicitudes ARP auténticas hacia una dirección no utilizada del curso. No cambia direcciones ni depende de la caché de vecinos:
python3 /opt/labex/lan-groups/checks.py broadcast visitor-reference
Lee las líneas reales de tcpdump. visitor-local recibe solicitudes coincidentes; staff-local y staff-reference muestran cero. El puerto de visitantes sin configurar tampoco recibe esta difusión de referencia. Las MAC identifican los terminales de las tramas; las IP identifican destinos de la capa de red. Tener distintas subredes IP no demuestra que una difusión permanezca en su VLAN.
Un cero aislado no permite concluir nada: la captura positiva del mismo grupo demuestra que la trama se envió y capturó. Si todos los contadores son cero, repite una vez y revisa la solicitud de referencia antes de cambiar nada. No apagues un servicio para aparentar éxito en una prueba negativa.
Asigna los puertos de acceso
Ahora adaptarás los dos puertos nuevos a sus grupos. Empieza en Switch A. Un puerto de acceso conecta un terminal ordinario que envía tramas sin etiquetas VLAN. Su PVID (Port VLAN ID, identificador VLAN del puerto) clasifica esas tramas entrantes. untagged elimina la etiqueta VLAN al enviar tramas al terminal. Son las dos direcciones de una misma relación de puerto.
bridge vlan del elimina la pertenencia indicada; add incorpora una. dev identifica el puerto y vid el ID VLAN. Elimina únicamente la antigua VLAN 1 de visitor y añade su pertenencia prevista de visitantes:
bridge vlan del dev visitor vid 1
bridge vlan add dev visitor vid 10 pvid untagged
Aplica el plan del personal al otro puerto nuevo:
bridge vlan del dev staff vid 1
bridge vlan add dev staff vid 20 pvid untagged
Normalmente, los cambios correctos no imprimen nada. Consulta la tabla efectiva:
bridge vlan show
La fila visitor debe mostrar 10 PVID Egress Untagged; staff debe mostrar 20 PVID Egress Untagged. Los cuatro puertos protegidos conservan sus filas originales. No hay que cambiar las direcciones: visitantes ya tiene 10.60.10.21/24 y personal 10.60.20.21/24.
Si escribes mal un puerto, el error indicará que falta el dispositivo. Relee ports.tsv y vuelve a intentarlo en el puerto previsto. Si añadiste una VLAN incorrecta, usa la forma ya enseñada del dev ... vid ... para eliminar esa fila exacta y añade después la fila correcta anterior. Repetir una eliminación ya completada puede indicar que no existe la entrada; lee la tabla antes de repetir. Nunca vacíes todas las pertenencias ni elimines el puente.
Comprueba ambos grupos y el límite de difusión
En este paso demostrarás conjuntamente servicios útiles y dominios de difusión separados. Cambia a Client Checks y envía las dos solicitudes locales reales:
python3 /opt/labex/lan-groups/checks.py request visitor local
python3 /opt/labex/lan-groups/checks.py request staff local
Lee las cuatro líneas del programa y las cuatro de instrucciones del personal. Un error de conexión indica que no existe una ruta utilizable o un servicio escuchando; no demuestra aislamiento. Estas dos rutas positivas muestran que ambos grupos siguen funcionando.
Captura por separado las difusiones de visitantes y personal:
python3 /opt/labex/lan-groups/checks.py broadcast visitor
python3 /opt/labex/lan-groups/checks.py broadcast staff
Para cada emisor, su servidor y cliente de referencia reciben las solicitudes reales, mientras que todos los terminales del otro grupo reciben cero tramas coincidentes. Las capturas en terminales contienen ARP sin 802.1Q; el puerto de acceso entrega Ethernet sin etiquetas. No se esperan respuestas de la dirección de destino deliberadamente libre.
Vuelve a LAN Groups, recarga y selecciona Request service en los dos clientes nuevos y las dos referencias. Cada uno debe devolver el recurso completo de su grupo. Abre la pertenencia actual y compárala con el plan. Si un grupo es incorrecto, vuelve a Switch A y corrige solo ese puerto con el patrón de eliminación/adición anterior. Repite después ambas solicitudes y capturas.
La comprobación final lee la pertenencia nativa y realiza sondeos acotados. Nunca cambia VLAN ni repara rutas. El tráfico puede actualizar naturalmente vecinos y la FDB (Forwarding Database), tabla aprendida de MAC a puertos, y añadir registros HTTP normales; no cambia tu configuración de puertos.
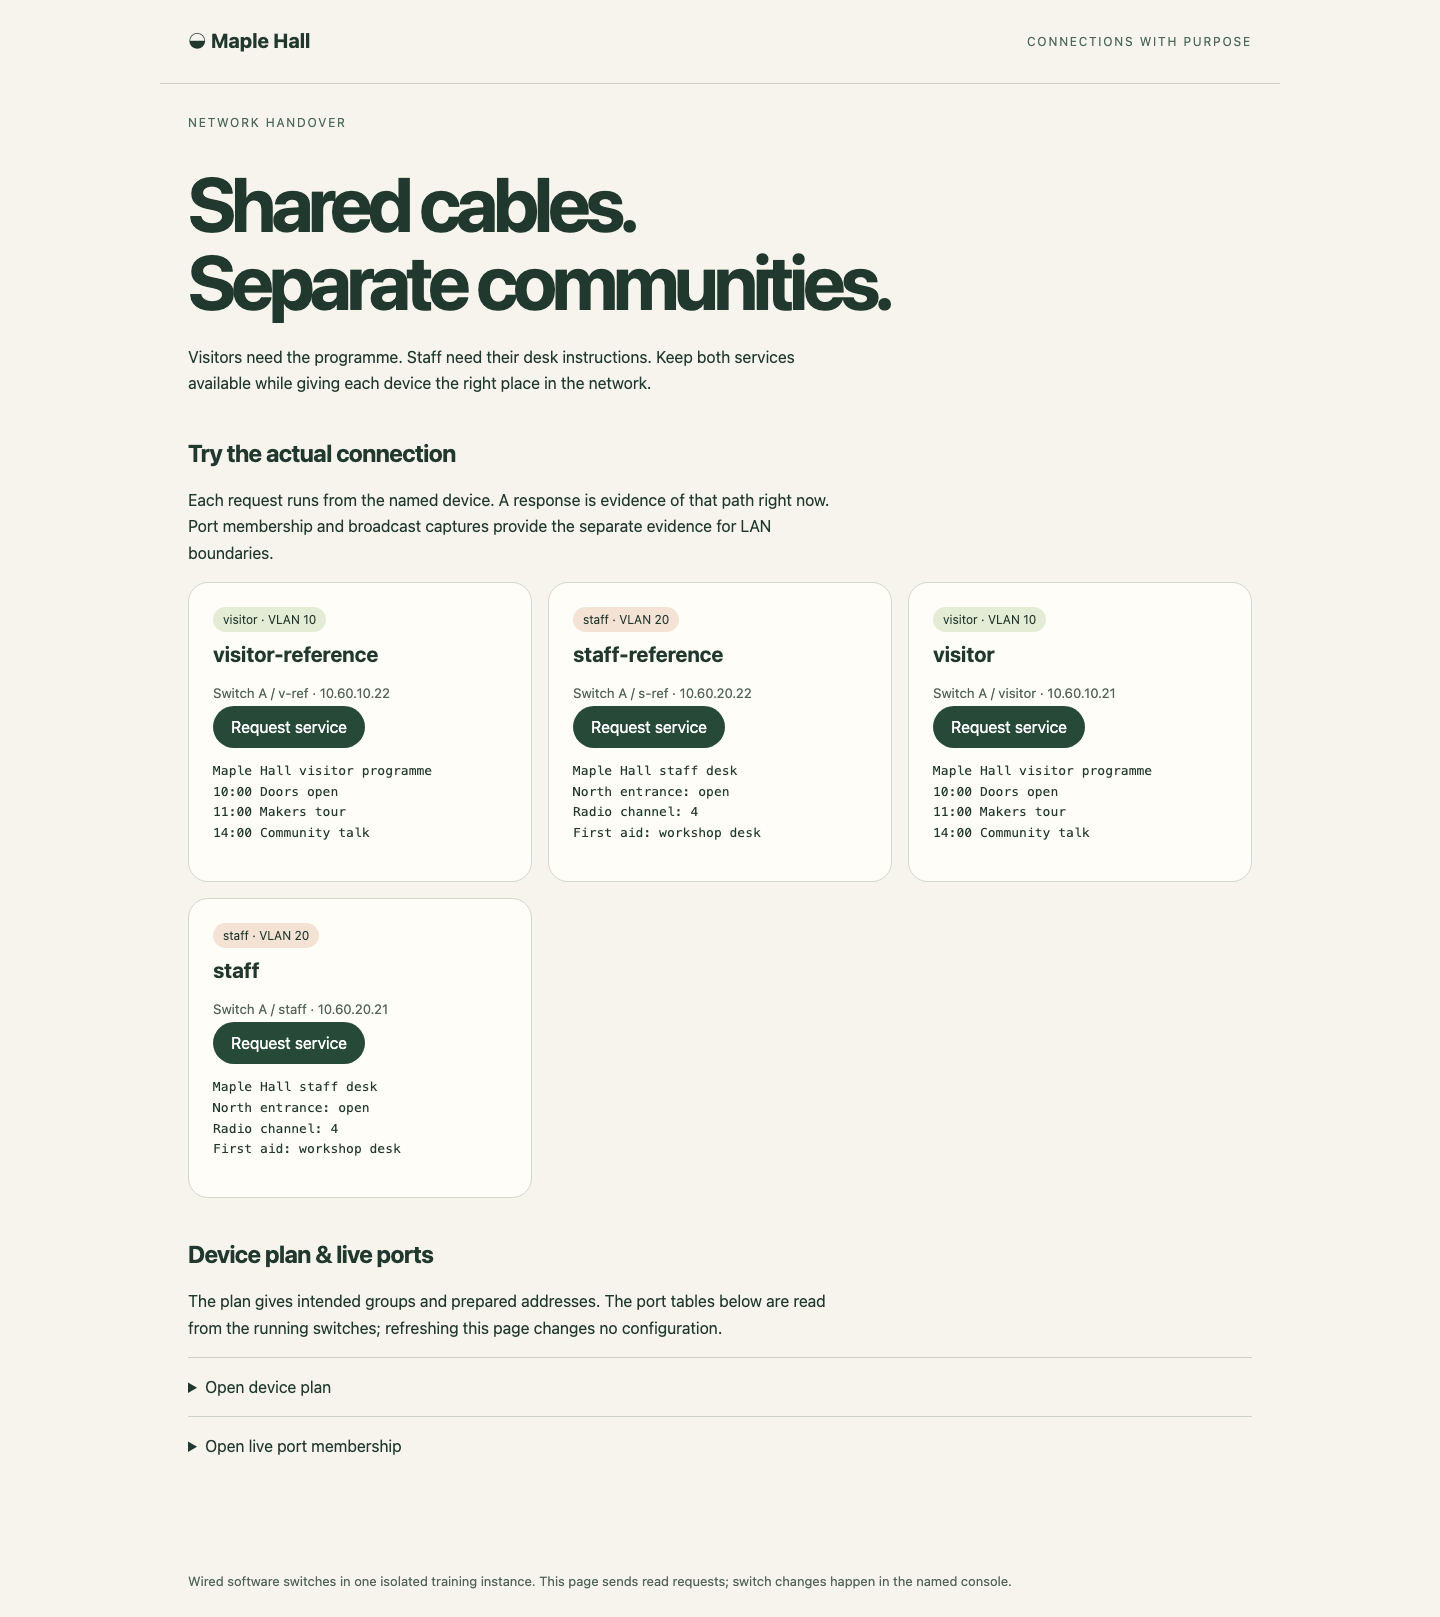
Lee la respuesta completa bajo cada botón. Las etiquetas describen el plan; las solicitudes correctas y las tablas actuales muestran el resultado real.
Resumen
Has usado una referencia funcional, asignado PVID de acceso y salida sin etiquetas, y mantenido ambos grupos de servicios utilizables. La entrega ARP real al mismo grupo y la ausencia de copias en el otro establecen el límite de difusión. Este resultado temporal con un conmutador aún no demuestra un enlace etiquetado; el siguiente laboratorio prepara una escena independiente con dos conmutadores.


