Introducción
Lumen Hire prepara cuatro monitores para una exposición. Sus servicios de mantenimiento funcionan, pero algunos aún aceptan accesos de fábrica. Encuentra todos los dispositivos afectados sin cambiar su configuración y recopila sus archivos correctos de entrega.
Usa Equipment Desk para ver el inventario y tus archivos guardados, y Workstation para los comandos. Son servicios HTTP locales independientes dentro de un contenedor de formación, no dispositivos físicos. Solo se presupone introducir comandos básicos, reconocer rutas y cambiar de pestaña; Hydra está listo. Prueba únicamente los cuatro puntos asignados y los pares completos proporcionados. Todas las identidades y contraseñas son sintéticas.
Relacionar el punto de acceso con el dispositivo
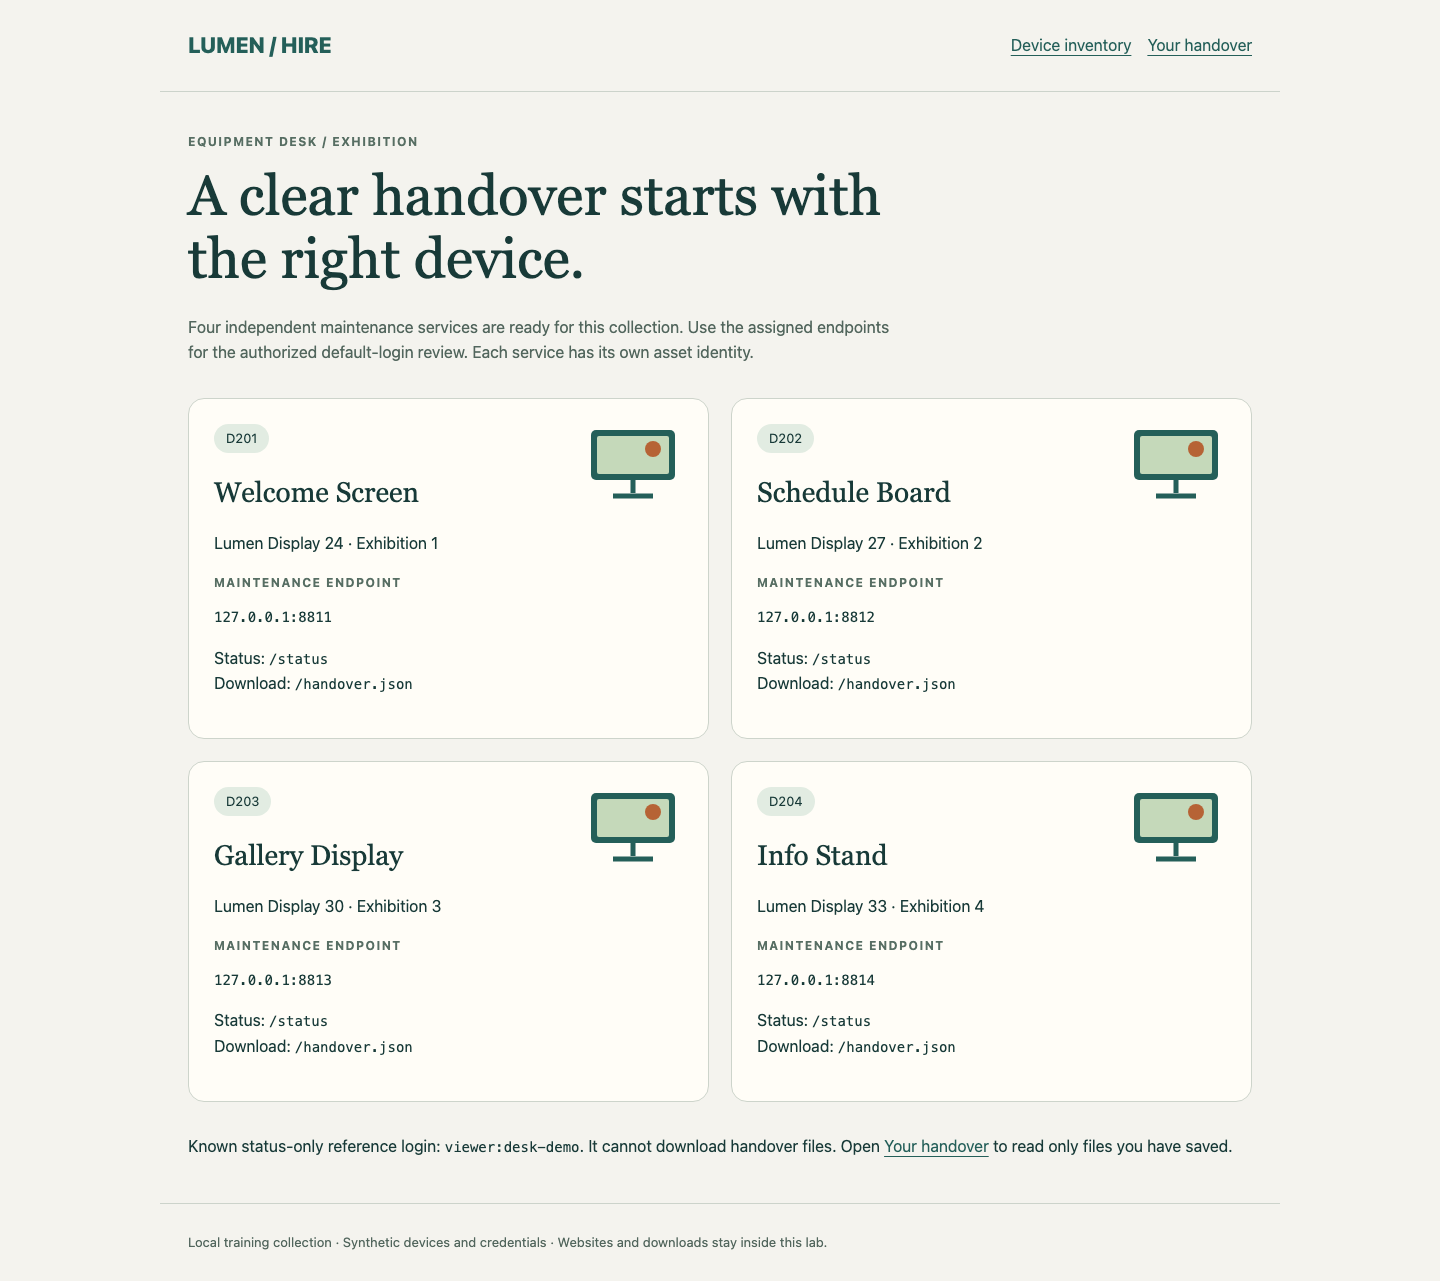
En este paso leerás un dispositivo que funciona antes de iniciar la auditoría. Comienza en Equipment Desk. Cada tarjeta identifica un activo y su punto de mantenimiento. Un punto combina dirección y puerto; aquí, distintos puertos llegan a servicios diferentes.
Cambia a Workstation, que comienza en /home/labex/project/device-audit. cat muestra un archivo:
cat inventory.tsv
El inventario separado por tabulaciones enumera cuatro identificadores y sus puntos. Conserva el archivo original. 127.0.0.1 es el contenedor del laboratorio, no tu ordenador. Los cuatro servicios ofrecen /status y /handover.json.
curl envía una petición HTTP y -i incluye las cabeceras. Solicita el primer dispositivo sin credenciales:
curl -i http://127.0.0.1:8811/status
Espera 401 Unauthorized y un desafío Basic en WWW-Authenticate. Es un rechazo de autenticación, no un fallo de conexión. HTTP Basic envía un par de usuario y contraseña, sin cifrar sobre HTTP simple. Este enlace local de formación no representa un transporte seguro por Internet.
El acceso conocido viewer:desk-demo solo permite leer el estado. -u proporciona el par y -o guarda el cuerpo de la respuesta:
curl -u viewer:desk-demo -o reference.json http://127.0.0.1:8811/status
cat reference.json
Espera el activo D201, su modelo y su nota de embalaje. Esta referencia funcional no es un acceso de fábrica descubierto. El visor no puede descargar archivos de entrega. Un error de conexión indica una dirección o puerto incorrectos: compara con inventory.tsv, corrige la errata y repite la petición.
Completar la auditoría de accesos de fábrica
En este paso probarás el lote completo manteniendo las credenciales emparejadas. Permanece en Workstation y lee la referencia sintética:
cat factory-logins.txt
Cada línea username:password es un par permitido. Separar usuarios y contraseñas en listas produciría combinaciones adicionales fuera de esta tarea. Escribe los tres pares en pairs.txt. El here-document entrecomillado mantiene el texto literal; > reemplaza el archivo y el PAIRS final debe estar solo en su línea:
cat > pairs.txt <<'PAIRS'
admin:factory-one
operator:factory-two
service:factory-three
PAIRS
Escribe cada punto asignado una vez, uno por línea:
cat > targets.txt <<'TARGETS'
127.0.0.1:8811
127.0.0.1:8812
127.0.0.1:8813
127.0.0.1:8814
TARGETS
Hydra intenta autenticar contra un servicio de red. -C lee pares completos y -M lee los puntos. http-get elige HTTP Basic y -m /status proporciona la ruta. -t 1 limita cada objetivo a una tarea y -T 1 limita toda la ejecución a una tarea, facilitando el seguimiento. Esta ejecución pequeña no usa parada anticipada. -f, en minúscula, puede detener un objetivo tras el primer par válido, pero los demás siguen pendientes. -F, en mayúscula, detiene el lote entero tras cualquier éxito y puede dejar dispositivos sin probar.
-o guarda los hallazgos y -b json selecciona JSON, un formato de datos estructurados. -I inicia una ejecución nueva sin restaurar una interrumpida. Ejecuta:
hydra -I -C pairs.txt -M targets.txt -t 1 -T 1 -o findings.json -b json -m /status http-get
cat findings.json
Espera tres entradas en results, cada una con su puerto, usuario y contraseña, y quantityfound igual a 3. success: true en JSON indica que la herramienta terminó sin errores de ejecución; no significa que todos los dispositivos acepten una contraseña. El cuarto no tiene hallazgo en este conjunto. Es una conclusión limitada, no una prueba de fortaleza de su contraseña.
Un error de conexión no es un resultado negativo. Compara targets.txt con el inventario original y corrígelo. Para repetir, elimina primero la salida anterior con rm findings.json, evitando mezclar JSON de distintas ejecuciones. rm borra solo el resultado nombrado; no borres las fuentes. Conserva los pares completos y no cambies contraseñas ni servicios para aprobar.
Recopilar los archivos de entrega correspondientes
En este paso usarás cada par descubierto en su dispositivo real y guardarás el archivo completo. Sigue en Workstation. mkdir -p crea el directorio si hace falta sin borrar su contenido:
mkdir -p handover
Usa las tres correspondencias de puerto y acceso de findings.json. curl -f termina con error ante un rechazo HTTP, evitando guardar una página de error como una descarga correcta:
curl -f -u admin:factory-one -o handover/asset-D201.json http://127.0.0.1:8811/handover.json
curl -f -u operator:factory-two -o handover/asset-D202.json http://127.0.0.1:8812/handover.json
curl -f -u service:factory-three -o handover/asset-D203.json http://127.0.0.1:8813/handover.json
cat handover/asset-D202.json
Comprueba identificador, ubicación, orientación y nota de embalaje. Nombres o cantidades de archivos iguales no prueban que procedan de los dispositivos correctos. Si se rechaza una descarga, compara puerto y par con el hallazgo nativo, corrige el comando y descárgala otra vez.
Cambia a Equipment Desk, selecciona Your handover y lee los tres archivos guardados. Usa Download saved file en D202 y abre el JSON descargado. El lector usa solo tus archivos locales: nunca los obtiene ni repara. D204 debe mostrar No saved file. La ausencia por sí sola no es un veredicto: la conclusión negativa depende de completar los candidatos.
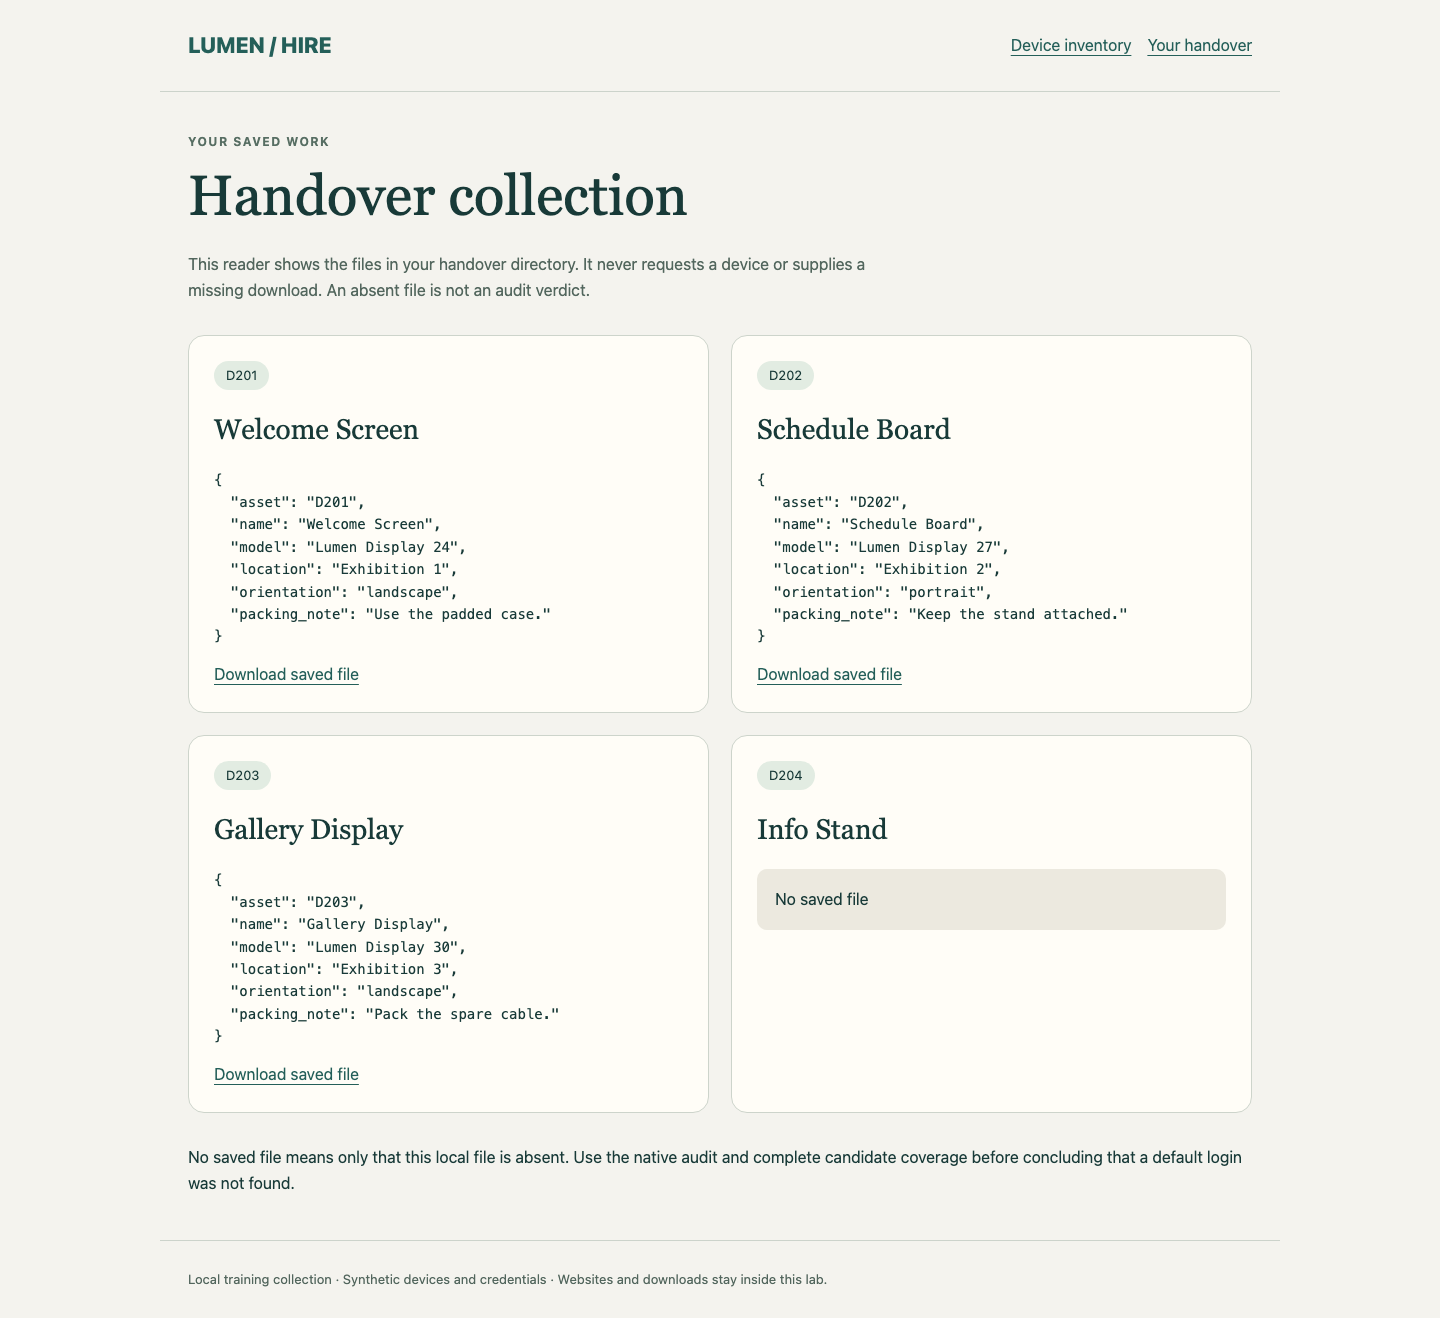
Conserva los tres originales en handover, el findings.json nativo, ambas listas y la referencia. Mantén los cuatro servicios y los archivos originales de inventario y referencia sin cambios. Has completado una auditoría acotada, no una evaluación de seguridad completa.
Resumen
Relacionaste identidades y puntos, conservaste las credenciales de fábrica emparejadas, completaste una auditoría Hydra de varios objetivos y descargaste de forma independiente los archivos correctos. Distinguiste resultados negativos limitados, fallos de conexión y dispositivos sin probar, preservando el servicio normal.