Introducción
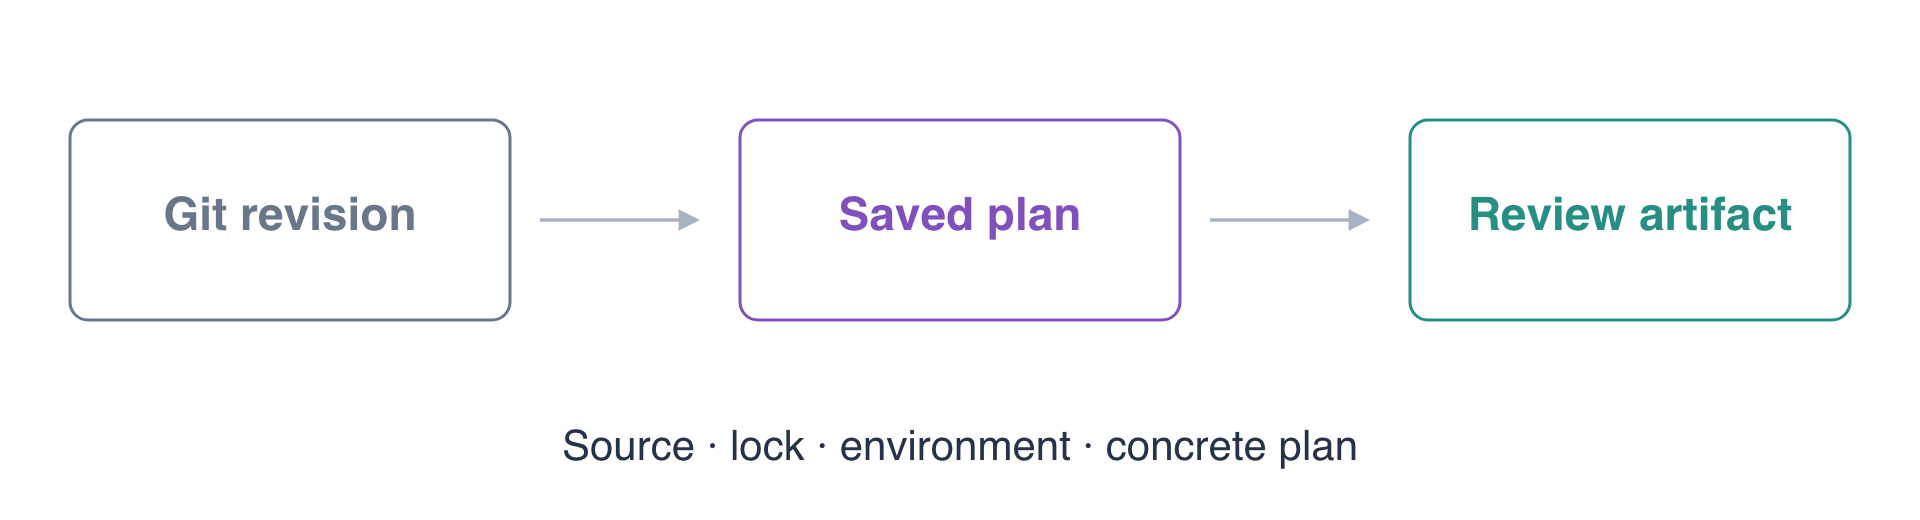
Tu equipo quiere cambiar un almacén de informes, pero quien lo revise necesita saber exactamente qué configuración y entorno representa un plan. Un nombre de archivo como latest.tfplan no establece esa relación.
Registrarás un pequeño cambio de informe en un commit, generarás un plan guardado concreto e inspeccionarás sus cambios legibles, sus cambios en JSON y las huellas de su contexto. El ejecutor suministrado realiza los controles de calidad que ya has practicado y exporta la revisión de Git seleccionada a un directorio de artefacto independiente. Este laboratorio termina antes de la aprobación de la revisión o la aplicación.
Debes conocer el estado de Terraform y el aislamiento de entornos, los contratos de módulos, los commits y comparaciones básicos de Git y los controles de calidad de entrega anteriores. Cada laboratorio comienza de forma independiente; los dos almacenes de informes existentes aquí no proceden de un laboratorio anterior.
Relación con las certificaciones
| Certificación | Tarea del examen | Práctica |
|---|---|---|
| DevOps Engineer – Professional (DOP-C02) | Tarea 1.3 | Conocimientos básicos de generación de artefactos y trazabilidad mediante un plan local concreto. No se afirma ninguna integración con un repositorio de artefactos ni un servicio de compilación de AWS. |
Registra la propuesta de versión en un commit
En este paso, harás un pequeño cambio de configuración y seleccionarás su revisión exacta de Git. Un plan guardado debe describir una instantánea del código fuente registrada en un commit, no las ediciones que casualmente estén en el directorio de trabajo más adelante.
Entra en el repositorio preparado y carga sus herramientas.
cd /home/labex/project/report-release
source environment.sh
Lee la interfaz suministrada, las entradas de versión y las etapas de calidad.
cat variables.tf main.tf outputs.tf release.auto.tfvars.json pipeline.json
Este módulo gestiona un bucket y report.txt en cada entorno. preview y review usan archivos de estado separados y buckets existentes distintos, delivery-release-preview y delivery-release-review. Ambos contienen actualmente release one report. El objeto independiente delivery-release-neighbor/keep.txt contiene datos ajenos que deben conservarse.
release.auto.tfvars.json proporciona la etiqueta de versión y el texto del informe. Terraform carga este archivo de variables en la configuración seleccionada. pipeline.json conserva las comprobaciones de formato, la validación estructural y las pruebas de módulos en modo de planificación; después, el ejecutor suministrado genera el plan guardado. Conserva el módulo suministrado, el proveedor, el archivo de bloqueo de dependencias, las pruebas, el script de entorno y el ejecutor. El archivo de entradas de versión es tu cambio de configuración en este laboratorio.
Escribe la versión propuesta. La secuencia de escape \n de JSON representa un salto de línea en el informe; el documento incrustado entre comillas conserva esa secuencia al escribir el archivo.
cat > release.auto.tfvars.json <<'EOF'
{
  "release": "release-two",
  "report": "release two report\n"
}
EOF
Inspecciona el cambio antes de registrarlo. git diff -- compara este archivo con su versión actual registrada en un commit.
git diff -- release.auto.tfvars.json
La comparación debe sustituir únicamente la etiqueta de versión y el contenido del informe. Añade ese archivo concreto al área de preparación.
git add release.auto.tfvars.json
Crea la instantánea de código fuente de esta propuesta.
git commit -m 'Propose release-two report'
Registra por separado su identificador completo de commit. git rev-parse HEAD resuelve el commit actual y > escribe el resultado en un archivo. Este archivo de selección no forma parte de la configuración de Terraform y debe permanecer sin seguimiento de Git.
git rev-parse HEAD > selected-revision.txt
Lee la revisión seleccionada y el estado del árbol de trabajo.
cat selected-revision.txt
git status --short
Debes ver un identificador completo de commit y el archivo de selección sin seguimiento. Registrar la elección permite que los comandos posteriores usen la misma revisión aunque el repositorio avance. Se permite un commit anterior válido seleccionado explícitamente; el ejecutor no exige que todos los artefactos utilicen el último HEAD.
Genera e inspecciona el plan concreto
En este paso, convertirás el código fuente seleccionado en un artefacto revisable sin aplicarlo. Un plan binario guardado contiene las acciones propuestas por Terraform; las vistas legible y JSON facilitan su inspección.
Genera un artefacto con nombre para preview. $(cat selected-revision.txt) sustituye el identificador de commit registrado en el argumento. --environment selecciona el estado y el bucket de destino; no se deduce del nombre de archivo del artefacto.
python3 delivery.py plan report-two --revision "$(cat selected-revision.txt)" --environment preview
El flujo de trabajo suministrado exporta esa instantánea de Git, inicializa su proveedor con la versión fijada y un archivo de bloqueo de dependencias de solo lectura, ejecuta fmt/validate/test y, después, invoca la planificación nativa de Terraform con -out y -detailed-exitcode. Deben superarse todos los controles de calidad y aparecer un plan con dos actualizaciones: la etiqueta de versión y el contenido del informe. No debe haber creaciones ni eliminaciones.
El plan nativo devuelve 2 porque hay cambios. El comando de entrega que lo engloba devuelve 0 porque ha producido correctamente el artefacto. En cambio, un error de Terraform hace fallar la tarea. Los nombres de artefactos son únicos: usa un nombre nuevo para una generación nueva en lugar de sobrescribir un ambiguo «último plan».
Inspecciona el artefacto mediante el punto de entrada suministrado.
python3 delivery.py inspect report-two
La salida incluye el plan legible de Terraform y el contexto registrado. Confirma que el bucket de destino es delivery-release-preview, la nueva versión es release-two y el informe pasa a ser release two report. El resumen del plan nativo debe mostrar 0 to add, 2 to change, 0 to destroy. ~ identifica una actualización en el mismo recurso.
Lee el manifiesto directamente.
cat /home/labex/project/.delivery-release/artifacts/report-two/manifest.json
Compara revision con selected-revision.txt y environment con preview. source_sha256 es la huella del código fuente exportado con seguimiento de Git, lock_sha256 identifica su archivo exacto de bloqueo de dependencias y plan_sha256 identifica el plan binario concreto. Las vistas legible y JSON tienen sus propias huellas. Estos campos describen partes diferentes del artefacto; un nombre de archivo coincidente por sí solo no puede sustituirlos.
Compara las huellas del archivo de bloqueo y del plan con sha256sum, que calcula SHA-256 a partir de los bytes reales de los archivos.
sha256sum .terraform.lock.hcl /home/labex/project/.delivery-release/artifacts/report-two/release.tfplan
Los dos resúmenes deben coincidir con los campos correspondientes del manifiesto. El ejecutor también conserva un registro de generación que persiste entre procesos y contrasta el plan binario real con el código fuente y el entorno seleccionados de forma independiente. Editar un manifiesto para describir bytes diferentes no convierte esos bytes en un artefacto válido.
Lee las acciones en formato legible por máquina. La herramienta jq preparada selecciona cada cambio de recurso y muestra su dirección y su lista de acciones de la vista JSON nativa de Terraform.
jq '.resource_changes[] | {address, actions: .change.actions}' /home/labex/project/.delivery-release/artifacts/report-two/plan.json
Debes ver aws_s3_bucket.reports y aws_s3_object.report, ambos con acciones update. Este JSON es una vista del plan guardado legible por máquina; no aplica nada por sí solo. Un plan real puede contener el texto del informe y valores de entrada de configuración, así que trátalo como un artefacto que contiene datos cuando lo compartas para revisión.
Confirma que el informe existente de vista previa no ha cambiado.
aws s3 cp s3://delivery-release-preview/report.txt -
Debe seguir diciendo release one report, porque generar un plan no ha aplicado el contenido propuesto. Comprueba también el otro entorno.
aws s3 cp s3://delivery-release-review/report.txt -
Debes ver el mismo informe original. Por último, lee el objeto vecino ajeno.
aws s3 cp s3://delivery-release-neighbor/keep.txt -
Debes ver preserve release neighbor. Has creado un artefacto local, no un conjunto de recursos desplegados, por lo que no hay infraestructura nueva que destruir. Conserva estos almacenes existentes, su estado y el artefacto para la evaluación. Un laboratorio posterior introduce los pasos independientes de revisión y aplicación controlada.
Resumen
Has registrado una propuesta de versión en un commit, seleccionado su revisión exacta de Git y generado un plan guardado concreto después de superar los controles de calidad. Has inspeccionado las acciones legibles y legibles por máquina y comparado las huellas del código fuente, del archivo de bloqueo de dependencias, del entorno y del plan, mientras los datos reales de los informes y el estado de negocio permanecían sin cambios.
Un artefacto es una propuesta específica, no una aprobación ni una aplicación. Su contexto de código fuente y sus bytes reales deben mantener la coherencia cuando un flujo de trabajo posterior lo revise y lo utilice. Consulta la documentación oficial de planes guardados y la referencia de salida JSON para conocer los formatos nativos utilizados aquí.