介绍
Lumen Hire 正为展览准备四台显示设备。维护服务正常,但部分设备仍接受出厂登录。找出所有受影响设备,在不更改配置的前提下收集正确的交接文件。
使用 Equipment Desk 查看清单和已保存文件,使用 Workstation 输入命令。这些是同一训练容器内独立的本地 HTTP 服务,不是实体设备。只要求基本终端输入、路径识别和标签页切换;Hydra 已准备好。仅测试四个指定端点和提供的完整凭据对。所有身份与密码均为合成数据。
将端点与设备对应起来
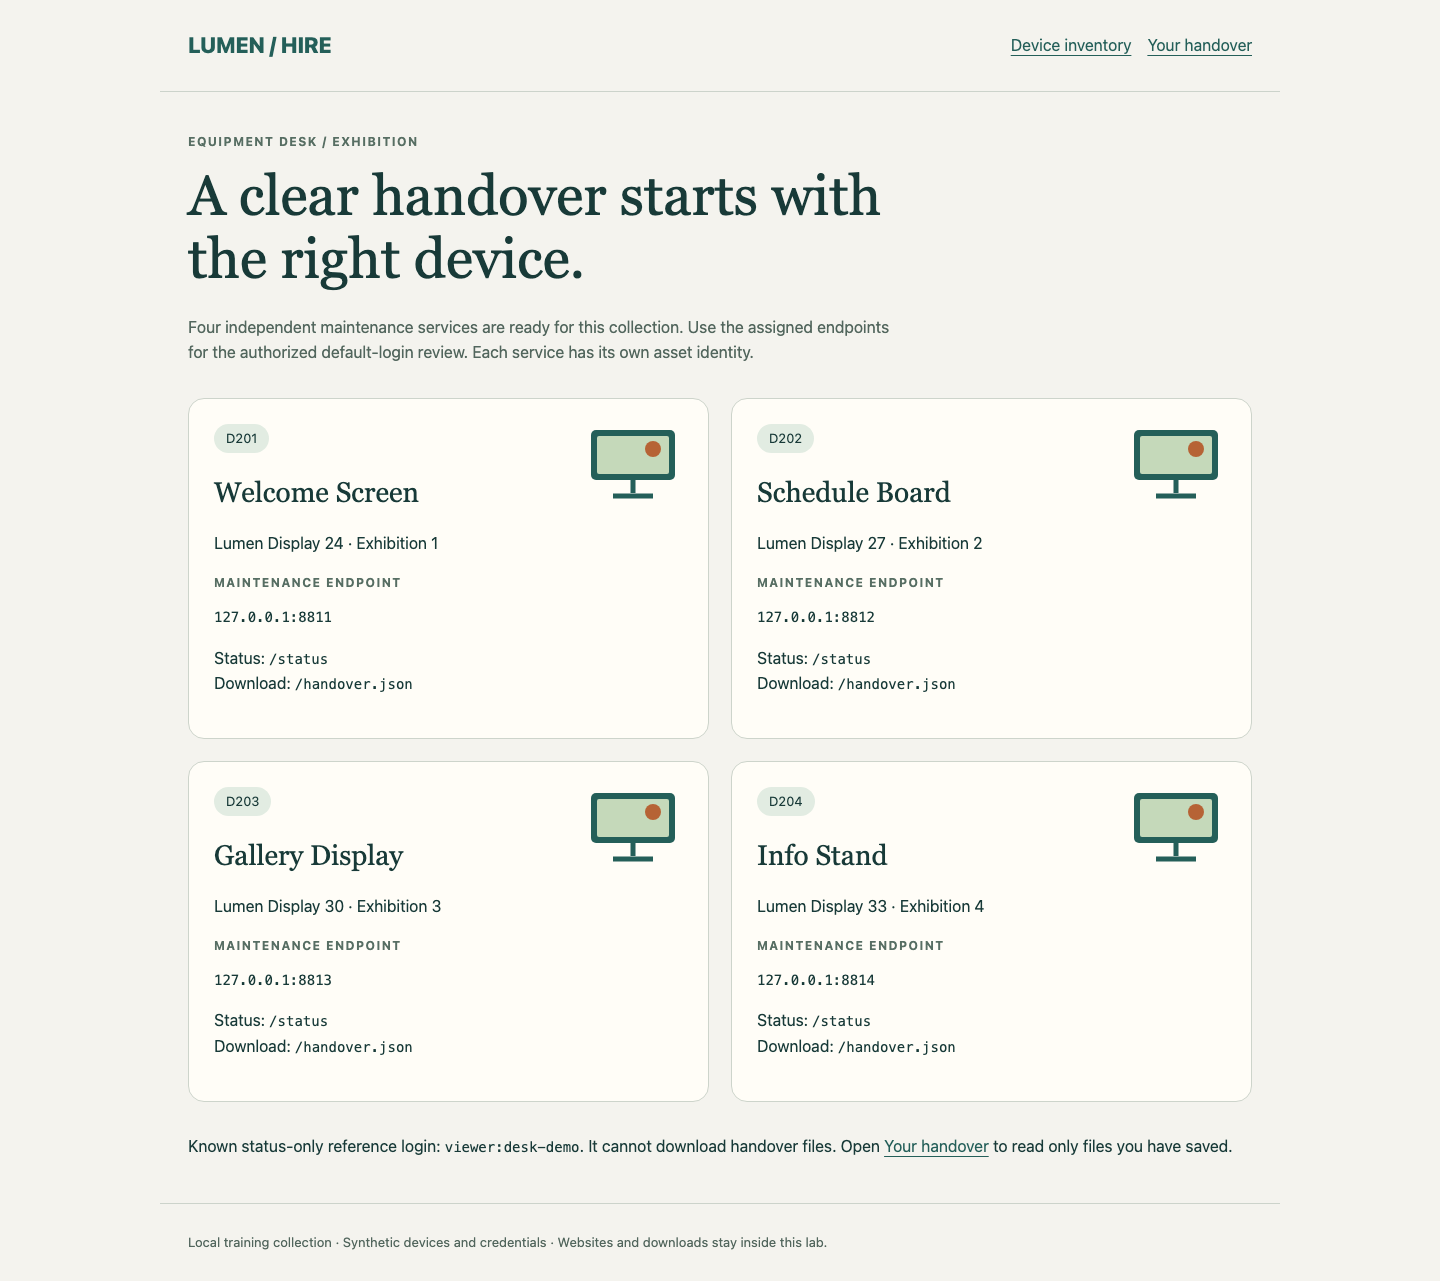
本步骤先读取一台正常设备,再开始审计。从 Equipment Desk 开始,每张卡片标明资产及其维护端点。端点由地址和端口组成;这里不同端口对应不同设备服务。
切换到 Workstation,起始目录为 /home/labex/project/device-audit。cat 用于打印文件:
cat inventory.tsv
制表符分隔的清单列出四个资产 ID 及端点。保留原文件不变。127.0.0.1 指本实验容器,不是你自己的电脑。四个服务均提供 /status 和 /handover.json。
curl 发出 HTTP 请求,-i 包含响应头。先不带凭据请求第一台设备:
curl -i http://127.0.0.1:8811/status
预期看到 401 Unauthorized 和 WWW-Authenticate Basic 认证挑战。这是身份认证拒绝,不是连接失败。HTTP Basic 发送用户名与密码对,普通 HTTP 不会加密它。本地训练链路不代表安全的互联网传输。
已知的 viewer:desk-demo 登录只能读取状态。-u 提供这对凭据,-o 将响应正文保存为文件:
curl -u viewer:desk-demo -o reference.json http://127.0.0.1:8811/status
cat reference.json
应看到资产 D201、型号和打包备注。这个正常参考不是发现的出厂登录;viewer 无法下载交接文件。如果出现连接错误,则地址或端口有误:与 inventory.tsv 对照,修正拼写后重试请求。
完成出厂登录审计
本步骤测试整批设备,并保持凭据配对。留在 Workstation,读取合成出厂参考:
cat factory-logins.txt
每一行 username:password 是一个允许的凭据对。分开用户名和密码列表会生成额外组合,超出本任务范围。将三个配对写入 pairs.txt。带引号的 here-document 保持内容为字面文本;> 替换指定文件,结束标记 PAIRS 必须独占一行:
cat > pairs.txt <<'PAIRS'
admin:factory-one
operator:factory-two
service:factory-three
PAIRS
将每个指定端点写入一次,每行一个:
cat > targets.txt <<'TARGETS'
127.0.0.1:8811
127.0.0.1:8812
127.0.0.1:8813
127.0.0.1:8814
TARGETS
Hydra 对网络服务尝试登录。-C 读取完整配对,-M 读取端点。http-get 选择 HTTP Basic 认证,-m /status 提供资源路径。-t 1 将每个目标限制为一个任务,-T 1 将整个运行限制为一个任务,便于观察小规模审计。本次不使用提前停止选项。小写 -f 可在某目标发现首个有效配对后停止该目标,但其他目标仍须测试;大写 -F 会在任何成功后停止整批运行,可能留下未测设备。
-o 保存发现,-b json 选择结构化数据格式 JSON。-I 开始新运行,不恢复先前中断的运行。执行:
hydra -I -C pairs.txt -M targets.txt -t 1 -T 1 -o findings.json -b json -m /status http-get
cat findings.json
预期 results 中有三个条目,各自包含端口、登录名和密码,quantityfound 为 3。JSON 的 success: true 只表示工具无执行错误地完成,不表示每台设备都接受密码。第四台设备在此候选集中没有发现,这是有限结论,不证明密码强。
连接错误不是阴性发现。将 targets.txt 与原始清单比较后修正。需要重跑时,先用 rm findings.json 删除旧输出,避免新 JSON 与旧运行混合。rm 仅删除指定结果文件,不要删除来源文件。保留完整配对,不要更改设备密码或服务以通过测试。
收集匹配的交接文件
本步骤在实际设备上使用发现的各凭据对,保存完整交接文件。留在 Workstation。mkdir -p 在需要时创建目录,不清空既有内容:
mkdir -p handover
使用 findings.json 中的三组端口与登录对应关系。curl -f 在 HTTP 拒绝时以错误退出,避免把错误页当成成功下载:
curl -f -u admin:factory-one -o handover/asset-D201.json http://127.0.0.1:8811/handover.json
curl -f -u operator:factory-two -o handover/asset-D202.json http://127.0.0.1:8812/handover.json
curl -f -u service:factory-three -o handover/asset-D203.json http://127.0.0.1:8813/handover.json
cat handover/asset-D202.json
核对资产 ID、位置、方向和打包备注。文件名相等或文件数量正确,不能证明不同设备提供了正确内容。若下载被拒绝,与原生发现对照端口及配对,修正命令再下载。
切换到 Equipment Desk,选择 Your handover,阅读三个已保存文件。在 D202 上使用 Download saved file,打开下载的 JSON。阅读器只使用本地文件,不会获取或修复文件。D204 应显示 No saved file;缺失本身不是审计结论,阴性结论须以完整测试候选集为依据。
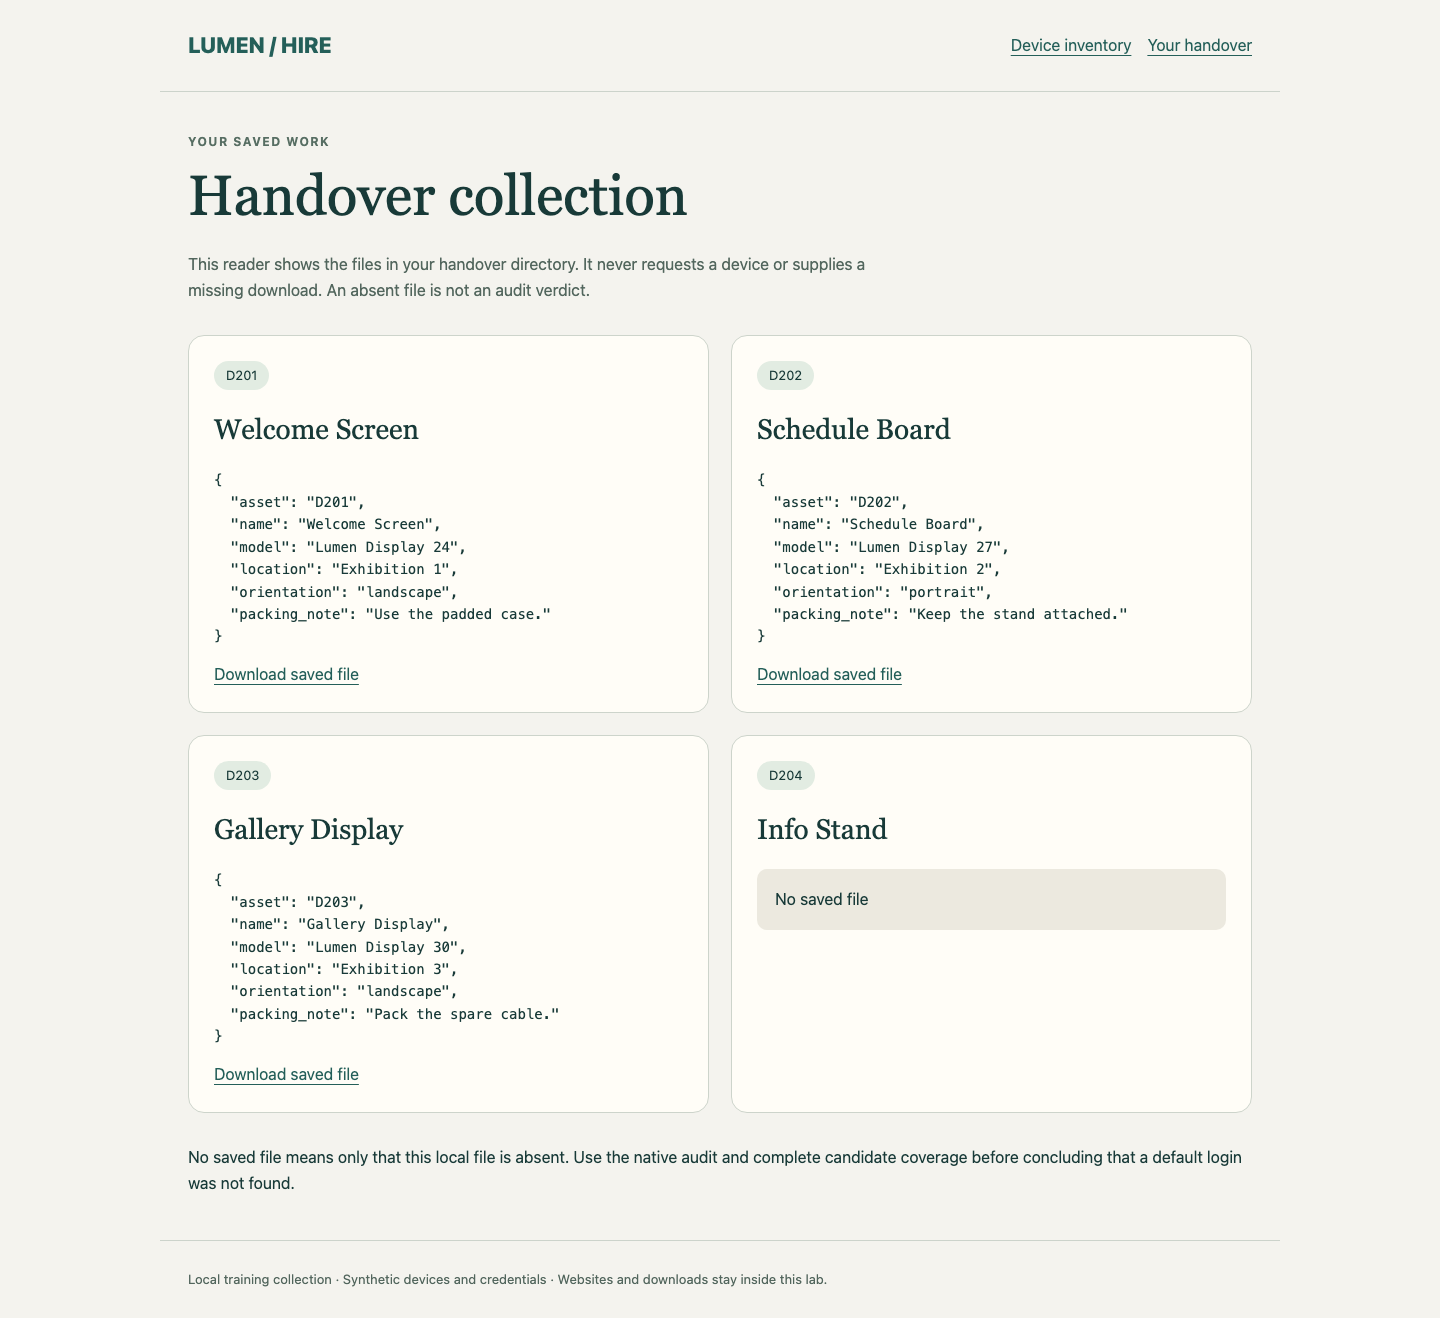
在 handover 中保留三个原始文件,以及原生 findings.json、两个输入列表和参考文件。保留四个服务及原始清单和参考文件不变。这完成的是限定范围的默认登录审计,不是完整安全评估。
总结
你将设备身份与端点对应起来,保留出厂凭据配对,完成多目标 Hydra 审计,并独立下载了正确设备文件。你区分了有限阴性发现、连接失败与未测设备,同时保留正常服务。