浏览器需要确认自己访问的确实是 URL 指定的网站。TLS 证书包含身份信息和公钥。浏览器会核对多项属性,之后才判断是否信任该身份。
Web 安全 · 第 3 课
证书
学习核对 TLS 证书上的名称、有效期和签发者。
查看证书中的名称
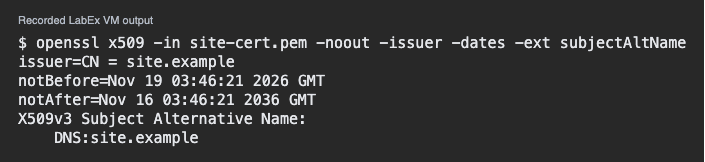
将练习用公开证书保存为 site-cert.pem。这是一张自签名的教学证书。用 OpenSSL 输出签发者、有效期和使用者可选名称。-noout 选项会省略编码后的证书正文。
$ openssl x509 -in site-cert.pem -noout -issuer -dates -ext subjectAltName
使用者可选名称部分列出了这个示例覆盖的 DNS 名称。找出 DNS:site.example。浏览器会把 URL 中的名称与证书中列出的名称进行核对。
列表里只有 site.example。哪个 URL 与这个名称匹配?
核对有效期
notBefore 和 notAfter 说明证书可使用的时间范围。把它们与进行检查时的时间对照。设备时钟不准也会影响结果。单凭有效期无法完成证书验证。
当前时间已超过 notAfter。应该调查什么?
检查信任关系
签发者表示谁签署了证书。浏览器通常会逐级检查签名,直到链条上一个受信任的权威机构。OpenSSL 打印出的签发者名称只是一个可以查看的字段。验证证书链需要另行操作。练习证书可能只供实验使用。
名称和有效期都符合要求,但浏览器不信任签发者。缺少什么?
课程已完成
你已完成 证书
现在,你可以分别检查证书的三项信息。
将 URL 中的主机名与证书覆盖的名称匹配。
对照当前时间和证书的有效期。
单独检查证书链是否可信。