用户可能先用普通账户登录,之后需要做一件权限要求更高的事。在使用 sudo 的系统上,用户可以请求以另一个账户运行命令。相关记录可以说明用户申请了什么权限,以及系统是否允许。
安全日志 · 第 3 课
sudo 事件
学习如何从 sudo 记录中看出哪个账户提出请求、命令将以哪个账户运行,以及请求是否获准。
找出两个账户
下面的模拟记录用 account 表示提出请求的账户,用 target 表示命令将以哪个账户运行。root 账户有系统管理权限。sudo 也可以指定其他目标账户,例如 backup。
t=09:15:10Z source=sudo host=web-01 account=alex target=root
command=systemctl status nginx decision=allowed session=42
第二行延续第一行,是同一条记录。这里,alex 请求以 root 身份运行命令。
如果记录显示 account=sam target=backup,是谁请求以哪个账户运行命令?
找出请求执行的命令
command 字段给出请求执行的命令。示例中的 systemctl status nginx 请求查看 Nginx Web 服务当前的状态。另一条记录可能出现 systemctl restart nginx,表示请求停止并重新启动该服务。两条命令涉及同一个服务,但请求的操作不同。
哪个请求要改变 Web 服务的运行状态?
读懂权限判定
策略指 sudo 用来判断是否允许请求的一组规则。在这些示例中,decision=allowed 表示策略准许了该请求,decision=denied 表示 sudo 拒绝了它。
t=09:16:00Z source=sudo host=web-01 account=alex target=root
command=systemctl restart nginx decision=denied session=42
获准说明请求通过了权限检查。如果想了解命令执行结果,应查找系统提供的结果记录。
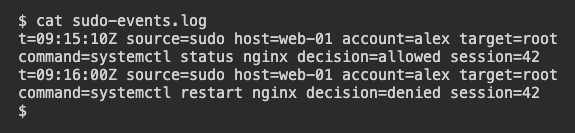
对比这两条模拟记录中的命令和权限判定。
第二个例子显示,重启请求得到了什么结果?
结合登录账户和会话看请求
两个例子中的请求账户都是 alex,并且都带有 session=42。这个编号指的是登录会话,也就是登录之后的一段活动。它可以帮助你找到前后相关的登录记录。每条例子里的目标账户只对应当次命令请求。描述请求时,要结合请求账户和目标账户。
以下哪项概括符合第一条示例记录?
课程已完成
你已完成 sudo 事件
现在,你可以读懂 sudo 记录,并区分权限判定与命令执行结果。
找出请求账户和目标账户。
用命令字段描述具体的请求。
区分获准与被拒绝的请求。
描述请求时结合它所在的登录会话。