服务器报告了一次登录失败。发生了什么?这条记录又能说明什么?先把机器记录下来的信息和你据此作出的判断分开。
安全日志 · 第 1 课
安全事件
区分实际发生的安全事件、描述事件的日志记录,以及提示你进一步核查的告警。
事件与日志记录
事件是实际发生的事,例如一次登录尝试被拒绝。日志记录描述该事件,并将信息保存下来。日志由多条记录组成。课程用字段名称统一的模拟记录帮助你练习读日志。不同工具给字段命名和保存记录的方式可能各不相同。
t=08:55:00Z source=ssh host=web-01 account=alex login=rejected
这条记录显示,账户 alex 的远程登录尝试被拒绝。尝试结束后,仍可查看保存下来的记录。后面会介绍怎样比较来自不同来源的时间戳。
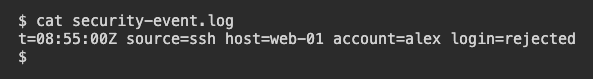
LabEx 终端从文本文件中显示了同一条模拟记录。
例子里的哪一项是事件本身?
读懂字段
字段是记录中的一项信息。这里的 t 给出记录到的时间,host 是事件发生的机器,source 表示报告事件的工具。account 是涉及的账户,login 则给出登录尝试的结果。
想知道哪台机器记录了这次登录失败,应该看哪个值?
告警与触发规则
告警会提示人员查看某个可能需要关注的情况。例如,监控规则发现同一账户在同一主机上五分钟内有三次登录失败,就可以发出告警。这条规则根据账户、主机和时间把记录归在一起。收到告警说明有记录符合规则。也可能只是有人连续输错了几次密码。
规则因 alex 在 web-01 上的三次登录失败而发出告警。告警能说明什么?
决定接下来查什么
要确认 alex 后来是否登录,应查看失败之后 web-01 上的登录结果。下结论前,先核对记录覆盖的时间段。日志导出文件是选定记录的副本,可能在你要查的时间之前就结束了。
日志只导出到 09:00。要确认 09:05 是否成功登录,应该找什么?
课程已完成
你已完成 安全事件
现在,你可以读懂一条安全日志,并判断收到告警后该查什么。
区分事件与记录该事件的日志行。
在示例记录中找出账户、主机和结果。
根据告警规则理解监控系统看到了什么。
确认数据来源和时间范围是否能回答你的问题。