主机防火墙可以根据来源地址、协议和目标端口等条件,允许或阻止传入的网络流量。先确认服务实际需要接收哪些流量。
Linux 安全加固 · 第 5 课
主机防火墙
读懂简单的主机防火墙规则,并确定应该从哪些位置测试。
阅读一份示例规则
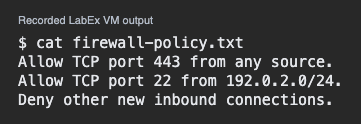
以下是某台主机上的简化规则。192.0.2.0/24 中的斜杠写法描述一段 IPv4 地址范围。这段范围包含 192.0.2.44,不包含 198.51.100.8。
Allow TCP port 443 from any source.
Allow TCP port 22 from 192.0.2.0/24.
Deny other new inbound connections.
443 端口供公开网站使用。22 端口留给维护网络。默认规则描述的是不符合这两条允许规则的连接。
以下哪个新连接符合维护规则?
分别检查规则和监听状态
防火墙允许的连接也可能失败,比如没有程序在对应端口监听。反过来,即使程序正在正常监听,请求所走的路径也可能被防火墙挡住。请分别核查防火墙规则和监听情况。
规则允许 443 端口,但主机上没有程序在这个端口监听。应该检查什么?
规划安全的验证方式
核查受控的规则变更时,应保留合法的维护通道。先在维护网络内测试应该允许的路径,再从该网络以外获准测试的位置确认连接被阻止。记录每次测试的来源、目标和预期结果。
哪组测试能验证预期的 SSH 访问限制?
课程已完成
你已完成 主机防火墙
现在,你可以结合服务状态解读主机防火墙规则。
按协议、目标和来源匹配防火墙规则。
确认允许访问的服务确实在监听。
验证预期的访问权限和限制。