Linux Audit 可能为同一个事件写入多条记录。一行可能描述操作,另一行则补充文件路径。先把相关记录归在一起,再判断它们能说明什么。
系统审计 · 第 2 课
Linux 审计日志
学习如何把描述同一次操作的多条 Linux 审计记录归在一起。
读取同一审计事件
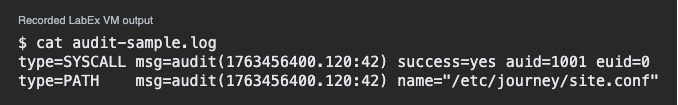
下面是来自同一台主机、同一天的简化练习记录。审计事件标识中,冒号后的数字是事件编号。结合时间戳和事件编号,可以把相关记录归组。下面两行属于同一个事件。
type=SYSCALL msg=audit(1763456400.120:42) success=yes auid=1001 euid=0
type=PATH    msg=audit(1763456400.120:42) name="/etc/journey/site.conf"
第一行给出操作结果和账户字段。路径记录给出一个与该事件相关的文件。
在这个例子中,哪些信息能把操作和路径关联起来?
区分两种身份
在本例中,auid 是审计登录用户 ID,euid 是执行操作时的有效用户 ID。程序使用的有效身份可以与登录身份不同。数字 ID 用于识别主机上的账户。要确定背后是哪一个人,可能还需要其他记录。
哪个字段显示示例中的审计登录身份?
把结论限定在证据范围内
结果字段表示记录到的操作成功了。要确定是什么操作,请检查完整的事件。要确认文件内容有没有变,就把文件与已知的参考版本比较。
什么能帮助判断内容是否与获准的文件不同?
课程已完成
你已完成 Linux 审计日志
现在,你可以通过一组相关记录解读一次审计事件。
结合主机和审计事件标识来匹配记录。
分别读取登录身份和有效身份。
操作结果留下疑问时,选择适当的后续检查。