Um registro indica que alguém fez login em um computador. Outro indica que um comando foi autorizado. As duas coisas estão relacionadas? A correlação de eventos compara registros para verificar se eles descrevem atividades relacionadas.
Logs de segurança · Lição 5
Correlação de eventos
Aprenda a associar registros de segurança usando horário, host, conta e informações de sessão.
Lendo dois registros
O SSH permite fazer login em outro computador. Depois do login, uma pessoa pode usar sudo para pedir autorização para executar um comando com outra conta. Os dois registros simulados abaixo são do mesmo dia e usam nomes de campos iguais para facilitar a prática. Logs reais podem usar nomes diferentes ou omitir campos.
t=09:14:02Z      source=ssh   host=web-01 account=alex session=42 login=accepted
t=11:15:10+02:00 source=sudo  host=web-01 account=alex session=42 decision=allowed
O campo source indica qual ferramenta relatou o evento. O campo host identifica o computador onde ele ocorreu. Os dois registros indicam atividade da conta alex. Para identificar quem usou essa conta, seriam necessárias outras evidências.
Uma pessoa da equipe afirma que Alex fez pessoalmente a solicitação ao sudo. O que esses registros comprovam até aqui?
Comparando os horários dos eventos
O campo t contém o horário registrado. No primeiro registro, Z indica UTC, uma referência comum para comparar horários. No segundo, +02:00 indica um horário duas horas à frente de UTC. Subtraia duas horas de 11:15:10 para obter 09:15:10 em UTC.
Compare 09:14:02 e 09:15:10. O login foi registrado primeiro. Mesmo eventos próximos no tempo podem ter vindo de logins diferentes.
Em outro dia, um login foi registrado às 09:14Z e uma solicitação às 11:13+02:00. Qual foi a ordem?
Verificando o host e a sessão
Uma sessão é o período de atividade entre o login e a saída ou desconexão. Nestes exemplos, o registro de SSH inclui o ID de sessão associado ao login aceito. As duas fontes usam o mesmo ID para aquele login no mesmo host. Os dois primeiros registros mostram host=web-01 e session=42, o que associa o login e a solicitação a uma única sessão.
Nestes exemplos, o número de sessão é local a cada host. O próximo registro mostra a mesma conta e o mesmo número de sessão, apenas alguns segundos depois.
t=09:15:18Z source=sudo host=web-02 account=alex session=42 decision=allowed
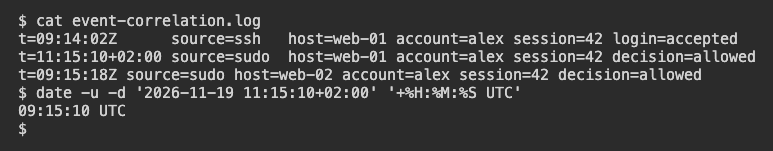
O terminal mostra os três registros simulados e confirma a conversão para UTC com o comando date do Ubuntu.
Qual é a relação do terceiro registro com a sessão SSH original?
Descrevendo o que as evidências permitem concluir
Em web-01, o login foi aceito e o sudo permitiu a execução de um comando durante aquela sessão. Isso é o que os registros permitem afirmar. Para saber como o comando terminou, procure um registro do resultado. Uma sessão pode conter vários comandos, então relacione o resultado à solicitação específica. Se não encontrar um registro correspondente, mantenha o resultado como desconhecido.
Qual novo registro esclareceria se o comando terminou com êxito?
Para praticar como filtrar e comparar outros registros de autenticação e do sudo, experimente a análise de logs do sistema.
Lição concluída
Você concluiu Correlação de eventos
Agora você pode usar vários registros de segurança para chegar a uma conclusão e identificar o que ainda precisa verificar.
Identificar a conta indicada no evento.
Converter os horários para um mesmo fuso antes de compará-los.
Usar o host e a sessão juntos para relacionar atividades.
Dizer o que os registros comprovam e buscar evidências para a questão que resta.
Salve seu progresso
Crie uma conta gratuita para salvar esta lição e continuar em qualquer dispositivo.
Criar uma conta gratuita