Um firewall de host pode permitir ou bloquear tráfego de entrada com base em propriedades como endereço de origem, protocolo e porta de destino. Comece identificando o tráfego de que o serviço precisa.
Hardening do Linux · Lição 5
Firewalls de host
Aprenda a interpretar uma política simples de firewall de host e a planejar verificações a partir dos locais relevantes.
Lendo uma política de exemplo
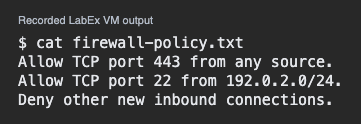
A política simplificada a seguir descreve um host. A notação com barra em 192.0.2.0/24 indica um intervalo de endereços IPv4. Neste exemplo, 192.0.2.44 está dentro do intervalo e 198.51.100.8 está fora.
Allow TCP port 443 from any source.
Allow TCP port 22 from 192.0.2.0/24.
Deny other new inbound connections.
O site público usa a porta 443. A porta 22 fica reservada à rede de manutenção. A regra padrão se aplica às conexões que não correspondem a nenhuma das duas permissões.
Qual nova conexão corresponde à regra de manutenção?
Verificando a política e o serviço em escuta
Uma conexão permitida ainda pode falhar se nenhum programa estiver escutando na porta. Da mesma forma, um programa em escuta pode ficar inacessível por um caminho bloqueado pelo firewall. Confira a política e verifique também se o serviço está em escuta.
A regra permite a porta 443, mas nenhum serviço está escutando nela. O que você deve verificar?
Planejando uma verificação segura
Ao revisar uma mudança controlada, mantenha um caminho legítimo de manutenção disponível. Teste o caminho permitido a partir da rede de manutenção. Depois, confirme que o acesso falha a partir de um local de teste autorizado fora dessa rede. Anote a origem, o destino e o resultado esperado de cada teste.
Qual par de testes verifica a restrição prevista para o SSH?
Lição concluída
Você concluiu Firewalls de host
Agora você consegue interpretar as regras do firewall de host junto com o estado do serviço.
Associe a regra ao protocolo, ao destino e à origem.
Confirme que o serviço permitido está em escuta.
Verifique o acesso previsto e a restrição esperada.
Salve seu progresso
Crie uma conta gratuita para salvar esta lição e continuar em qualquer dispositivo.
Criar uma conta gratuita