브라우저는 URL에 적힌 웹사이트에 실제로 도달했는지 확인해야 합니다. TLS 인증서에는 신원 정보와 공개 키가 들어 있습니다. 브라우저는 그 신원을 신뢰하기 전에 여러 속성을 확인합니다.
웹 보안 · 레슨 3
인증서
TLS 인증서에 표시된 이름, 유효 기간, 발급자를 확인하는 방법을 알아봅니다.
인증서에 포함된 이름 확인하기
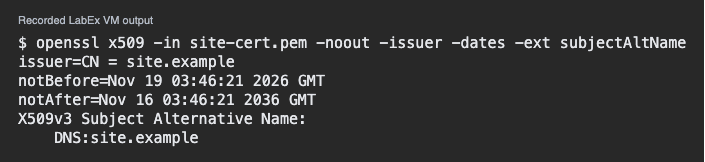
공개 실습용 인증서를 site-cert.pem으로 저장하세요. 이 파일은 자체 서명한 교육용 샘플입니다. OpenSSL을 사용해 발급자, 유효 기간, 주체 대체 이름을 출력합니다. -noout 옵션은 인코딩된 인증서의 출력을 생략합니다.
$ openssl x509 -in site-cert.pem -noout -issuer -dates -ext subjectAltName
주체 대체 이름 항목에는 예시 인증서가 적용되는 DNS 이름이 나옵니다. DNS:site.example을 찾아보세요. 브라우저는 URL의 호스트 이름을 인증서의 이름과 비교합니다.
인증서에 나열된 이름이 site.example 하나뿐입니다. 어느 URL이 이 이름과 일치하나요?
유효 기간 확인하기
notBefore와 notAfter는 인증서를 사용할 수 있는 기간을 나타냅니다. 두 시각을 검사 시점과 비교하세요. 시스템 시계에 문제가 있으면 검사에도 영향을 줄 수 있습니다. 인증서를 검증하려면 유효 기간 외에도 확인할 사항이 있습니다.
현재 시각이 notAfter를 지났습니다. 무엇을 확인해야 하나요?
신뢰 관계 확인하기
발급자는 인증서에 서명한 주체를 나타냅니다. 보통 브라우저는 신뢰하는 인증 기관에 이르는 체인을 따라 서명을 검증합니다. OpenSSL 출력에서 발급자 이름을 읽을 수 있습니다. 체인 검증은 별도 작업입니다. 실습용 인증서는 실습 환경에서만 사용하도록 만든 것일 수 있습니다.
이름은 일치하고 유효 기간에도 문제가 없지만 브라우저가 서명자를 신뢰하지 않습니다. 무엇이 더 필요한가요?
레슨 완료
인증서 완료
이제 인증서를 확인하는 데 필요한 세 가지 항목을 읽을 수 있습니다.
URL의 호스트와 인증서가 적용되는 이름을 비교합니다.
현재 시각을 인증서의 유효 기간과 비교합니다.
인증서 체인의 신뢰 여부를 별도로 확인합니다.