일반 계정으로 로그인한 뒤 더 높은 권한이 필요한 작업을 해야 할 수 있습니다. sudo를 쓰는 시스템에서는 다른 계정으로 명령어를 실행할 수 있도록 요청할 수 있습니다. 요청 기록을 보면 어떤 권한을 요청했고 시스템이 어떤 결정을 내렸는지 알 수 있습니다.
보안 로그 · 레슨 3
sudo 이벤트
sudo 기록에서 명령어를 요청한 계정, 명령어를 실행할 계정, 허용 여부를 읽는 법을 배웁니다.
두 계정 확인하기
다음 모의 기록에서 account는 요청한 계정, target은 명령어를 실행할 때 쓰려는 계정입니다. root 계정에는 시스템 관리 권한이 있습니다. sudo 요청에는 backup과 같이 다른 대상 계정도 지정할 수 있습니다.
t=09:15:10Z source=sudo host=web-01 account=alex target=root
command=systemctl status nginx decision=allowed session=42
둘째 줄은 같은 기록의 이어지는 부분입니다. 여기서는 alex가 root로 명령어를 실행하도록 요청했습니다.
기록에 account=sam target=backup이 있다면 어느 계정이 어떤 계정으로 명령어를 실행하려 했나요?
요청한 명령어 읽기
command 필드는 요청에 해당하는 명령어를 가리킵니다. 예제의 systemctl status nginx는 Nginx 웹 서비스의 현재 상태를 보여 달라는 요청입니다. 다른 기록에 systemctl restart nginx가 나온다면 서비스를 중지한 뒤 다시 시작하라는 요청입니다. 둘 다 같은 서비스를 다루지만 요청하는 동작은 다릅니다.
웹 서비스의 실행 상태를 변경하도록 요청하는 명령어는 무엇인가요?
허용 여부 읽기
정책은 sudo가 요청을 허용할지 판단하는 규칙입니다. 예제에서 decision=allowed는 정책이 요청을 허용했다는 뜻입니다. decision=denied는 sudo가 요청을 거부했다는 뜻입니다.
t=09:16:00Z source=sudo host=web-01 account=alex target=root
command=systemctl restart nginx decision=denied session=42
허용 결정은 실행할 권한이 있었다는 뜻입니다. 명령어의 결과를 알아야 한다면 시스템에서 제공하는 결과 기록을 찾으세요.
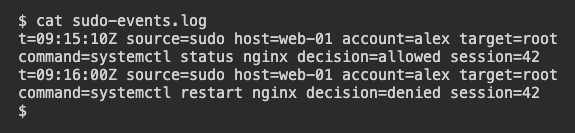
두 모의 기록의 명령어와 권한 결정을 비교해 보세요.
두 번째 예제에서 재시작 요청은 어떻게 처리됐나요?
로그인 계정도 함께 확인하기
두 예제는 alex를 요청자로 표시하고 session=42를 포함합니다. 이 번호는 로그인 후 활동 기간인 로그인 세션을 가리킵니다. 전후의 로그인 기록을 찾을 때 도움이 됩니다. 각각의 대상 계정은 그 명령어 요청에만 해당합니다. 요청을 설명할 때는 요청 계정과 대상 계정을 함께 확인하세요.
첫 번째 예제를 가장 잘 요약한 것은 무엇인가요?
레슨 완료
sudo 이벤트 완료
이제 sudo 기록을 읽고 권한 결정과 명령어의 실행 결과를 구분할 수 있습니다.
요청 계정과 대상 계정을 찾습니다.
명령어 필드로 구체적인 요청을 설명합니다.
허용된 요청과 거부된 요청을 구분합니다.
요청을 설명할 때 로그인 세션을 함께 확인합니다.