어떤 기록은 누군가 컴퓨터에 로그인했다고 알려 줍니다. 다른 기록에는 명령어 실행이 허용됐다고 나옵니다. 두 기록은 서로 관련이 있을까요? 이벤트 상관 분석은 여러 기록을 비교해 관련 활동인지 알아보는 작업입니다.
보안 로그 · 레슨 5
이벤트 상관관계
시각, 호스트, 계정과 세션 정보를 이용해 보안 기록을 서로 연결하는 방법을 배웁니다.
두 기록 읽기
SSH를 사용하면 다른 컴퓨터에 로그인할 수 있습니다. 로그인한 뒤 sudo로 다른 계정에서 명령어를 실행할 권한을 요청할 수 있습니다. 다음 두 모의 기록은 같은 날에 작성됐으며 연습하기 쉽게 필드 이름을 맞췄습니다. 실제 로그는 필드 이름이 다르거나 일부를 생략할 수 있습니다.
t=09:14:02Z      source=ssh   host=web-01 account=alex session=42 login=accepted
t=11:15:10+02:00 source=sudo  host=web-01 account=alex session=42 decision=allowed
source는 이벤트를 보고한 도구이고 host는 이벤트가 일어난 컴퓨터입니다. 두 기록 모두 alex 계정의 활동을 보고합니다. 실제로 그 계정을 사용한 사람이 누구인지는 다른 증거가 필요합니다.
동료가 Alex 본인이 sudo를 요청했다고 말합니다. 지금 기록으로 무엇을 확인할 수 있나요?
이벤트 시각 비교하기
t에는 기록 시각이 들어 있습니다. 첫 번째 기록의 Z는 시각을 비교할 때 기준으로 삼는 UTC를 뜻합니다. 두 번째의 +02:00은 표시 시각이 UTC보다 두 시간 빠르다는 뜻입니다. 11:15:10에서 두 시간을 빼면 UTC로 09:15:10입니다.
09:14:02와 09:15:10을 비교합니다. 로그인 기록이 먼저입니다. 시간이 가깝다고 해서 같은 로그인에서 나온 이벤트라고 볼 수는 없습니다.
다른 날의 로그에 로그인은 09:14Z, 요청은 11:13+02:00으로 기록됐습니다. 순서는 어떻게 되나요?
호스트와 세션 확인하기
세션은 로그인부터 로그아웃하거나 연결이 끊기기까지의 활동 기간입니다. 연습용 SSH 기록에는 허용된 로그인에 연결된 세션 ID가 들어 있습니다. 두 출처는 같은 호스트에서 같은 로그인에 대해 동일한 세션 ID를 사용합니다. 처음 두 기록에는 host=web-01과 session=42가 있어 로그인과 요청을 한 세션으로 연결할 수 있습니다.
이 예에서 세션 번호는 해당 호스트 안에서만 의미가 있습니다. 다음 기록은 계정과 세션 번호가 같고 시각은 몇 초 뒤입니다.
t=09:15:18Z source=sudo host=web-02 account=alex session=42 decision=allowed
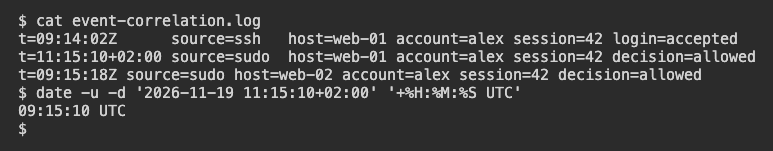
터미널에는 모의 기록 세 건이 나옵니다. Ubuntu의 date 명령어로 UTC 변환 결과를 확인합니다.
세 번째 기록은 원래 SSH 세션과 어떤 관계인가요?
기록이 뒷받침하는 사실 설명하기
web-01에서 로그인이 허용됐으며 해당 세션에서 sudo가 명령어를 실행하도록 허용했습니다. 현재 확보한 증거가 보여 주는 것은 여기까지입니다. 명령어 실행이 어떻게 끝났는지 알고 싶다면 결과를 남긴 기록을 찾으세요. 한 세션에는 여러 명령어가 있을 수 있으므로 결과를 특정 요청과 맞춰 봅니다. 맞는 기록이 없으면 결과를 알 수 없다고 적습니다.
그 명령어가 성공적으로 끝났는지 확인하려면 어떤 기록이 필요한가요?
다른 인증 및 sudo 기록을 필터링하고 비교하려면 시스템 로그 분석을 실습해 보세요.
레슨 완료
이벤트 상관관계 완료
이제 여러 보안 기록을 바탕으로 결론을 내리고 더 확인할 내용을 설명할 수 있습니다.
이벤트에 나오는 계정을 식별합니다.
비교하기 전에 시각을 같은 시간대로 바꿉니다.
호스트와 세션을 함께 사용해 활동을 연결합니다.
기록이 입증하는 사실을 설명하고 남은 질문에 답할 추가 증거를 찾습니다.