호스트 방화벽은 출발지 주소, 프로토콜, 목적지 포트 등에 따라 들어오는 네트워크 트래픽을 허용하거나 차단할 수 있습니다. 먼저 서비스에 필요한 트래픽을 정하세요.
Linux 보안 강화 · 레슨 5
호스트 방화벽
간단한 호스트 방화벽 정책을 읽고 관련 위치에서 수행할 검사를 계획하는 방법을 알아봅니다.
예시 정책 읽기
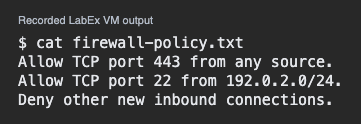
아래는 호스트 하나에 적용한 간단한 정책입니다. 192.0.2.0/24에서 슬래시 뒤의 값은 IPv4 주소 범위를 정합니다. 이 예시에서 192.0.2.44는 범위 안에 있고 198.51.100.8은 범위 밖에 있습니다.
Allow TCP port 443 from any source.
Allow TCP port 22 from 192.0.2.0/24.
Deny other new inbound connections.
443번 포트는 공개 사이트에 사용합니다. 22번 포트는 유지보수 네트워크 전용입니다. 기본 정책은 두 허용 규칙에 해당하지 않는 연결을 어떻게 처리할지 정합니다.
어떤 새 연결에 유지보수 규칙이 적용되나요?
방화벽 정책과 수신 소켓 확인하기
허용된 연결이라도 해당 포트에서 연결을 기다리는 프로그램이 없으면 실패할 수 있습니다. 프로그램이 정상적으로 연결을 기다리고 있어도 방화벽이 해당 경로를 차단하면 도달할 수 없습니다. 방화벽 정책과 수신 소켓을 각각 확인하세요.
규칙이 443번 포트를 허용하지만 호스트에 해당 포트의 수신 소켓이 없습니다. 무엇을 확인해야 하나요?
안전한 검증 계획 세우기
관리 절차에 따라 변경을 검토할 때는 승인된 유지보수 경로를 이용할 수 있는 상태로 두세요. 유지보수 네트워크에서 허용된 경로를 검사합니다. 그 네트워크 밖에 있는 승인된 위치에서는 연결이 차단되는지 확인합니다. 검사마다 출발지, 대상, 예상 결과를 기록하세요.
SSH 제한이 의도대로 적용되었는지 어떻게 확인하나요?
레슨 완료
호스트 방화벽 완료
이제 호스트 방화벽 규칙을 서비스 상태와 함께 살펴볼 수 있습니다.
규칙의 프로토콜, 목적지, 출발지를 확인합니다.
허용된 서비스가 연결을 기다리고 있는지 확인합니다.
기대하는 접근과 제한이 모두 적용되었는지 검증합니다.