Linux Audit은 이벤트 하나에 여러 레코드를 남길 수 있습니다. 한 행에는 작업이 나오고 다른 행에는 경로가 나올 수 있습니다. 어떤 작업이 있었는지 판단하기 전에 관련 행을 묶어서 확인하세요.
시스템 감사 · 레슨 2
Linux 감사 로그
기록된 작업 하나를 설명하는 Linux 감사 레코드를 묶어 읽는 방법을 알아봅니다.
같은 이벤트에 속한 기록 읽기
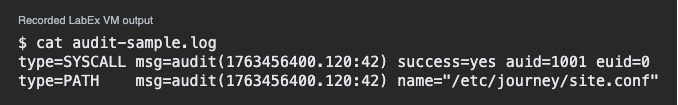
다음은 같은 호스트에서 같은 날짜에 남긴 실습용 레코드의 일부입니다. 감사 이벤트 참조에서 콜론 뒤에 있는 번호는 타임스탬프와 이벤트 ID가 같은 레코드를 묶는 데 쓰입니다. 아래 행들은 같은 이벤트에 속합니다.
type=SYSCALL msg=audit(1763456400.120:42) success=yes auid=1001 euid=0
type=PATH    msg=audit(1763456400.120:42) name="/etc/journey/site.conf"
첫 번째 행에는 작업 결과와 계정 관련 필드가 나옵니다. 경로가 있는 행에는 이벤트와 관련된 파일이 표시됩니다.
이 예시에서 어떤 필드로 작업과 경로를 연결할 수 있나요?
두 사용자 ID 읽기
이 예시에서 auid는 감사 로그인 사용자 ID이고, euid는 작업에 사용된 유효 사용자 ID입니다. 프로그램은 로그인 계정과 다른 유효 사용자 ID로 실행될 수 있습니다. 숫자 ID는 호스트의 계정을 식별합니다. 실제로 누가 작업했는지 알려면 추가 기록이 필요할 수 있습니다.
이 예시에서 감사 로그인 사용자 ID를 보여 주는 필드는 무엇인가요?
기록이 뒷받침하는 사실만 판단하기
결과 필드는 기록된 작업이 성공했음을 보여 줍니다. 어떤 작업이었는지 알려면 이벤트 전체를 살펴보세요. 파일 내용이 달라졌는지 확인하려면 알려진 기준과 파일을 비교하세요.
파일 내용이 승인된 파일과 다른지 판단하는 데 무엇이 도움이 되나요?
레슨 완료
Linux 감사 로그 완료
이제 관련 레코드를 묶어 하나의 감사 이벤트를 읽을 수 있습니다.
호스트와 감사 이벤트 참조가 같은 레코드를 찾습니다.
로그인 사용자 ID와 유효 사용자 ID를 구분해 읽습니다.
기록된 결과만으로 알 수 없는 사항은 다음에 무엇을 확인할지 정합니다.