一般のアカウントでログインした後に、より強い権限が必要な作業が出てくることがあります。sudo を使うシステムでは、利用者が別のアカウントとしてコマンドを実行するよう求められます。その要求の記録を読むと、何が求められ、システムがどう判断したかが分かります。
セキュリティログ · レッスン 3
sudo の記録
誰がどのアカウントでコマンドを実行しようとして、許可されたかどうかを sudo の記録から読み取ります。
二つのアカウントを見つける
次の模擬ログでは、要求したアカウントを account、実行に使う予定のアカウントを target で示します。root アカウントにはシステム管理権限があります。sudo では backup のように、別の実行先アカウントも指定できます。
t=09:15:10Z source=sudo host=web-01 account=alex target=root
command=systemctl status nginx decision=allowed session=42
二行目は同じ記録の続きです。この例では alex が root としてコマンドを実行するよう求めました。
account=sam target=backup とある場合、誰がどのアカウントでコマンドを実行するよう求めましたか?
要求されたコマンドを読む
command は、何のコマンドを実行しようとしたかを示します。例の systemctl status nginx は、Nginx の Web サービスの現在の状態を表示する要求です。別の記録に systemctl restart nginx とあれば、そのサービスを停止して起動し直す要求です。どちらも同じサービスを指定していますが、操作は異なります。
Web サービスの稼働状態を変えるよう求めているのはどれですか?
許可の判断を読む
ポリシーとは、sudo が要求を許可するか決めるためのルールです。この例では、decision=allowed はポリシーが要求を許可したこと、decision=denied は sudo が拒否したことを示します。
t=09:16:00Z source=sudo host=web-01 account=alex target=root
command=systemctl restart nginx decision=denied session=42
許可の判断は、実行してよいことを示すものです。コマンドの結果を知りたい場合は、システムが提供する結果の記録を探してください。
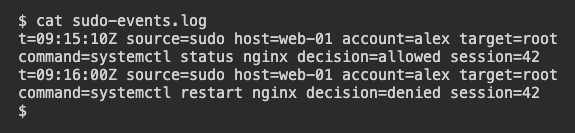
二つの模擬記録で、要求されたコマンドと許可の判断を比べてください。
二つ目の例では、再起動の要求はどうなりましたか?
ログインしたアカウントにも注目する
両方の例が要求元として alex を示し、session=42 を含んでいます。この番号はログインセッション、つまりログイン後の活動の期間を指します。前後のログイン記録を探すときの手がかりになります。各例の実行先はその要求一つに限って当てはまります。要求を説明するときは、要求元と実行先を合わせて読みます。
最初の例に合う説明はどれですか?
レッスン完了
sudo の記録 を完了しました
sudo の記録を読み、実行が許可されたこととコマンドの結果を区別できるようになりました。
要求元と実行先のアカウントを見つける。
コマンドの項目から具体的な要求を説明する。
要求が許可されたか、拒否されたかを見分ける。
要求の説明にログインセッションの情報も含める。