サーバーがログインの失敗を報告しました。何が起きて、そこから何が分かるのでしょうか。まず、マシンが記録した事実と、そこから導く結論を分けて考えます。
セキュリティログ · レッスン 1
セキュリティイベント
セキュリティイベント、その出来事を記録したログ、確認を促すアラートを区別します。
イベントとログの記録
イベントとは、ログインの拒否など、実際に起きた出来事です。ログの記録は、その出来事を後から読める形で残したものです。ログにはこのような記録が集まっています。このコースでは読み方を練習できるように、項目名をそろえた模擬ログを使います。実際のツールでは、項目名や保存先が異なることがあります。
t=08:55:00Z source=ssh host=web-01 account=alex login=rejected
この記録によると、アカウント alex でリモートログインを試みましたが、拒否されました。試行が終わった後も、保存された記録を読めます。異なる情報源の時刻を比較する方法は後のレッスンで扱います。
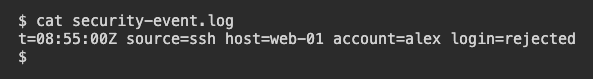
LabEx のターミナルには、テキストファイルに保存した同じ模擬ログを表示しています。
この例のうち、イベントそのものはどれですか?
項目を読む
フィールドは、一つの記録に含まれる個別の項目です。この例では、t が記録時刻、host がイベントの発生したマシン、source が報告元のツールを表します。account はアカウント名、login はログインの試行結果です。
拒否されたログインを記録したのはどのマシンか調べたいとします。そのマシンを示す値はどれですか?
アラートと検知ルール
アラートは、確認が必要かもしれない状況を知らせます。たとえば、同じホストの同じアカウントで、5 分以内にログインが 3 回拒否されたときにアラートを出すルールを設定できます。このルールはアカウント、ホスト、時間で記録をまとめます。アラートはその条件に当てはまったという意味です。単に誰かが何度かパスワードを打ち間違えたのかもしれません。
web-01 の alex で 3 回失敗したため、アラートが出ました。ここから何が分かりますか?
次に確かめることを選ぶ
alex が後でログインしたかを知りたい場合は、失敗した時刻より後の web-01 のログイン結果を探します。結論を出す前に、手元の記録がどこまでの時間をカバーしているかを確認してください。ログのエクスポートは選んだ記録のコピーなので、必要な時刻より前で終わっている場合があります。
手元のエクスポートは 09:00 までです。09:05 に成功したログインがあったかを確認するには、何を探しますか?
レッスン完了
セキュリティイベント を完了しました
セキュリティログを読み、アラートを受けて次に確認することを選べるようになりました。
実際のイベントと、それを記録した行を区別する。
サンプルからアカウント、ホスト、試行結果を見つける。
アラートのルールを読んで、何が観測されたかを理解する。
情報源と時間範囲が、知りたいことに合っているか確かめる。