ログインの記録には、あるマシンにログインしたことが残っています。別の記録には、コマンドが許可されたことが残っています。この二つは関係しているのでしょうか。イベントの相関分析では、記録を見比べて、活動同士に関連があるかを調べます。
セキュリティログ · レッスン 5
イベントの相関分析
時刻、ホスト、アカウント、セッションを使って、セキュリティログを関連付けます。
二つの記録を読む
SSH を使うと別のマシンにログインできます。ログイン後は、sudo で別のアカウントとしてコマンドを実行する許可を求めることができます。次の二つは同じ日の模擬ログです。練習しやすいよう項目名がそろっています。本物のログでは項目名が異なったり、一部の項目がなかったりします。
t=09:14:02Z      source=ssh   host=web-01 account=alex session=42 login=accepted
t=11:15:10+02:00 source=sudo  host=web-01 account=alex session=42 decision=allowed
source はイベントを報告したツール、host はそれが起きたマシンを示します。どちらの記録も、アカウント alex の活動を示しています。そのアカウントを使った人物を特定するには、別の証拠が必要です。
チームの人が「Alex 本人が sudo を要求した」と言っています。今の記録だけで何が確かめられますか?
イベントの時刻を比較する
t には記録時刻が入っています。一つ目の Z は比較の基準にできる UTC を示します。二つ目の +02:00 は、表示時刻が UTC より 2 時間進んでいるという意味です。11:15:10 から 2 時間引くと、UTC の 09:15:10 になります。
09:14:02 と 09:15:10 を比べると、先に記録されたのはログインです。時刻が近くても、それぞれ別のログインに関するイベントかもしれません。
別の日に、ログインが 09:14Z、要求が 11:13+02:00 と記録されました。どちらが先ですか?
ホストとセッションを照合する
セッションは、ログインからログアウトや切断までの活動期間です。この練習では、SSH の記録に受け入れられたログインにひも付くセッション ID が含まれます。二つの情報源は、同じホストの同じログインに対して共通の ID を使っています。最初の二つの記録にある host=web-01 と session=42 が、ログインと要求を一つのセッションに結び付けます。
この例で、セッション番号はそのホストの内側でだけ意味を持ちます。次の記録はアカウントとセッション番号が同じで、時刻も数秒後です。
t=09:15:18Z source=sudo host=web-02 account=alex session=42 decision=allowed
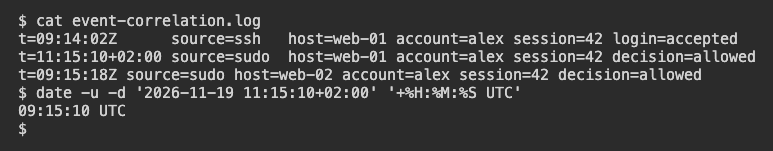
ターミナルは三つの模擬記録を表示し、Ubuntu の date で UTC への換算を確認しています。
三つ目の記録は、最初の SSH セッションとどう関係しますか?
記録で裏付けられることを述べる
web-01 でログインが受け入れられ、そのセッション中に sudo がコマンドの実行を許可しました。今の証拠が示すのはここまでです。コマンドがどう終わったかを知るには、実行結果の記録を探します。一つのセッションに複数のコマンドが含まれることがあるので、結果を該当の要求と結び付けます。一致する記録がなければ、結果は不明のままにします。
そのコマンドが成功したかどうかを知るには、どんな記録が必要ですか?
別の認証記録や sudo の記録を絞り込んで比べるには、システムログ分析を試してください。
レッスン完了
イベントの相関分析 を完了しました
複数のセキュリティログを使って判断を述べ、次に何を確認すべきかを説明できるようになりました。
イベントに記録されたアカウントを見つける。
比較の前にタイムゾーンをそろえる。
ホストとセッションを組み合わせて活動を結び付ける。
記録が裏付けることを述べ、残る疑問に答えるための証拠を探す。