Linux Audit は一つのイベントについて複数のレコードを書き出すことがあります。ある行は操作を説明し、別の行はパスを示します。何を示すかを判断する前に、関連する行をまとめます。
システム監査 · レッスン 2
Linux の監査ログ
一つの操作を記述する Linux の監査レコードをまとめて読む方法を学びます。
同じイベントの情報を読む
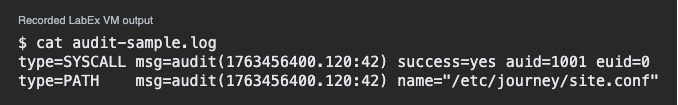
次は、同じホストと日付から取った練習用の簡略レコードです。監査イベントを参照する値では、コロンの後ろの番号が、タイムスタンプとイベント ID が同じレコードをまとめる手掛かりになります。この二つの行は同じイベントに属します。
type=SYSCALL msg=audit(1763456400.120:42) success=yes auid=1001 euid=0
type=PATH    msg=audit(1763456400.120:42) name="/etc/journey/site.conf"
最初の行には、操作の結果とアカウントの情報があります。パスを示す行には、イベントに関連するファイルが記録されています。
この例で、操作とパスをどの情報で対応付けられますか?
二つのユーザー ID を読み分ける
この例で auid は監査用のログインユーザー ID、euid は操作時の実効ユーザー ID です。プログラムは、ログイン時と異なる実効ユーザーで動作する場合があります。数値の ID はホスト上のアカウントを示します。そのアカウントを使った人を特定するには、追加の記録が必要なことがあります。
このサンプルで、監査用のログインユーザーを示すフィールドはどれですか?
証拠が示す範囲で判断する
結果のフィールドは、記録された操作が成功したことを示します。イベント全体を読んで、その操作を特定します。内容の変化を確かめるには、ファイルを既知の基準と比較します。
承認済みのファイルと内容が異なるかを判断するには、何が役立ちますか?
レッスン完了
Linux の監査ログ を完了しました
複数のレコードをまとめて、一つの監査イベントを読み取れるようになりました。
ホストと監査イベントを参照する値でレコードを照合します。
ログインユーザーと実効ユーザーを区別します。
記録された結果だけで判断できないときは、次の確認項目を選びます。