Un navigateur a besoin de preuves qu’il a bien joint le site indiqué dans l’URL. Un certificat TLS contient une identité et une clé publique. Le navigateur vérifie plusieurs propriétés avant de faire confiance à cette identité.
Sécurité web · Leçon 3
Certificats
Apprenez à vérifier le nom, les dates de validité et l’émetteur d’un certificat TLS.
Examiner les noms
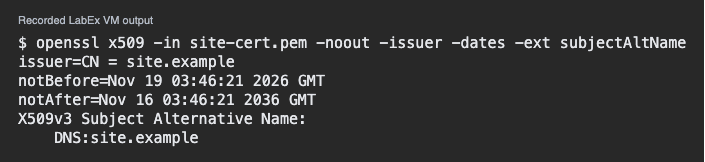
Enregistrez le certificat public d’exercice sous le nom site-cert.pem. C’est un exemple pédagogique autosigné. Utilisez OpenSSL pour afficher l’émetteur, les dates de validité et les autres noms du sujet. L’option -noout masque le certificat encodé.
$ openssl x509 -in site-cert.pem -noout -issuer -dates -ext subjectAltName
La section des noms alternatifs du sujet répertorie les noms DNS couverts par l’exemple. Cherchez DNS:site.example. Un navigateur compare le nom de son URL aux noms du certificat.
Le seul nom indiqué est site.example. Quelle URL correspond à ce nom ?
Vérifier les dates
Les champs notBefore et notAfter indiquent la période pendant laquelle le certificat peut être utilisé. Comparez ces dates à l’heure de votre test. Un problème d’horloge peut aussi fausser le contrôle. Pour vérifier un certificat, il faut examiner d’autres éléments que les dates.
L’heure actuelle est postérieure à notAfter. Que devez-vous examiner ?
Vérifier la confiance
L’émetteur désigne la personne ou l’organisme qui a signé le certificat. Les navigateurs vérifient normalement les signatures le long d’une chaîne qui remonte à une autorité de confiance. OpenSSL affiche le nom de l’émetteur dans un champ que vous pouvez consulter. La vérification de la chaîne est une opération distincte. Un certificat d’exercice peut être destiné uniquement à un environnement d’entraînement.
Le nom et les dates correspondent, mais le navigateur ne fait pas confiance au signataire. Que manque-t-il encore ?
Leçon terminée
Vous avez terminé Certificats
Vous savez maintenant effectuer trois vérifications utiles sur un certificat.
Vérifiez que l’hôte de l’URL correspond à un nom couvert.
Comparez la date et l’heure actuelles à la période de validité du certificat.
Vérifiez séparément la chaîne de confiance.
Conservez votre progression
Créez un compte gratuit pour enregistrer cette leçon et continuer sur n'importe quel appareil.
Créer un compte gratuit