Une personne peut ouvrir une session avec un compte ordinaire, puis avoir besoin de droits supplémentaires pour une tâche. Sur un système qui utilise sudo, elle peut demander à exécuter une commande sous un autre compte. L’entrée de journal peut indiquer quels droits ont été demandés et quelle décision le système a prise.
Journaux de sécurité · Leçon 3
Événements sudo
Apprenez à reconnaître quel compte a demandé une commande, sous quel compte elle devait s’exécuter et si elle a été autorisée.
Repérer les deux comptes
Les entrées simulées utilisent account pour le compte qui fait la demande et target pour celui sous lequel la commande doit s’exécuter. Le compte root dispose des droits d’administration. Une demande sudo peut aussi désigner un autre compte cible, comme backup.
t=09:15:10Z source=sudo host=web-01 account=alex target=root
command=systemctl status nginx decision=allowed session=42
La deuxième ligne complète l’entrée. Ici, alex a demandé d’exécuter la commande en tant que root.
Dans une entrée qui indique account=sam target=backup, qui a demandé l’exécution de la commande et sous quel compte ?
Lire la commande demandée
Le champ command indique la commande qui fait l’objet de la demande. Dans l’exemple, systemctl status nginx demande l’état actuel du service web Nginx. Une autre entrée pourrait montrer systemctl restart nginx, une demande pour arrêter et redémarrer le service. Les deux commandes concernent le même service et demandent des actions différentes.
Quelle demande vise à changer l’état du service web ?
Lire la décision
La politique d’accès est l’ensemble des règles que sudo applique pour décider si une demande est autorisée. Dans les exemples, decision=allowed indique que la politique a permis la demande. decision=denied indique que sudo l’a refusée.
t=09:16:00Z source=sudo host=web-01 account=alex target=root
command=systemctl restart nginx decision=denied session=42
Une décision favorable renseigne sur le droit d’exécuter la commande. Pour connaître le résultat de la commande, cherchez l’entrée correspondante si le système en fournit une.
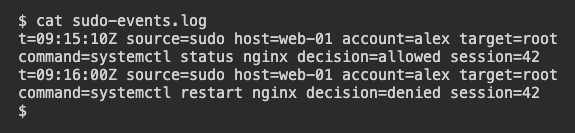
Comparez les commandes demandées et les décisions dans ces deux entrées simulées.
Qu’indique le deuxième exemple au sujet de la demande de redémarrage ?
Garder le compte de connexion en vue
Les deux exemples indiquent que alex a fait la demande et contiennent session=42. Ce nombre désigne la session, c’est-à-dire la période d’activité qui suit la connexion. Il aide à retrouver les entrées d’authentification autour de cet événement. Le compte cible de chaque exemple se rapporte à une commande précise. Lisez les champs du demandeur et du compte cible ensemble.
Quel résumé correspond au premier exemple ?
Leçon terminée
Vous avez terminé Événements sudo
Vous savez maintenant lire un journal sudo et distinguer l’autorisation du résultat de la commande.
Identifier le compte demandeur et le compte cible.
Utiliser le champ de commande pour décrire la demande précise.
Distinguer une demande autorisée d’une demande refusée.
Tenir compte de la session pour décrire la demande.
Conservez votre progression
Créez un compte gratuit pour enregistrer cette leçon et continuer sur n'importe quel appareil.
Créer un compte gratuit