Une entrée indique que quelqu’un s’est connecté à une machine. Une autre montre qu’une commande a été autorisée. Peut-on faire le lien ? La corrélation d’événements consiste à comparer plusieurs entrées pour savoir si elles décrivent des activités liées.
Journaux de sécurité · Leçon 5
Corrélation d’événements
Apprenez à rapprocher des entrées de sécurité grâce à l’heure, à l’hôte, au compte et à la session.
Lire deux entrées
SSH permet de se connecter à une autre machine. Une fois connecté, on peut utiliser sudo pour demander l’exécution d’une commande sous un autre compte. Voici deux entrées simulées du même jour. Elles utilisent les mêmes noms de champs pour faciliter l’exercice. Les vrais journaux peuvent utiliser d’autres noms ou omettre certains champs.
t=09:14:02Z      source=ssh   host=web-01 account=alex session=42 login=accepted
t=11:15:10+02:00 source=sudo  host=web-01 account=alex session=42 decision=allowed
Le champ source indique l’outil qui signale l’événement et host désigne la machine où il a eu lieu. Les deux entrées mentionnent une activité sous le compte alex. Il faudrait d’autres éléments pour savoir qui a utilisé ce compte.
Un membre de l’équipe affirme qu’Alex a fait lui-même la demande sudo. Qu’établissent les entrées à ce stade ?
Comparer les heures des événements
Le champ t contient l’heure enregistrée. Dans la première entrée, Z indique l’heure UTC, une référence commune pour la comparaison. Dans la seconde, +02:00 signifie que l’heure affichée est deux heures en avance sur UTC. Retirez donc deux heures à 11:15:10 pour obtenir 09:15:10 UTC.
Comparez maintenant 09:14:02 et 09:15:10. La connexion a été enregistrée en premier. Deux événements très proches dans le temps peuvent néanmoins venir de connexions distinctes.
Un autre jour, une connexion est enregistrée à 09:14Z et une demande à 11:13+02:00. Dans quel ordre surviennent-elles ?
Vérifier l’hôte et la session
Une session couvre la période entre la connexion et la fermeture de session ou la déconnexion. Dans ces exemples, l’entrée SSH contient l’identifiant rattaché à la connexion acceptée. Les deux sources utilisent le même identifiant pour cette connexion sur le même hôte. Les deux premières entrées indiquent host=web-01 et session=42, ce qui rattache la connexion et la demande à une seule session.
Dans ces exemples, un numéro de session est propre à son hôte. L’entrée suivante indique le même compte et le même numéro de session, quelques secondes plus tard.
t=09:15:18Z source=sudo host=web-02 account=alex session=42 decision=allowed
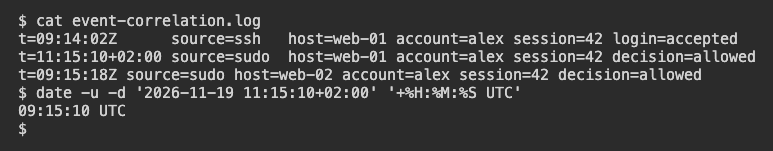
Le terminal affiche les trois entrées simulées et confirme la conversion en UTC avec la commande date d’Ubuntu.
Quel est le rapport entre la troisième entrée et la session SSH initiale ?
Dire ce que les entrées permettent d’affirmer
Sur web-01, la connexion a été acceptée et sudo a autorisé une commande pendant cette session. Voilà ce qu’établissent les entrées disponibles. Pour savoir si la commande a abouti, cherchez une entrée qui en donne le résultat. Une session peut contenir plusieurs commandes. Associez donc le résultat à la demande précise. En l’absence d’une entrée correspondante, le résultat reste inconnu.
Quelle nouvelle entrée permettrait de savoir si la commande a réussi ?
Pour vous exercer à filtrer et à comparer d’autres traces d’authentification et de sudo, essayez l’analyse des journaux système.
Leçon terminée
Vous avez terminé Corrélation d’événements
Vous savez maintenant utiliser plusieurs entrées pour formuler une conclusion et déterminer quoi vérifier ensuite.
Identifier le compte nommé dans un événement.
Convertir les horodatages dans un même fuseau avant de les comparer.
Utiliser ensemble l’hôte et la session pour rapprocher des activités.
Indiquer ce que les entrées établissent et rechercher la preuve qui manque.
Conservez votre progression
Créez un compte gratuit pour enregistrer cette leçon et continuer sur n'importe quel appareil.
Créer un compte gratuit